
Настройка параметров IPSec
Используя протокол IPSec, можно предотвратить перехват или злонамеренное изменение IP-пакетов, передаваемых по IP-сети. Поскольку IPSec является защищенной версией протокола IP, который является основным для работы в Интернете, он обеспечивает защиту независимо от приложений или конфигурации сети. Чтобы организовать подключение к аппарату по протоколу IPSec, необходимо настроить различные параметры, такие как параметры приложения и алгоритм аутентификации и шифрования. Для настройки соответствующих параметров требуются полномочия администратора или администратора сети.
|
Режим связиПри использовании протокола IPSec данный аппарат поддерживает только режим передачи. Поэтому аутентификация и шифрование выполняются только в отношении тех частей IP-пакетов, в которых находятся данные. Протокол распределения ключейДанный аппарат поддерживает протокол Internet Key Exchange версии 1 (IKEv1) для обмена ключами на основе протокола Internet Security Association and Key Management Protocol (ISAKMP). Для аутентификации следует выбрать способ с использованием общего ключа или цифровой подписи. При выборе способа с использованием общего ключа необходимо заранее задать парольную фразу (общий ключ), которая используется для взаимодействия аппарата с кэширующим узлом IPSec. При выборе второго способа для следует использовать сертификат, выданный центром сертификации (CA), ключ в формате PKCS#12 и сертификат, который используется для взаимной аутентификации аппарата и кэширующего узла IPSec. Дополнительные сведения о регистрации новых сертификатов CA, а также ключей и сертификатов см. в разделе Регистрация ключа и сертификата для передачи данных по сети. Обратите внимание, что перед использованием этого способа необходимо настроить параметры SNTP. Настройка параметров SNTP |
 |
Независимо от настройки параметра <Форматировать метод кодирования в FIPS 140> для связи по протоколу IPSec, используется модуль шифрования, уже прошедший сертификацию по стандарту FIPS 140. Чтобы связь по протоколу IPSec соответствовала стандарту FIPS 140, необходимо для такой связи указать длину ключей DH и RSA в размере минимум 2048 бит в сети, к которой относится аппарат. С аппарата можно указать только длину ключа DH. Обратите внимание, что при конфигурировании сети с аппарата настройки RSA недоступны. Можно зарегистрировать до 10 политик безопасности. |
1
Нажмите  (Настр./Регистр.).
2
Нажмите <Предпочтения>  <Сеть> <Параметры TCP/IP> <Параметры IPSec>.
3
Задайте для параметра <Использовать IPSec> значение <Вкл.> и нажмите кнопку <Зарегистри- ровать>.
4
Укажите имя политики.
Нажмите кнопку <Имя политики>, введите имя, а затем нажмите кнопку <OK>.
Многофункциональные аппараты Canon поддерживают две длины ключа для способа шифрования AES: 128 бит и 256 бит. Чтобы установить длину ключа 256 бит и обеспечить соответствие стандартам аутентификации CC, укажите для параметра <Разреш. длину ключа AES только 256 бит> значение <Вкл.>.
5
Настройте параметры приложения IPSec.
1 | Нажмите <Параметры селектора>. | ||||||||||||||
2 | Укажите IP-адрес, в отношении которого необходимо применить политику IPSec. Укажите IP-адрес аппарата в поле <Локальный адрес>, а затем укажите IP-адрес кэширующего узла в поле <Дистанционный адрес>. 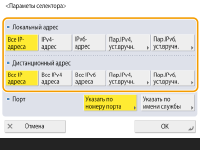
| ||||||||||||||
3 | Укажите порт, в отношении которого необходимо применить политику IPSec. Нажмите кнопку <Указать по номеру порта>, чтобы ввести номера портов, в отношении которых необходимо применить политику IPSec. Выберите <Все порты>, чтобы применить политику IPSec ко всем номерам портов. Чтобы применить политику IPSec только к определенному порту, нажмите кнопку <Один порт> и введите номер порта. После указания портов нажмите кнопку <OK>. Укажите порт аппарата в поле <Локальный порт>, а затем укажите порт кэширующего узла в поле <Дистанционный порт>. 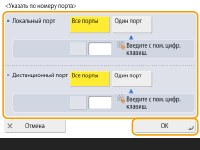 Нажмите кнопку <Указать по имени службы>, чтобы ввести имена служб, в отношении которых необходимо применить политику IPSec. Выберите в списке нужную службу и нажмите кнопку <Вкл./Выкл. службы>, чтобы задать для нее значение <Вкл.>, а затем нажмите кнопку <OK>. 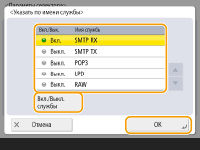 | ||||||||||||||
4 | Нажмите <OK>. |
6
Настройте параметры аутентификации и шифрования.
1 | Нажмите <Параметры IKE>. | ||||||||||
2 | Настройте необходимые параметры. 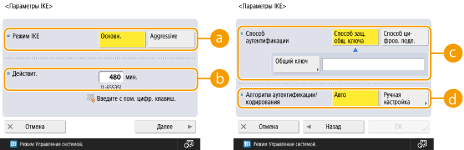  <Режим IKE> Служит для выбора режима протокола. Если для режима функционирования установлено значение <Основн.>, уровень безопасности повышается за счет шифрования сеанса связи по протоколу IKE, однако на процесс связи возлагается большая нагрузка по сравнению с <Aggressive>, в котором сеанс не шифруется.  <Действит.> Укажите срок действия созданного IKE SA.  <Способ аутентификации> Выберите один из способов аутентификации, которые описаны ниже.
 <Алгоритм аутентификации/кодирования> Выберите <Авто> или <Ручная настройка>, чтобы указать способ задания алгоритма аутентификации и шифрования для этапа 1 подключения по протоколу IKE. Выберите <Авто>, чтобы алгоритм для аппарата и кэширующего узла задавался автоматически. Чтобы задать определенный алгоритм, выберите вариант <Ручная настройка> и настройте указанные ниже параметры.
| ||||||||||
3 | Нажмите <OK>. |
|
Когда для параметра <Режим IKE> установлено значение <Основн.> на экране <Параметры IKE> и для параметра <Способ аутентификации> установлено значение <Способ защ. общ. ключа>, при регистрации нескольких политик безопасности применяются следующие ограничения. Ключ для метода общего ключа: при указании нескольких удаленных IP-адресов, к которым следует применить политику безопасности, все общие ключи для этой политики являются идентичными (это не применяется, если указан один адрес). Приоритет: при указании нескольких удаленных IP-адресов, к которым следует применить политику безопасности, приоритет этой политики безопасности ниже, чем у тех политик безопасности, для которых указан единственный адрес. |
7
Настройте параметры связи по протоколу IPSec.
1 | Нажмите <Параметры сети IPSec>. | ||||||
2 | Настройте необходимые параметры. 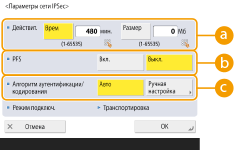 <Действит.> Укажите срок действия созданного IPSec SA. Обязательно укажите значение в поле <Время> или <Размер>. Если задано оба значения, будет применен параметр со значением, которое будет достигнуто первым. <PFS>Чтобы повысить секретность шифрования ключа, задайте для функции совершенной прямой секретности (PFS) значение <Вкл.>, однако скорость передачи данных при этом заметно снизится. Функцию PFS также необходимо включить на кэширующем узле. <Алгоритм аутентификации/кодирования>Выберите <Авто> или <Ручная настройка>, чтобы указать способ задания алгоритма аутентификации и шифрования для этапа 2 подключения по протоколу IKE. Если выбрать вариант <Авто>, аутентификация ESP и алгоритм шифрования задаются автоматически. Чтобы указать определенный способ аутентификации, выберите вариант <Ручная настройка> и выберите нужный способ из списка ниже.
| ||||||
3 | Нажмите <OK> <OK>. |
8
Включите зарегистрированные политики и проверьте порядок их приоритета.
Выберите в списке нужные зарегистрированные политики и нажмите кнопку <Вкл./Выкл. концепции>, чтобы присвоить им значение <Вкл.>.
Политики применяются в том порядке, в котором они указаны в списке, начиная с самой верхней. Чтобы изменить порядок приоритета, выберите в списке нужную политику и нажмите кнопку <Повыс. приор.> или <Пониз. приорит.>.
Чтобы запретить получение или отправку пакетов, которые не соответствуют требованиям политик, выберите для параметра <Прием пакетов вне концепции> значение <Отказать>.
9
Нажмите <OK>.
10
Нажмите (Настр./Регистр.) (Настр./Регистр.) <Прим. изм. пар.> <Да>.
(Настр./Регистр.) (Настр./Регистр.) <Прим. изм. пар.> <Да>. |
Управление политиками IPSecНа экране, который отображается на шаге 3, можно изменить политики. Чтобы изменить параметры политики, выберите ее в списке и нажмите кнопку <Правка>. Чтобы отключить политику, выберите ее в списке и нажмите кнопку <Вкл./Выкл. концепции>. Чтобы удалить политику, выберите ее в списке и нажмите <Удалить> <Да>. |