[Edit Basic Settings] pantaila
Hasi saioa Remote UI (Urruneko EIan) administratzaile-baimenak dituen administratzaile gisa eta sakatu [Settings/Registration]  [User Management] [Authentication Management] [Basic Settings] [Edit...] aukeretan [Edit Basic Settings] pantaila bistaratzeko.
Erabili pantaila hau erabiltzaile-autentifikazioa gaitzeko eta desgaitzeko, saioa hasteko metodoa zehazteko eta erabiltzaile-autentifikazioaren oinarrizko ezarpenak konfiguratzeko.
[User Management] [Authentication Management] [Basic Settings] [Edit...] aukeretan [Edit Basic Settings] pantaila bistaratzeko.Erabili pantaila hau erabiltzaile-autentifikazioa gaitzeko eta desgaitzeko, saioa hasteko metodoa zehazteko eta erabiltzaile-autentifikazioaren oinarrizko ezarpenak konfiguratzeko.
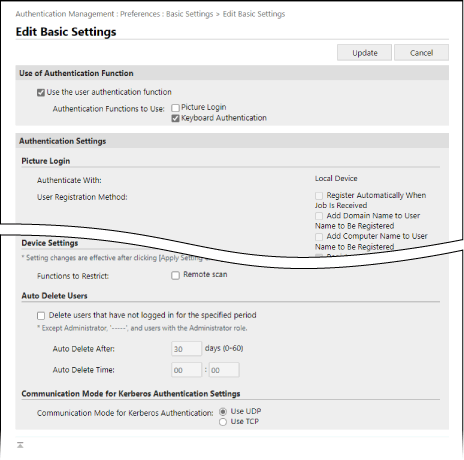
[Use of Authentication Function]
[Use the user authentication function]
Erabiltzaile-autentifikazioa erabiltzeko, hautatu kontrol-lauki hau.
[Authentication Functions to Use]
Hautatu erabili nahi duzun saioa hasteko metodoaren kontrol-laukia.
Hautatutako saioa hasteko metodoaren arabera, konfiguratu [Authentication Settings] aukerako ezarpenak.
Hautatutako saioa hasteko metodoaren arabera, konfiguratu [Authentication Settings] aukerako ezarpenak.
[Authentication Settings]
Konfiguratu beharrezko ezarpenak saioa hasteko metodo bakoitza eta bestelako autentifikazio-funtzioak erabiltzean.
[Keyboard Authentication]
[Keyboard Authentication] hautatu baduzu [Authentication Functions to Use] atalean, konfiguratu autentifikazio-sistemaren ezarpenak eta teklatu bidezko autentifikazioaren saio-hasierako pantailaren ezarpenak.
[Authenticate With]
Hautatu erabiltzailearen autentifikazio-sistema.
Kanpoko autentifikazio-zerbitzari bat erabiltzeko, hautatu [Server] kontrol-laukia eta hautatu zerbitzari mota.
* Zerbitzari mota gisa [Microsoft Entra ID] hautatu baduzu, zerbitzariarekiko konexioa egiazta dezakezu saio-hasierako pantailaren goiko eskuineko izkinan dagoen [ ] sakatuta [Egiaztatu zerbitzariaren konexioa].
Kanpoko autentifikazio-zerbitzari bat erabiltzeko, hautatu [Server] kontrol-laukia eta hautatu zerbitzari mota.
* Zerbitzari mota gisa [Microsoft Entra ID] hautatu baduzu, zerbitzariarekiko konexioa egiazta dezakezu saio-hasierako pantailaren goiko eskuineko izkinan dagoen [
] sakatuta [Egiaztatu zerbitzariaren konexioa].[Number of Caches for Login Users]
Saio-hasierako pantailan, erabiltzailearen saio-hasieren historia goitibeherako zerrenda batean bistaratzen du. Hautatu "0" historia ez bistaratzeko eta hautatu "1" azkenik saioa hasi duen erabiltzailearen historia soilik bistaratzeko.
[Display Button on Settings Menu]
Hautatu kontrol-lauki hau erabiltzaileak saio-hasierako pantailaren goiko eskuineko aldean dagoen [] ikonoaren bidez pasahitza aldatu ahal izan dezan.
] ikonoaren bidez pasahitza aldatu ahal izan dezan.[Use Numeric Keys for Authentication]
Hautatu kontrol-lauki hau erabiltzaile-izena eta pasahitza zenbakiz soilik osatuta badaude, saioa zenbakizko teklako teklen bidez soilik hasi ahal izateko.
[Restrict Password Reuse]
Hautatu kontrol-laukia aurretik erabilitako pasahitzak (historian gordetako pasahitzak) berrerabiltzea mugatzeko, eta sartu historian gordeko diren pasahitz kopurua.
[Set Password Change Prohibition Period]
Hautatu kontrol-lauki hau pasahitza aldatzea debekatzeko epe bat ezartzeko eta sartu debeku-epearen egun kopurua.
* Ezarpen hau soilik konfiguratu daiteke [Restrict Password Reuse] kontrol-laukia hautatuta dagoenean.
[Use Password Strength Indicator]
Erabiltzailearen informazioa erregistratzean edo editatzean bistaratzen den pasahitz-pantailan pasahitzaren sendotasun-neurgailua bistaratzeko, hautatu kontrol-lauki hau eta zehaztu behar den pasahitzaren sendotasuna.
[Remote UI Authentication]
[Authentication Mode]
Hautatu Remote UI (Urruneko EIan) saioa hastean erabiliko den autentifikazio modua.
Erregistratu gabeko erabiltzaileak barne, erabiltzaile guztiei erabiltzaile orokor gisa saioa hasteko aukera emateko, hautatu [Guest Authentication Mode].
Administratzaile-pribilegioak dituzten erabiltzaileek soilik saioa hasi ahal izateko, hautatu [Administrator Authentication Mode].
[Always Require Two-Factor Authentication]
Remote UI (Urruneko EIan) saioa hastean erabiltzaileek erabilera bakarreko pasahitza (bi faktoreko autentifikazioa) sartu behar izatea eskatzeko, hautatu [All Users] edo [Administrators Only] ezarpen hau aplikatuko zaien erabiltzaileak zehazteko.
[Other Authentication]
[Web Service Authentication Method]
Hautatu web-zerbitzuetako aplikazioekin komunikatzean erabili beharreko gailu lokalaren autentifikazio-metodoa.
[Use TLS]
Hautatu kontrol-lauki hau web-zerbitzuetako aplikazioekin komunikazioa TLS bidez enkriptatzeko.
[Integrated Authentication]
[Disable integrated authentication]
Autentifikazio integratuak ahalbidetzen du saioa hastean erabilitako autentifikazio-informazioa ondorengo saio-hasieretan erabiltzea. Autentifikazioa baliozkoa da saioak baliozkoa den bitartean. Hautatu kontrol-lauki hau integratutako autentifikazioa desgaitzeko.
Gailu lokaleko autentifikaziorako eta LDAP zerbitzariaren autentifikaziorako kredentzialak erabiliz egindako autentifikazio integratua desgaitzeko, hautatu [Disable integrated authentication using credentials for local device authentication] eta [Disable integrated authentication using credentials for LDAP server authentication] kontrol-laukiak.
Integratutako autentifikazioa desgaituta dagoenean, hurrengo karpetek eta Eremu aurreratua eginbideak funtziona dezaten, erregistratu erabiltzaile-izen eta pasahitz bereizi bat:
Karpeta pertsonala
LDAP zerbitzaria
Karpeta partekatua, FTP zerbitzaria edo WebDAV zerbitzaria
Eremu aurreratua
[Other Settings]
[User Recognition Settings]
[Match Case for User Name]
Erabiltzaile-izenetan maiuskulak eta minuskulak bereizten badira, hautatu kontrol-lauki hau.
* Gomendatzen da ezarpen hau inprimatze-datuetarako erabiltzaileak zehazteko ezarpenarekin batera konfiguratzea. [Bat etorri maiuskulak eta minuskulak erab.-izenean]
[Allow Use of @ in User Name]
Hautatu kontrol-lauki hau erabiltzaile-izenetan @ ikurra erabiltzea baimentzeko.
[User Group Management Settings]
[Use department ID as user group]
Hautatu kontrol-lauki hau sail ID bat erabiltzaile-talde gisa erabiltzeko. Helburuak talde batean partekatzea (erabiltzaile taldea)
[Department ID Settings for Users]
[Automatically set the department ID at user registration]
Hautatu kontrol-lauki hau sail ID bat automatikoki erregistratzeko eta erabiltzaile bati esleitzeko, honek Remote UI (Urruneko EI) bidez erregistratu eta editatzean.
Sail IDa hurrengo kasuetan erregistratu eta automatikoki esleituko da:
Erabiltzaile-izena zazpi digitu edo gutxiagoko zenbakia bada, zenbaki hori erregistratu eta Sail-ID gisa esleituko da.
Erabiltzaileari erregistratutako pasahitza zazpi zifra edo gutxiagoko zenbaki bat bada, zenbaki hori sail IDaren PIN gisa esleituko da.
Erabiltzaile-izenak eta pasahitzak ez badituzte baldintza horiek betetzen, "0000001"-tik hasitako sail ID sekuentzialki zenbakitua erregistratu eta esleituko da ordenari jarraituz. Ez da esleitu PIN koderik.
Ez da ezarri orri kopuruari dagokion murrizketarik.
Sail IDa ez da erregistratuko eta automatikoki esleituko hurrengo kasuetan:
Erabiltzaile bat kontrol-panelean erregistratu edo editatzean
Sail ID bat esleituta daukan erabiltzailea erregistratu edo editatzean
Dagoeneko 1 000 sail ID erregistratuta daudenean
Dagoeneko 1 001 erabiltzaile edo gehiago erregistratuta daudenean
[Automatically Delete Department ID at User Deletion]
Hautatu kontrol-lauki hau erabiltzaile bat ezabatzean hari esleitutako sail IDa automatikoki ezabatzeko.
Sail IDari lotutako kontagailu osoaren informazioa ere ezabatu egingo da.
Hainbat erabiltzaile sail ID berean erregistratuta badaude, ez da automatikoki ezabatuko.
[Set Default Role]
[Default Role When Registering User]
Zehaztu erabiltzaile bat erregistratzean lehenetsi gisa hasieran hautatzen den rola.
* Ezarpen hau kasu hauetan ere aplikatzen da: adibidez, inportatutako erabiltzaile-informazioan baimenik ezarri ez denean.
[Setting Changes by Users Without Administrator Privileges]
[Allow e-mail address settings]
Hautatu kontrol-lauki hau administratzaile-baimenik ez duten erabiltzaileek beren erabiltzaile-kontuetan beren helbide elektronikoak zehaztu ahal izatea gaitzeko.
[Device Settings]
[Functions to Restrict]
Hautatu erabiltzaile-autentifikazioa erabiltzean baimenduta ez dauden funtzioen kontrol-laukiak.
[Auto Delete Users]
[Delete users that have not logged in for the specified period]
Hautatu kontrol-lauki hau tokiko gailuan erregistratuta dauden eta zehaztutako denbora-tarte batean makinan saioa hasi ez duten erabiltzaileak automatikoki ezabatzeko. [Auto Delete After] eta [Auto Delete Time] aukeretan, sartu azken saio-hasierako datatik ezabapen automatikoa egiten den arte igarotako egun kopurua, eta zehaztu ezabapena zein ordutan egingo den.
Ezarpen hauek ez zaizkie aplikatzen lehenetsi gisa erregistratutako "-----" erabiltzaileari eta administratzaile-baimenik duten administratzaileei.
[Auto Delete After] aukeran [0] egun ezartzen bada, erabiltzaile guztiak [Auto Delete Time] aukeran zehaztutako orduan ezabatuko dira (ezabapen automatikoaren menpe ez dauden erabiltzaileak izan ezik).
Erabiltzaile batek inoiz saioa hasi ez badu, makinak erabiltzailearen erregistro-data hartuko du azken saio-hasierako datatzat.
Erabiltzailea ezin bada ezabatu automatikoki makina ITZALITA dagoelako edo makina lo moduan dagoelako, makina PIZTU ondoren edo lo modutik atera ondoren erabiltzailea ezabatuko da.
[Communication Mode for Kerberos Authentication Settings]
Hautatu Kerberos autentifikaziorako erabilitako komunikazio-metodoa.