보안 폴리시 항목
리모트 UI의 [보안 폴리시 설정] 화면 또는 [보안 폴리시 확인] 화면에서 다음 항목을 구성하고 확인할 수 있습니다.
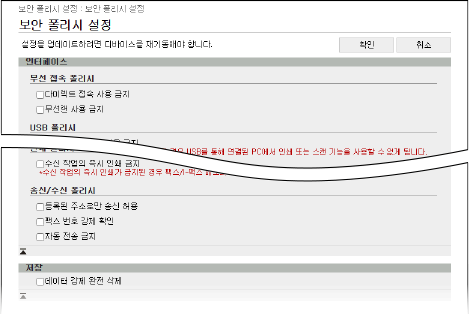

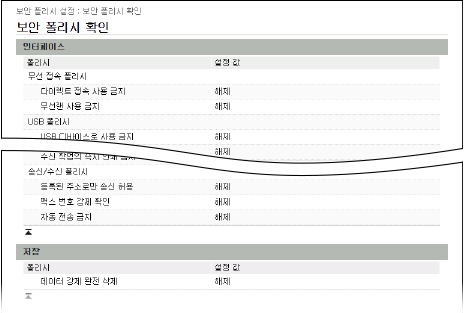
[인터페이스]
[무선 접속 폴리시]
무선 연결을 비활성화하여 무단 액세스를 방지합니다.
[다이렉트 접속 사용 금지]
모바일 장치에서 액세스하는 것을 금지합니다.
[무선랜 사용 금지]
무선랜 라우터 또는 액세스 포인트를 통한 무선 액세스를 금지합니다. [인터페이스 선택]
[USB 폴리시]
USB 연결을 비활성화하여 무단 액세스와 데이터 도용을 방지합니다.
[USB 디바이스로 사용 금지]
USB 포트를 통해 컴퓨터를 기기에 연결하는 것을 금지합니다. [USB 디바이스로 사용]
[USB 저장 디바이스로 사용 금지]
기기에서 USB 메모리 장치를 사용하는 것을 금지합니다. [USB 저장 장치 사용]
[네트워크]
[통신 작업 폴리시]
더 안전한 통신을 위해 서명 또는 인증서 확인을 요구합니다.
[SMB/WebDAV 서버 기능에 대한 서명을 항상 검증]
이 기능은 기기에서 사용할 수 없으므로 보안 정책에 적용되지 않습니다.
[TLS 사용 시 항상 서버 증명서 검증]
TLS 암호화 통신을 사용할 때 일반 이름(CN)을 포함하는 인증서를 확인합니다.
* IEEE 802.1X 네트워크와의 통신에는 이것이 적용되지 않습니다.
[서버 기능에 대한 일반 텍스트 인증 금지]
확인 정보를 보안 방법으로만 제한합니다. 기기를 서버로 사용하는 경우 일반 텍스트 인증과 이를 사용하는 기능은 사용할 수 없습니다.
* 이전 버전의 디바이스 관리 소프트웨어나 드라이버를 사용하는 경우 기기에 연결되지 않을 수 있습니다. 업데이트된 버전을 사용하십시오.
[SNMPv1 사용 금지]
컴퓨터에서 디바이스 정보를 획득할 때 SNMPv1 사용을 금지합니다. [SNMP 설정]
[포트 사용 폴리시]
사용하지 않는 포트를 닫아 외부 침입을 방지합니다.
[LPD 포트 제한(포트 번호: 515)]
LPD 프로토콜을 사용한 인쇄를 금지합니다. [LPD 인쇄 설정]
[RAW 포트 제한(포트 번호: 9100)]
RAW 프로토콜을 사용한 인쇄를 금지합니다. [RAW 인쇄 설정]
[FTP 포트 제한(포트 번호: 21)]
FTP 프로토콜을 사용한 인쇄를 금지합니다. [FTP 인쇄 설정]
[WSD 포트 제한(포트 번호: 3702, 60000)]
WSD 프로토콜을 사용하는 기능의 사용을 금지합니다. [WSD 설정]
[BMLinkS 포트 제한(포트 번호: 1900)]
이 기능은 기기에서 사용할 수 없으므로 보안 정책에 적용되지 않습니다.
[IPP 포트 제한(포트 번호: 631)]
IPP 프로토콜을 사용한 인쇄를 금지합니다. 또한 여러 모바일 앱을 사용하는 일부 인쇄 기능을 비활성화하고 관련 인쇄를 금지합니다.
[SMB 포트 제한(포트 번호: 139, 445)]
이 기능은 기기에서 사용할 수 없으므로 보안 정책에 적용되지 않습니다.
[SMTP 포트 제한(포트 번호: 25)]
SMTP 수신을 금지합니다. [통신 설정]
[전용 포트 제한(포트 번호: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
전용 포트 사용을 금지합니다. [전용 포트 설정]
[Remote Operator's Software 포트 제한(포트 번호: 5900)]
원격 조작 사용을 금지합니다. [원격 조작 설정]
[SIP(IP 팩스) 포트 제한(포트 번호: 5004, 5005, 5060, 5061, 49152)]
이 기능은 기기에서 사용할 수 없으므로 보안 정책에 적용되지 않습니다.
[mDNS 포트 제한(포트 번호: 5353)]
mDNS 설정(IPv4/IPv6)과 모바일 앱을 사용하는 특정 인쇄 기능을 비활성화합니다. 이렇게 하면 mDNS를 사용하는 네트워크 검색 및 자동 설정이 비활성화되고 관련 인쇄도 비활성화됩니다.
[SLP 포트 제한(포트 번호: 427)]
멀티캐스트 검색 설정에서 검색에 대한 응답을 비활성화하고 SLP를 사용하는 네트워크 검색 및 자동 설정도 비활성화합니다. [멀티캐스트 탐색 설정]
[SNMP 포트 제한(포트 번호: 161)]
SNMP 프로토콜을 사용하는 기능의 사용을 금지합니다. 이렇게 하면 컴퓨터에서 SNMP를 사용하여 디바이스 정보를 획득하고 구성하는 것이 금지될 수 있습니다.
[인증]
[인증 작업 폴리시]
사용자 인증을 사용하여 미등록 사용자의 무단 작업을 방지합니다.
[게스트 사용자의 디바이스 사용 금지]
로그인 사용자 이외의 사용자가 기기를 사용하는 것을 방지합니다. 그리고 인증 정보가 설정되지 않은 경우 컴퓨터에서 인쇄하거나 팩스를 송신하는 등의 작업이 취소됩니다.
* [게스트 인증 모드]가 리모트 UI에 로그인 시 사용하는 인증 모드로 비활성화됩니다. [게스트 인증 모드]를 선택한 경우 이것이 [표준 인증 모드]로 변경됩니다. [기본 설정 편집] 화면
* ACCESS MANAGEMENT SYSTEM을 사용하는 경우 온라인 매뉴얼 사이트의 ACCESS MANAGEMENT SYSTEM 매뉴얼을 참조하십시오.
[자동 로그아웃 강제 설정]
로그인 후 지정된 시간 동안 수행되는 작업이 없는 경우 해당 사용자가 자동으로 로그아웃됩니다. 보안 폴리시 항목을 설정할 때 사용자가 로그아웃되기 전까지의 시간을 지정합니다. [자동 리셋 시간]
[비밀번호 작업 폴리시]
비밀번호 사용 방식을 엄격하게 규제합니다.
[외부 서버에 대한 비밀번호 캐싱 금지]
외부 서버에 액세스할 때 비밀번호 사용을 요구합니다. 로그인 사용자의 인증 정보가 더 이상 저장되지 않습니다.
[기본값 비밀번호 사용시 경고 표시]
“관리자” 사용자명이 있는 관리자가 기본 비밀번호로 기기에 로그인할 때 비밀번호 변경을 요구하는 화면이 표시됩니다. [기본값 비밀번호 사용시 경고 표시]
[리모트 액세스시 기본값 비밀번호 사용 금지]
"관리자" 사용자명이 있는 관리자가 기본 비밀번호로 리모트 UI에 로그인하는 것을 방지합니다. [리모트 액세스시 기본값 비밀번호 사용 허가]
[비밀번호 설정 폴리시]
제3자가 쉽게 추측할 수 없도록 특정 수준의 복잡성과 유효기간으로 사용자 인증에 사용되는 비밀번호를 설정합니다.
[비밀번호의 최소 문자 수 설정]
지정된 문자 길이의 비밀번호를 요구합니다. 보안 폴리시 항목을 설정할 때 최소 문자수를 지정합니다. [최소 문자수 설정]
[비밀번호 유효 기간 설정]
비밀번호를 정기적으로 변경하도록 비밀번호 유효 기간을 설정합니다. 보안 폴리시 항목을 설정할 때 유효 기간을 지정합니다. [유효기간 설정]
[3자 이상의 동일한 연속 문자 사용 금지]
3자 이상의 연속된 반복 문자를 비밀번호로 사용하는 것을 금지합니다. [3자리 이상 연속으로 동일 문자의 사용을 금지]
[1자 이상의 대문자 강제 사용]
비밀번호에 1자 이상의 대문자를 사용해야 합니다. [영문 대문자를 1자 이상 반드시 사용]
[1자 이상의 소문자 강제 사용]
비밀번호에 1자 이상의 소문자를 사용해야 합니다. [영문 소문자를 1자 이상 반드시 사용]
[하나 이상의 숫자 강제 사용]
비밀번호에 하나 이상의 숫자를 사용해야 합니다. [숫자를 1자 이상 반드시 사용]
[하나 이상의 기호 강제 사용]
비밀번호에 하나이상의 기호를 사용해야 합니다. [기호를 1자 이상 반드시 사용]
[잠금 폴리시]
로그인 시 비밀번호가 맞지 않는 경우 지정된 시간 동안 사용자를 잠금 상태로 만들어 무단 로그인을 방지합니다.
[잠금 활성화]
잠금을 활성화합니다. 사용자가 잠금되기까지 로그인 시도 실패 횟수(잠금 기준 횟수)와 보안 폴리시 항목을 설정할 때 잠금이 해제되기까지의 시간을 지정합니다. [로크 아웃 설정]
[키/증명서]
약한 암호화를 방지하고 비밀번호와 키 같은 기밀 정보를 안전하게 관리하여 민감한 데이터를 보호할 수 있습니다.
[약한 암호화 사용 금지]
약한 암호화의 사용을 금지합니다. [취약한 암호의 사용 금지]
[약한 암호화로 키/증명서 사용 금지]
약한 암호화로 키와 인증서를 사용하는 것을 금지합니다.
[TPM을 사용하여 비밀번호 및 키 저장]
이 기능은 기기에서 사용할 수 없으므로 보안 정책에 적용되지 않습니다.
[로그]
로그를 기록하면 문제가 생길 경우 기기 작업을 추적하고 기기 무단 사용을 보다 빠르게 찾아낼 수 있습니다. 또한 SNTP를 사용하여 정확한 시간 정보를 획득할 수 있습니다.
[감사 로그 강제 기록]
기기의 다양한 로그가 상시 기록됩니다.
[강제 SNTP 설정]
네트워크상의 타임 서버에서 시간 정보를 획득하도록 기기를 활성화합니다. 폴리시 설정을 구성할 때 사용할 서버명(NTP 또는 SNTP 서버의 IP 주소)을 지정합니다. [SNTP 설정]
* DNS 서버를 사용하는 경우 IP 주소 대신 서버명의 FQDN 또는 호스트명을 입력할 수도 있습니다.
입력 예:
ntp.example.com
* DNS 서버를 사용하는 경우 IP 주소 대신 서버명의 FQDN 또는 호스트명을 입력할 수도 있습니다.
입력 예:
ntp.example.com
[작업]
[인쇄 폴리시]
인쇄된 문서가 방치되거나 도난되는 것을 방지합니다.
[수신 작업의 즉시 인쇄 금지]
수신된 팩스와 인쇄 데이터를 바로 인쇄하지 않고 기기 메모리에 임시로 저장합니다.
[송신/수신 폴리시]
데이터를 전송할 때 수신인 사용과 수신된 데이터의 취급 방식을 제한합니다.
[등록된 주소로만 송신 허용]
사용자가 새 수신인을 지정하는 것을 방지합니다. 사용자는 주소록에 등록된 수신인에게만 데이터를 전송할 수 있습니다. [신규 수신인 제한]
[팩스 번호 강제 확인]
팩스를 송신할 때 사용자에게 팩스번호를 다시 입력하도록 요구합니다. [팩스번호 입력시 확인입력]
[자동 전송 금지]
팩스 자동 전송을 금지합니다. [전송 설정을 사용]
[저장]
이 기능은 기기에서 사용할 수 없으므로 보안 정책에 적용되지 않습니다.
[데이터 강제 완전 삭제]