
پیکربندی دیوار آتش خط فرعی
وقتی دستگاه به یک پیکربندی شبکه دوگانه متصل است، فایروالهای مبتنی بر آدرس IP و مبتنی بر آدرس MAC را میتوان در خط فرعی بههمان روش خط اصلی استفاده کرد.
|
|
|
برای کسب اطلاعات درباره نشانیهای مستثنی و شماره درگاههای مستثنی که میتوان از آنها برای ارتباط استفاده نمود و بهصورت پیشفرض ثبت شدهاند، به عملکردهای مدیریترجوع کنید.
|
تعیین آدرسهای IP در تنظیمات فایروال خط فرعی
1
 (Settings/Register) را فشار دهید.
2
<Preferences>  <Network> <Sub Line Settings> <Firewall Settings> را فشار دهید.
3
روی <IPv4 Address Filter> فشار دهید.
4
<Outbound Filter> یا <Inbound Filter> را انتخاب کنید.
برای محدود کردن داده ارسال شده از دستگاه به رایانه، <Outbound Filter> را انتخاب کنید.
برای محدود کردن داده دریافت شده از رایانه، <Inbound Filter> را انتخاب کنید.
5
<Use Filter> را روی <On> تنظیم کنید، <Default Policy> را انتخاب کنید و سپس <Register> را فشار دهید.
برای <Default Policy>، <Reject> را انتخاب کنید تا فقط ارتباط با دستگاههای را مجاز کنید که یک آدرس IP مشخص شده در <Exception Addresses> در مرحله بعدی دارند یا <Allow> را انتخاب کنید تا ارتباط با آنها را رد کنید.

اگر <Reject> برای <Default Policy> انتخاب شود، محدودیتها بر ارسال به آدرسهای چندتایی یا متوالی اعمال نمیشود.
6
آدرسهای استثنا را تنظیم کنید.
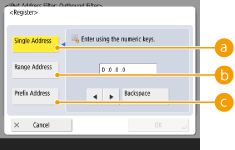
آدرسهای IP را برای اختصاص دادن بهعنوان استثناهای گزینه <Default Policy> انتخاب شده در مرحله قبل، تعیین کنید. یکی از روشهای ورود توضیح داده شده در زیر را انتخاب کنید.
 <Single Address>
یک آدرس IP را برای اختصاص دادن بهعنوان استثنا وارد کنید.
 <Range Address>
محدوده آدرسهای IP را مشخص کنید. آدرس مجزایی برای <First Address> و <Last Address> وارد کنید.
 <Prefix Address>
محدوده آدرسهای IP را که از پیشوند (آدرس شبکه) استفاده میکنند، تعیین کنید. آدرس شبکه را برای <Address> وارد کنید و طول آدرس شبکه را در <Prefix Length> مشخص کنید.
 تنظیم نشانیهای مستثنی برای فیلتر ارسال/فیلتر دریافت
|
1
|
روش ورودی آدرس IP را انتخاب کنید و آدرسهای استثنا را وارد کنید.
|
|
2
|
روی <Next> فشار دهید.
|
|
3
|
در صورت لزوم، شماره درگاه را تنظیم کنید و <OK> را فشار دهید.
انتخاب کنید شماره درگاه مشخص شود یا نه. میتوانید با مشخص کردن شماره درگاه برای آدرس استثنا، محدودیتهای ارتباط دقیق را پیکربندی کنید.
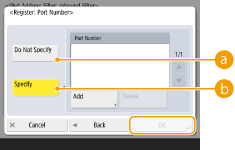 <Do Not Specify> تنظیم آدرس استثنا برای همه ارتباطهای دریافتی از آدرس IP مشخص شده اعمال میشود.
<Specify>
تنظیم آدرس استثنا فقط برای ارتباط دریافتی از آدرس IP مشخص شده با استفاده از شماره درگاه اختصاص داده شده اعمال میشود. <Add> را فشار دهید، شماره درگاه را وارد کنید و <OK> را فشار دهید. میتوانید تا 50 درگاه را به ازای هر آدرس مستثنی ثبت کنید.
|
برای ویرایش آدرس استثنا
در صفحه نشان داده شده در مرحله 5، آدرس استثنای مورد نظرتان برای ویرایش را انتخاب کنید و <Edit> را فشار دهید تا صفحه ویرایش نمایش داده شود.
7
روی <OK> فشار دهید.
8
(Settings/Register) (Settings/Register) <Apply Set. Chng.> <Yes> را فشار دهید.|
|
بررسی درخواستهای ارتباط مسدود شده در گزارش100 ارتباط آخر مسدودشده توسط دیوار آتش را میتوان از
(Settings/Register) <Preferences> <Network> <Firewall Settings> <IP Address Block Log> نمایش داد. سابقه ارتباطهای مسدودشده را میتوان از Remote UI (واسطه کاربر از راه دور) در قالب CSV صادر کرد. صادر کردن یک گزارش به صورت فایلاگر <Default Policy> روی <Reject> تنظیم باشد، سابقه ارتباط مسدود شده از طریق دیوار آتش در <IP Address Block Log> نشان داده نمیشود.
|
تعیین آدرسهای MAC در تنظیمات فایروال خط فرعی
1
(Settings/Register) را فشار دهید.2
گزینههای <Preferences> <Network> <Sub Line Settings> <Firewall Settings> <MAC Address Filter> را فشار دهید.
<Network> <Sub Line Settings> <Firewall Settings> <MAC Address Filter> را فشار دهید.3
<Outbound Filter> یا <Inbound Filter> را انتخاب کنید.
برای محدود کردن داده ارسال شده از دستگاه به رایانه، <Outbound Filter> را انتخاب کنید.
برای محدود کردن داده دریافت شده از رایانه، <Inbound Filter> را انتخاب کنید.
4
<Use Filter> را روی <On> تنظیم کنید، <Default Policy> را انتخاب کنید و سپس <Register> را فشار دهید.
برای <Default Policy>، گزینه <Reject> را انتخاب کنید تا فقط ارتباط با دستگاههایی را مجاز کنید که یک آدرس MAC مشخص شده در <Exception Addresses> در مرحله بعدی دارند یا <Allow> را انتخاب کنید تا ارتباط با آنها را رد کنید.
اگر <Reject> برای <Default Policy> انتخاب شود، محدودیتها بر ارسال به آدرسهای چندتایی یا متوالی اعمال نمیشود.
5
آدرس استثنا را وارد کنید و <OK> را فشار دهید.
آدرسهای MAC را برای اختصاص دادن بهعنوان استثناهای گزینه <Default Policy> انتخاب شده در مرحله قبل، تعیین کنید.
میتوانید 100 آدرس مستثنیشده را برای <Outbound Filter> و <Inbound Filter> ثبت کنید.
برای ویرایش آدرس استثنا
در صفحه نمایش یافته در مرحله 4، آدرس استثنای مورد نظرتان برای ویرایش را انتخاب کنید و <Edit> را فشار دهید تا صفحه ویرایش نمایش داده شود.
6
گزینه <OK> را فشار دهید.