Ekraan [Edit Basic Settings]
Logige rakendusse Remote UI (Kaugkasutajaliides) sisse administraatori õigustega administraatorina ja klõpsake [Settings/Registration]  [User Management] [Authentication Management] [Basic Settings] [Edit...], et kuvada ekraan [Edit Basic Settings].
Kasutage seda ekraani kasutaja autentimise lubamiseks ja keelamiseks, sisselogimismeetodi määramiseks ning kasutaja autentimise põhisätete seadistamiseks.
[User Management] [Authentication Management] [Basic Settings] [Edit...], et kuvada ekraan [Edit Basic Settings].Kasutage seda ekraani kasutaja autentimise lubamiseks ja keelamiseks, sisselogimismeetodi määramiseks ning kasutaja autentimise põhisätete seadistamiseks.
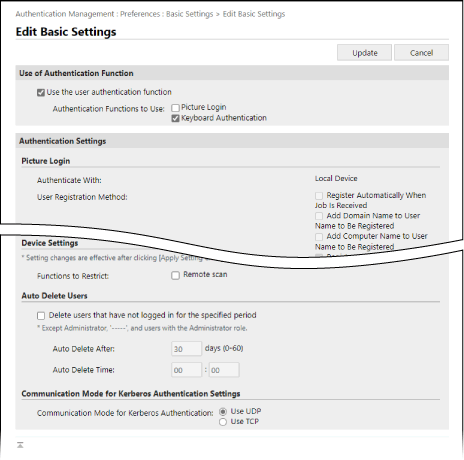
[Use of Authentication Function]
[Use the user authentication function]
Kasutaja autentimise kasutamiseks valige see märkeruut.
[Authentication Functions to Use]
Valige selle sisselogimismeetodi märkeruut, mida soovite kasutada.
Määrake [Authentication Settings] sätted vastavalt valitud sisselogimismeetodile.
Määrake [Authentication Settings] sätted vastavalt valitud sisselogimismeetodile.
[Authentication Settings]
Määrake iga sisselogimismeetodi ja muude autentimisfunktsioonide kasutamiseks vajalikud sätted.
[Keyboard Authentication]
Kui tegite valiku [Keyboard Authentication] menüüs [Authentication Functions to Use], seadistage klaviatuuri kaudu autentimise süsteemi ja sisselogimiskuva sätted.
[Authenticate With]
Valige kasutaja autentimisviis.
Välise autentimisserveri kasutamiseks märkige ruut [Server] ja valige serveri tüüp.
* Kui valisite serveri tüübiks [Microsoft Entra ID], saate serveriga ühendust kontrollida vajutades sisselogimiskuva [] paremas ülanurgas nuppu [Serveri ühenduse kontroll].
Välise autentimisserveri kasutamiseks märkige ruut [Server] ja valige serveri tüüp.
* Kui valisite serveri tüübiks [Microsoft Entra ID], saate serveriga ühendust kontrollida vajutades sisselogimiskuva
[] paremas ülanurgas nuppu [Serveri ühenduse kontroll].[Number of Caches for Login Users]
Kuvab kasutaja sisselogimiste ajaloo sisselogimiskuva rippmenüüs. Valige „0“, et seda ajalugu mitte kuvada, ja valige „1“, et kuvada ainult viimati sisse loginud kasutaja ajalugu.
[Display Button on Settings Menu]
Märkige see valikukast, et võimaldada kasutajal muuta parooli sisselogimisekraani ülemises paremas nurgas asuva nupu [] abil.
] abil.[Use Numeric Keys for Authentication]
Märkige see valikukast, et lubada sisselogimist ainult numbriklahvide abil, kui kasutajanimi ja parool koosnevad ainult numbritest.
[Restrict Password Reuse]
Märkige see valikukast, et piirata varem kasutatud paroolide (ajaloos salvestatud paroolide) korduvat kasutamist, ning sisestage ajaloos salvestatavate paroolide arv.
[Set Password Change Prohibition Period]
Märkige see valikukast, et määrata ajavahemik, mille jooksul parooli muutmine on keelatud, ja sisestage keelu kehtivuse päevade arv.
* Seda seadet saab konfigureerida ainult siis, kui valikuruut [Restrict Password Reuse] on märgitud.
[Use Password Strength Indicator]
Kui soovite, et kasutajaandmete registreerimisel või muutmisel kuvataval parooli ekraanil oleks näha parooli tugevuse näit, märkige see valikuruutt ja määrake soovitud parooli tugevus.
[Remote UI Authentication]
[Authentication Mode]
Valige autentimise režiim, mida kasutatakse rakendusesse Remote UI (Kaugkasutajaliides) sisselogimisel.
Et võimaldada kõigil kasutajatel, sealhulgas registreerimata kasutajatel, sisse logida tavakasutajana, valige [Guest Authentication Mode].
Et lubada sisse logida ainult administraatoriõigustega kasutajatel, valige [Administrator Authentication Mode].
[Always Require Two-Factor Authentication]
Kui soovite, et kasutajad sisestaksid rakendusesse Remote UI (Kaugkasutajaliides) sisselogimisel ühekordse parooli (kahefaktoriline autentimine), valige selle kohaldamise objektideks [All Users] või [Administrators Only].
[Other Authentication]
[Web Service Authentication Method]
Valige kohalik seadme autentimismeetod, mida kasutatakse suhtlemiseks veebiteenuse rakendustega.
[Use TLS]
Märkige see ruut, et kasutada veebiteenuse rakendustega suhtlemise krüptimiseks TLS-i.
[Integrated Authentication]
[Disable integrated authentication]
Integreeritud autentimine on funktsioon, mis võimaldab sisselogimisel kasutatavat autentimisteavet kasutada muul ajal sisselogimisel. Autentimine kehtib kogu seansi kehtivusaja jooksul. Märkige see valikuruut, et integreeritud autentimine välja lülitada.
Kohaliku seadme autentimise ja LDAP-serveri autentimise andmete abil toimuva integreeritud autentimise keelamiseks märkige valikukastid [Disable integrated authentication using credentials for local device authentication] ja [Disable integrated authentication using credentials for LDAP server authentication].
Et võimaldada järgmiste kaustade ja Täiustatud postkast töötamist, kui integreeritud autentimine on keelatud, registreerige eraldi kasutajanimi ja parool:
Isiklik kaust
LDAP-server
Ühiskaust/FTP server/WebDAV-server
Täiustatud postkast
[Other Settings]
[User Recognition Settings]
[Match Case for User Name]
Märkige see valikukast, kui kasutate kasutajanimesid, kus arvestatakse suur- ja väiketähti.
* Soovitame seda seadet konfigureerida koos seadistusega, mis määrab kindlaks printimisandmete kasutajad. [Tõstutundlikkus kasutajanimede jaoks]
[Allow Use of @ in User Name]
Märkige see märkeruut, et lubada kasutajanimes @-märgi kasutamine.
[User Group Management Settings]
[Use department ID as user group]
Märkige see märkeruut, et kasutada osakonna ID-d kasutajarühmana. Sihtkohtade jagamine rühmas (kasutajarühm)
[Department ID Settings for Users]
[Automatically set the department ID at user registration]
Märkige see märkeruut, et Remote UI (Kaugkasutajaliides) kaudu kasutajate registreerimisel ja muutmisel registreeritaks osakonna ID automaatselt ning määrataks kasutajale.
Kui kasutajale registreeritud parool on kuni seitsmekohaline arv, määratakse see arv osakonna ID PIN-koodiks.
Kui kasutajanimi on seitsmekohaline või lühem number, salvestatakse see number ja määratakse osakonna ID-ks.
Kui kasutajale registreeritud parool on seitsmekohaline või lühem number, määratakse see number osakonna ID-ks.
Kui kasutajanimi ja parool ei vasta eespool kirjeldatud tingimustele, registreeritakse ja määratakse järjekorras osakonna ID-d alates numbrist „0000001“. PIN-koodi pole määratud.
Lehekülgede arvu piirangut ei määrata.
Osakonna ID-d ei registreerita ega määrata automaatselt järgmistel juhtudel.
Kui kasutaja salvestatakse või kasutajat muudetakse juhtpaneelil.
Kui registreeritakse või muudetakse kasutajat, kellele on osakonna ID juba määratud.
Kui 1000 osakonna ID-d on juba registreeritud.
Kui 1001 või rohkem kasutajat on juba registreeritud.
[Automatically Delete Department ID at User Deletion]
Märkige see märkeruut, et kasutajale määratud osakonna ID kasutaja kustutamisel automaatselt kustutada.
Kustutatakse ka osakonna ID-ga seotud koguloenduri teave.
Kui osakonna ID-le on salvestatud mitu kasutajat, ei kustutata seda automaatselt.
[Set Default Role]
[Default Role When Registering User]
Määrake roll, mis on kasutaja registreerimisel algne vaikevalik.
* See säte rakendub ka näiteks siis, kui imporditud kasutajateabes ei ole õigusi määratud.
[Setting Changes by Users Without Administrator Privileges]
[Allow e-mail address settings]
Märkige see märkeruut, et administraatoriõigusteta kasutajad saaksid oma kasutajakontodel ise oma e-posti aadressi määrata.
[Device Settings]
[Functions to Restrict]
Märkige nende funktsioonide märkeruudud, mille kasutamine ei ole kasutaja autentimise korral lubatud.
[Auto Delete Users]
[Delete users that have not logged in for the specified period]
Märkige see märkeruut, et kustutada automaatselt kohalikus seadmes registreeritud kasutajad, kes ei ole määratud aja jooksul seadmesse sisse loginud. Sisestage väljadele [Auto Delete After] ja [Auto Delete Time] päevade arv viimasest sisselogimiskuupäevast kuni automaatse kustutamiseni ning määrake kustutamise kellaaeg.
Need sätted ei rakendu vaikimisi registreeritud kasutajale „-----“ ega administraatoritele, kellel on administraatoriõigused.
Kui määrate sätte [Auto Delete After] väärtuseks [0] päeva, kustutatakse kõik kasutajad sättes [Auto Delete Time] määratud ajal (välja arvatud kasutajad, kellele automaatne kustutamine ei rakendu).
Kui kasutaja ei ole varem kordagi sisse loginud, käsitleb seade kasutaja registreerimiskuupäeva viimase sisselogimiskuupäevana.
Kui kasutajat ei saa automaatselt kustutada, sest seade on välja lülitatud või puhkerežiimis, kustutatakse kasutaja pärast seadme sisselülitamist või puhkerežiimist väljumist.
[Communication Mode for Kerberos Authentication Settings]
Valige Kerberos autentimiseks kasutatav side meetod.