IPSec Kullanma
IP ağı üzerinde gönderilip alınan IP paketlerinin gizlice dinlenmesini ve yetkisiz değişikliğini önlemek için IP Güvenlik Protokolü'nü (IPSec) kullanın. Bu, bir uygulamaya veya ağ yapılandırmasına güvenmek zorunda kalmadan güvenlik sağlamak için IP protokolü düzeyinde şifreleme gerçekleştirir.
IPSec Geçerli Koşuları ve Desteklenen Modları
IPSec'in Uygulanmadığı Paketler
Bir geri döngü, çok noktaya yayın veya yayın adresi belirten paketler
UDP bağlantı noktası 500'den gönderilen IKE paketleri
ICMPv6 Komşu İsteme ve Komşu Tanıtımı paketleri
Anahtar Değişimi Protokolünün (IKE Modları) Çalışma Modu
Cihaz tarafından desteklenen IKE modları, paketleri şifrelemek için kullanılan ana mod ve şifreleme kullanılmayan agresif moddur.
IPSec İletişim Modu
Makine tarafından desteklenen iletişim modu sadece, IP başlığı hariç kısmı şifreleyen taşıma modudur. IP paketinin tamamını şifreleyen tünel modu desteklenmez.
FIPS 140'a Uygun Hale Getirme
IPSec iletişimi sırasında, [FIPS 140'a Format Şifreleme Yöntemi] ayarından bağımsız olarak, her zaman FIPS 140 kimlik doğrulaması almış bir şifreleme modülü kullanılır. [FIPS 140'a Format Şifreleme Yöntemi]
IPSec iletişiminin FIPS 140 standardına uygun olmasını sağlamak için, cihazın ait olduğu ağ ortamında IPSec iletişimi için hem DH hem de RSA anahtar uzunluğunu 2048 bit veya daha büyük bir uzunluğa ayarlamanız gerekir.
* Cihazda yalnızca DH anahtarı için anahtar uzunluğunu belirleyebilirsiniz. Cihazda RSA anahtarı için herhangi bir ayar bulunmamaktadır, bu nedenle ortamı oluştururken bunu göz önünde bulundurun.
IPSec'i IP Adres Filtreleme ile Birlikte Kullanma
Paketler gönderilirken öncelikle IP adresi filtreleme ayarları uygulanır. Güvenlik Duvarı Kurulumu
Paketler alınırken, öncelikle IPSec ayarları uygulanır.
IPSec İlkesi Yapılandırması
Makine üzerinde IPSec iletişimi gerçekleştirmek için, kimlik doğrulamasına ve şifrelemeye yönelik olarak geçerli aralığı ve algoritmaları içeren bir IPSec ilkesi oluşturmanız gerekir. İlke temel olarak aşağıdaki öğelerden meydana gelmektedir:
Seçici
IPSec iletişimini hangi IP paketlerine uygulayacağınızı belirleyin. Makinenin ve iletişim cihazlarının IP adresini belirtmeye ek olarak, bunların bağlantı noktası numaralarını da belirtebilirsiniz.
Anahtar Değişimi Protokolünün (IKE Modu) Çalışma Modu
Anahtar değişimi protokolü, İnternet Anahtar Değişimi sürüm 1'i (IKEv1) destekler. Kimlik doğrulaması yöntemi için, Önceden Paylaşılan Anahtar Yöntemini veya Dijital İmza Yöntemini seçin.
Önceden Paylaşılan Anahtar Yöntemi:
Bu kimlik doğrulama yöntemi, cihaz ve diğer cihazlar arasındaki iletişim için paylaşılan anahtar adında genel bir anahtar kelime kullanır.
Bu kimlik doğrulama yöntemi, cihaz ve diğer cihazlar arasındaki iletişim için paylaşılan anahtar adında genel bir anahtar kelime kullanır.
Dijital İmza Yöntemi
Cihaz ve diğer cihazlar, dijital imzalarını karşılıklı doğrulayarak birbirinin kimliğini doğrular.
Cihaz ve diğer cihazlar, dijital imzalarını karşılıklı doğrulayarak birbirinin kimliğini doğrular.
* SNTP kullanımını etkinleştirmek için ayarları yapılandırmanız gerekmektedir.
ESP/AH
IPSec iletişimi için kullanılacak ESP veya AH protokollerinin ayarlarını yapılandırın. Daha da iyi bir güvenlik için Kusursuz İletme Gizliliği'ni (PFS) kullanın.
IPSec Yapılandırması
IPSec kullanımını etkinleştirin ve ardından bir IPSec ilkesi oluşturup kaydedin. Birden fazla ilke oluşturulduysa bunların uygulanma sırasını belirtin. En fazla 10 ilke oluşturabilirsiniz.
Bu bölümde, bir bilgisayardan Uzak Kullanıcı Arabirimi'ni kullanarak ayarların nasıl yapılandırılacağı açıklanmaktadır.
Kumanda panelinde, [Ana Menü] içinde [ Ayarlar/Kayıt] öğesini seçin ve ardından ayarları yapılandırmak için [Tercihler] öğesini seçin. [IPSec Ayarları]
Yönetici veya NetworkAdmin ayrıcalıkları gereklidir.
Kumanda panelinde, [Ana Menü] içinde [
Ayarlar/Kayıt] öğesini seçin ve ardından ayarları yapılandırmak için [Tercihler] öğesini seçin. [IPSec Ayarları]Yönetici veya NetworkAdmin ayrıcalıkları gereklidir.
Gerekli Hazırlıklar
Makineyi, makineyle aynı sanal özel ağ (VPN) üzerinde bulunan bir bilgisayara doğrudan bağlayın. Çalışma koşullarını onaylayın ve bilgisayardaki ayarları önceden tamamlayın. IPSec
Aşağıdakileri IKE kimlik doğrulaması yöntemine göre hazırlayın:
Önceden Paylaşılan Anahtar Yöntemini kullanırken, Uzak Kullanıcı Arabirimi iletişimi için TLS'yi etkinleştirin. TLS Kullanma
Dijital İmza Yöntemini kullanırken, kullanılacak anahtarı ve sertifikayı hazırlayın ve ayarları SNTP kullanımını etkinleştirecek şekilde yapılandırın.
PFS kullanırken, PFS'nin iletişim kuran cihaz üzerinde etkinleştirildiğinden emin olun.
1
Uzak Kullanıcı Arabirimi'nde yönetici olarak oturum açın. Uzak Kullanıcı Arabirimini Başlatma
2
Uzak Kullanıcı Arabirimi'nin Portal sayfasında, [Ayarlar/Kayıt] öğesine tıklayın. Uzak Kullanıcı Arabirimi Portal Sayfası
3
[Ağ Ayarları] öğesine tıklayın.
Ağ ayarları ekranı görüntülenir.
4
[IPSec Ayarları] öğesine tıklayın.
[IPSec Ayarları] ekranı görüntülenir.
5
[IPSec Kullan] onay kutusunu işaretleyin.
Yalnızca politikaya uyan paketleri almak için [Reddet] kısmındaki [İlkesiz Paketleri Al] öğesini seçin.
6
[Tamam] öğesine tıklayın.
Ağ ayarları ekranı tekrar görüntülenir.
7
[IPSec Politika Listesi] öğesine tıklayın.
[IPSec Politika Listesi] ekranı görüntülenir.
8
[Yeni IPSec İlkesi Kaydet] öğesine tıklayın.
[Kayıt Politikası] ekranı görüntülenir.
9
İlke adını belirtin ve [Açık] kısmındaki [İlke Açk/Kpl] öğesini seçin.
İlke adı için, alfasayısal karakterler kullanarak ilkeyi tanımlayan bir ad girin.
10
AES anahtar uzunluğunu gerektiğinde sınırlandırın.
AES anahtar uzunluğunu 256 bit ile sınırlandırmak için (örneğin CC kimlik doğrulama standartlarını karşılamak istediğinizde) [AES Anaht Uzunluğu İçin Sadece 256-bite İzin Ver] onay kutusunu işaretleyin.
* Canon çok fonksiyonlu cihazlar, AES şifreleme yöntemi için iki anahtar uzunluğunu destekler: 128 bit ve 256 bit.
11
Seçiciyi ayarlayın.
1
[Seçici Ayarları] öğesine tıklayın.
[Seçici] ekranı görüntülenir.
2
Seçiciyi ayarlayın.
[Yerel Adres Ayarları] ve [Uzak Adres Ayarları]
IPSec iletişiminin uygulanacağı IP adresini ayarlayın. [Yerel Adres Ayarları] alanında bu cihazın IP adresini belirtin, [Uzak Adres Ayarları] alanında ise iletişim kuran cihazın IP adresini belirtin.
[Tüm IP adresleri]
IPSec'yi tüm IP paketlerine uygulamak için bunu seçin.
[IPv4 Adresi] veya [Tüm IPv4 adresleri]
IPSec iletişimini IPv4 adresi kullanılarak gönderilen ve alınan IP paketlerine uygulamak için bunu seçin.
[IPv6 Adresi] veya [Tüm IPv6 adresleri]
IPSec iletişimini IPv6 adresi kullanılarak gönderilen ve alınan IP paketlerine uygulamak için bunu seçin.
[IPv4 Manüel Ayarları]
IPSec iletişiminin uygulanacağı bir IPv4 adresi belirlemek için bunu seçin. Ayarların uygulanacağı IPv4 adresini belirlemek için aşağıdaki yöntemlerden herhangi birini kullanabilirsiniz.
Tek bir IPv4 adresi belirlerken
[Tek Adres] öğesini seçin ve [İlk Adres] alanına IPv4 adresini girin.
[Tek Adres] öğesini seçin ve [İlk Adres] alanına IPv4 adresini girin.
Bir IPv4 adres aralığı belirlerken
[Aralık Adresi] öğesini seçin ve [İlk Adres] ve [Son Adres] alanlarına IPv4 adreslerini girin.
[Aralık Adresi] öğesini seçin ve [İlk Adres] ve [Son Adres] alanlarına IPv4 adreslerini girin.
Bir alt ağ maskesi kullanarak bir IPv4 adres aralığı belirlerken
[Alt Ağ Ayarları] öğesini seçin, [İlk Adres] alanına IPv4 adresini ve [Alt Ağ Ayarları] alanına alt ağ maskesini girin.
[Alt Ağ Ayarları] öğesini seçin, [İlk Adres] alanına IPv4 adresini ve [Alt Ağ Ayarları] alanına alt ağ maskesini girin.
[IPv6 Manüel Ayarları]
IPSec iletişiminin uygulanacağı bir IPv6 adresi belirlemek için bunu seçin. Ayarların uygulanacağı IPv6 adresini belirlemek için aşağıdaki yöntemlerden herhangi birini kullanabilirsiniz.
Tek bir IPv6 adresi belirlerken
[Tek Adres] öğesini seçin ve [İlk Adres] alanına IPv6 adresini girin.
[Tek Adres] öğesini seçin ve [İlk Adres] alanına IPv6 adresini girin.
Bir IPv6 adres aralığı belirlerken
[Aralık Adresi] öğesini seçin ve [İlk Adres] ve [Son Adres] alanlarına IPv6 adreslerini girin.
[Aralık Adresi] öğesini seçin ve [İlk Adres] ve [Son Adres] alanlarına IPv6 adreslerini girin.
Bir ön ek kullanarak IPv6 adres aralığı belirlerken
[Ön ek Adresi] öğesini seçin, [İlk Adres] alanına IPv6 adresini girin ve [Önek Uzunluğu] alanına ön ek uzunluğunu girin.
[Ön ek Adresi] öğesini seçin, [İlk Adres] alanına IPv6 adresini girin ve [Önek Uzunluğu] alanına ön ek uzunluğunu girin.
[Port Ayarları]
IPSec iletişiminin uygulanacağı bağlantı noktalarını ayarlayın.
[Port Numarası ile Belirle]
IPSec iletişiminin uygulanacağı bağlantı noktalarını belirlerken bağlantı noktası numaralarını kullanmak için bunu seçin. [Yerel Port] alanında cihazın bağlantı noktasını, [Uzak Port] alanında ise iletişim kuran cihazın bağlantı noktasını belirleyin.
IPSec iletişimini tüm bağlantı noktası numaralarına uygulamak için [Tüm Portlar] öğesini seçin.
IPSec iletişimini belirli bir bağlantı noktası numarasına uygulamak için [Tek Port] seçeneğine basıp bağlantı noktası numarası girin.
[Servis Adı ile Belirle]
IPSec iletişiminin uygulanacağı bağlantı noktalarını belirlerken hizmet adlarını kullanmak için bunu seçin. IPSec iletişiminin uygulanacağı hizmetlerin onay kutularını işaretleyin.
3
[Tamam] öğesine tıklayın.
[Kayıt Politikası] ekranı görüntülenir.
12
IKE ayarlarını yapılandırın.
1
[IKE Ayarları] öğesine tıklayın.
[IKE] ekranı görüntülenir.
2
IKE ayarlarını yapılandırın.
[IKE Modu]
Anahtar değişimi protokolünün çalışma modunu seçin. [Ana] seçildiğinde, IKE oturumunun kendisi şifrelendiği için güvenlik artırılır, ancak şifreleme yapmayan [Agresif] seçeneğine göre iletişim daha yavaştır.
[Geçerlilik]
Kontrol iletişimi yolu olarak kullanılacak geçerli IKE SA (ISAKMP SA) süresini dakika cinsinden girin.
[Doğrulama Yöntemi]
Makinenin kimlik doğrulama yöntemini seçin.
[Önc. Pylşt. Anht. Yönt.] öğesini seçerseniz [Paylaşılan Anahtar Ayarları] öğesine tıklayın  paylaşılan anahtar olarak kullanılacak dizeyi alfasayısal karakterler kullanarak girin [Tamam] öğesine tıklayın.
[Dijital İmza Yöntemi] öğesini seçerseniz, kullanılacak anahtar ve sertifikanın [Anahtar ve Sertifika] [Kullanın] düğmesine tıklayın.
[Kullanın] düğmesine tıklayın.[Kml Doğrulama/Şifreleme Algoritması]
IKE aşama 1 için kimlik doğrulama ve şifreleme algoritmasını yapılandırın.
Hem bu cihaz hem de iletişim kuran cihaz tarafından kullanılabilen bir algoritmayı otomatik olarak ayarlamak için [Oto] öğesini seçin.
Belirli bir algoritmayı belirtmek için [Manüel Ayarlar] öğesini seçin ve [Kiml. Doğrulama], [Şifreleme] ve [DH Grubu] ayarlarını yapılandırın.
[Kiml. Doğrulama]: Karma algoritmayı seçin.
[Şifreleme]: Şifreleme algoritmasını seçin.
[DH Grubu]: Anahtar gücünü belirlemek için Diffie-Hellman grubunu seçin.
|
[IKE Modu], [Ana] olarak ve [Doğrulama Yöntemi], [Önc. Pylşt. Anht. Yönt.] olarak ayarlandığında
Seçici ayarlarında [Uzak Adres Ayarları] alanında birden fazla adres belirtirseniz, birden fazla ilke oluşturduğunuzda aşağıdaki kısıtlamalar geçerlidir:
Birden fazla adres belirtilen ilkeler için, tüm paylaşılan anahtarların aynı dizeye ayarlanması gerekir.
Birden fazla adres belirtilen ilkelere, tek adres belirtilen ilkelere göre daha yüksek öncelik verilemez.
|
3
[Tamam] öğesine tıklayın.
[Kayıt Politikası] ekranı tekrar görüntülenir.
13
IPSec ağ ayarlarını yapılandırın.
1
[IPSec Ağ Ayarları] öğesine tıklayın.
[IPSec Ağı] ekranı görüntülenir.
2
IPSec ağ ayarlarını yapılandırın.
[Geçerlilik]
Veri iletişim yolu olarak kullanılacak geçerli IPSec SA süresini zaman, boyut veya her ikisine göre belirtin.
[Zaman] onay kutusunu işaretlerseniz geçerlilik süresini dakika cinsinden girin.
[Boyut] onay kutusunu işaretlerseniz geçerlilik süresini megabayt cinsinden girin.
Her ikisini de seçerseniz, belirtilen değerine ilk ulaşılan öğe uygulanır.
[PFS]
Oturum anahtarı için PFS'yi yapılandırmak üzere bu onay kutusunu işaretleyin.
[Kml Doğrulama/Şifreleme Algoritması]
IKE aşama 2 için kimlik doğrulama ve şifreleme algoritmasını yapılandırın.
ESP kimlik doğrulama ve şifreleme algoritmasını otomatik olarak ayarlamak için [Oto] öğesini seçin.
Belirli bir kimlik doğrulama yöntemi ayarlamak için [Manüel Ayarlar] öğesini seçin ve aşağıdaki kimlik doğrulama yöntemlerinden birini seçin.
[ESP]:
Hem kimlik doğrulama hem de şifreleme gerçekleştirilir.
[ESP Kml Doğrulaması] ve [ESP Şifreleme] alanında algoritmayı seçin. Algoritmayı ayarlamak istemiyorsanız [BOŞ] öğesini seçin.
Hem kimlik doğrulama hem de şifreleme gerçekleştirilir.
[ESP Kml Doğrulaması] ve [ESP Şifreleme] alanında algoritmayı seçin. Algoritmayı ayarlamak istemiyorsanız [BOŞ] öğesini seçin.
[ESP (AES-GCM)]:
Hem kimlik doğrulama hem de şifreleme gerçekleştirilir.
Algoritma olarak AES-GCM kullanılır.
Hem kimlik doğrulama hem de şifreleme gerçekleştirilir.
Algoritma olarak AES-GCM kullanılır.
[AH (SHA1)]:
Kimlik doğrulaması yapılır, ancak veriler şifrelenmez.
Algoritma olarak SHA1 kullanılır.
Kimlik doğrulaması yapılır, ancak veriler şifrelenmez.
Algoritma olarak SHA1 kullanılır.
[Bağlantı Modu]
Makine yalnızca taşıma modunu destekler.
3
[Tamam] öğesine tıklayın.
[Kayıt Politikası] ekranı tekrar görüntülenir.
14
[Tamam] öğesine tıklayın.
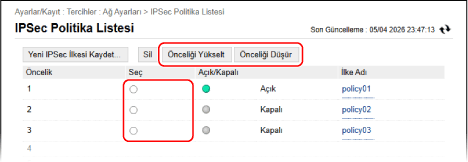
Oluşturulan ilke, [IPSec Politika Listesi] ekranına eklenir.
Birden fazla ilke kaydedildiğinde
Bir ilke seçin ve öncelik sırasını değiştirmek için [Önceliği Yükselt] veya [Önceliği Düşür] düğmesine tıklayın. Daha yüksek düzeyli ilkeler, IPSec iletişimine uygulandığında önceliğe sahiptir.
15
[Ayar Değişikliklerini Uygula] [Tamam] öğelerine tıklayın.
[Tamam] öğelerine tıklayın.Ayarlar uygulanır.
16
Uzak Kullanıcı Arabirimi'ndeki oturumunuzu kapatın.
NOT
Kayıtlı İlkeleri Düzenleme
Kayıtlı bilgileri düzenlemek için [IPSec Politika Listesi] ekranında düzenlemek istediğiniz ilke adına tıklayın.