Naudotojų autentifikavimas ir grupių tvarkymas
Tvarkant aparatą naudojančius naudotojus bei atliekant naudojimo autentifikavimą galima neleisti aparatu naudotis pašaliniams asmenims ir apsisaugoti nuo neteisėtos prieigos.
Naudotojų autentifikavimas – tai autentifikavimo programa (prisijungimo paslauga), kuri yra pagrindinis naudotojų valdymo būdas. Naudotojų autentifikavimas nustato naudotojų tapatybę pagal užregistruotą kiekvieno naudotojo vardą ir slaptažodį.
Naudodami naudotojų autentifikavimą, galite apriboti aparato naudojimą ir optimizuoti atskirų naudotojų parametrus.
Norėdami autentifikuoti naudotoją, pirmiausia nustatykite autentifikavimo sistemą, o tada sukonfigūruokite reikiamus parametrus, atsižvelgdami į prisijungimo būdą, naudotojui priskirtiną vaidmenį ir funkcijas, kurios bus naudojamos.
SVARBU
Jei norite, kad toliau nurodytais atvejais kaip autentifikavimo būdas būtų naudojamas tik naudotojų autentifikavimas (o ne autentifikavimas naudojant sistemos valdytojo ID), nustatykite [Autentif. naudojant skyriaus ID ir PIN kodą draudimas] į [Įjungt.]. [Autentif. naudojant skyriaus ID ir PIN kodą draudimas]
Kai aparatas naudojamas iš kompiuterio per tvarkyklę
Kai aparatas pasiekiamas per įrenginių valdymo programinę įrangą
Autentifikavimo sistemos
Galite naudoti šias dvi autentifikavimo sistemas:
Vietinis įrenginys (šis aparatas)
Naudotojų informacija valdoma aparate esančioje duomenų bazėje. Tai vadinama vietinio įrenginio autentifikavimu.
Naudotojų informaciją galima užregistruoti vienu metu vieno naudotojo arba išsaugoti ją faile ir importuoti į aparatą, kad iš karto būtų užregistruoti keli naudotojai.
Naudotojų informaciją galima užregistruoti vienu metu vieno naudotojo arba išsaugoti ją faile ir importuoti į aparatą, kad iš karto būtų užregistruoti keli naudotojai.
Galite užregistruoti iki 5 001 naudotojo informaciją.
Naudodami tik vietinio įrenginio autentifikavimą, galite tvarkyti naudotojus grupėse ir kartu naudoti skyriaus ID valdymą.
Naudodami tik vietinio įrenginio autentifikavimą, galite tvarkyti naudotojus grupėse ir kartu naudoti skyriaus ID valdymą.
Išorinis autentifikavimo serveris
Su šiuo aparatu galima naudoti šių tipų išorinio autentifikavimo serverius:
„Windows Server“ su įdiegta „Active Directory“
Debesies serveris naudojant „Microsoft Entra ID“
LDAP serveris
Naudotojus galite valdyti naudodamiesi serveryje užregistruota naudotojų informacija. Tai vadinama išorinio serverio autentifikavimu.
* Daugiau informacijos apie suderinamus „Active Directory“, LDAP serverius ir „Microsoft Entra ID“ rasite autentifikavimo funkcijų specifikacijose. Autentifikavimo funkcijos
Prisijungimas prie aparato
Vietiniame įrenginyje užsiregistravę vartotojai gali prisijungti toliau nurodytais būdais. Išoriniame autentifikavimo serveryje užsiregistravę vartotojai gali naudoti klaviatūros autentifikavimą. Aparatas palaiko dviejų veiksnių autentifikavimą jungiantis prie „Remote UI“ (Nuotolinė naudotojo sąsaja).
* Prisijungimas prie tinklo naudojant įrenginių valdymo programinę įrangą nepalaiko dviejų veiksnių autentifikavimo.
Tapatybės patvirtinimas klaviatūra
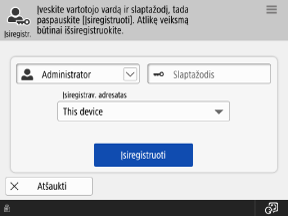
Šis prisijungimo būdas gali būti naudojamas nepriklausomai nuo autentiškumo patvirtinimo sistemos.
Naudotojai prisijungia įvesdami savo naudotojo vardą ir slaptažodį naudodamiesi valdymo skydelyje rodoma klaviatūra. Jei naudotojo vardas ir slaptažodis sudaryti tik iš skaičių, galite nustatyti parametrus taip, kad būtų galima prisijungti naudojant tik skaičių mygtukus.
Naudotojai prisijungia įvesdami savo naudotojo vardą ir slaptažodį naudodamiesi valdymo skydelyje rodoma klaviatūra. Jei naudotojo vardas ir slaptažodis sudaryti tik iš skaičių, galite nustatyti parametrus taip, kad būtų galima prisijungti naudojant tik skaičių mygtukus.
PASTABA
Prisijungimas prie „Remote UI“ (Nuotolinė naudotojo sąsaja).
Prisijungti prie „Remote UI“ (Nuotolinė naudotojo sąsaja) galite naudodami kompiuterio interneto naršyklę.
Vaidmenys
Naudotojo autentiškumo patvirtinimas gali būti naudojamas siekiant nustatyti kiekvienam naudotojui teises (vaidmenis) ir taip kontroliuoti veiksmus, kuriuos jie gali atlikti.
Konfigūruojami vaidmenys
Paskirstant naudotojams vaidmenis pagal jų pareigas, galima pasidalinti įvairias aparato valdymo užduotis.
|
GeneralUser
|
Tai yra eilinis naudotojas.
|
|
DeviceAdmin
|
Be eilinio naudotojo veiksmų, „DeviceAdmin“ (įrenginio administratorius) gali konfigūruoti spausdinimo, nuskaitymo, fakso, kopijavimo ir kitus pagrindinius nustatymus bei keisti įrenginio informacijos parametrus.
|
|
NetworkAdmin
|
Be eilinio naudotojo veiksmų, „NetworkAdmin“ (tinklo administratorius) gali keisti tinklo nustatymus.
|
|
Administratorius
|
Administratorius gali atlikti visas su įrenginiu susijusias operacijas.
|
* Daugiau informacijos apie nustatymus, kuriuos gali keisti „DeviceAdmin“ ir „NetworkAdmin“, rasite čia:
Naudojant „Active Directory“ / LDAP serverio / „Microsoft Entra ID“ atributus
Naudojant išorinio serverio autentifikavimą, vaidmenis galima nustatyti pagal serverio atributus. Kaip vaidmens pavadinimą galite naudoti atributams priskirtą simbolių eilutę, taip pat galite nustatyti sąlygas ir priskirti konkrečius vaidmenis, kai tos sąlygos įvykdomos.
ACCESS MANAGEMENT SYSTEM naudojimas nustatant vaidmenis
Aplinkose, kuriose galima naudoti ACCESS MANAGEMENT SYSTEM, galite priskirti kiekvienam vaidmeniui prieinamas funkcijas ir kurti naujus vaidmenis.
Funkcijos, prieinamos atlikus naudotojo autentifikavimą
Naudotojo autentiškumo patvirtinimo metu galite naudoti šias funkcijas ir nustatymus, kad naudotojai galėtų veiksmingai naudotis įrenginiu.
Naudotojo nustatymų optimizavimas (individualizavimas)
Pagal numatytuosius parametrus naudojant vartotojo autentifikavimą suasmeninimo funkcija yra įjungta. Ši funkcija išsaugo naudotojo nustatytus įvairius įrenginio parametrus ir juos taiko kiekvieną kartą, kai naudotojas prisijungia. Tai užtikrina produktyvų įrenginio veikimą, nes naudotojui nereikia kaskart keisti tų pačių nustatymų ar atlikti tų pačių veiksmų. Suasmeninimo funkcijos naudojimas
Naudotojų kaip grupės valdymas (skyriaus ID valdymas)
Naudokite skyriaus ID valdymo funkciją, kad bendrai valdytumėte vartotojus, užregistruotus vietiniame įrenginyje kaip grupė (skyriaus ID), pvz., įmonės skyrius.
Naudodami skyriaus ID valdymo funkciją, galite stebėti įrenginio naudojimą ir apriboti puslapių skaičių, kurį galima atspausdinti pagal kiekvieną skyriaus ID, taip pat galite reikalauti, kad naudotojai įvestų PIN kodą norėdami atlikti tam tikras operacijas. Tai naudinga reguliuojant įrenginio veikimą, didinant supratimą apie sąnaudas ir gerinant saugumą.
Taip pat galite kiekvienam skyriaus ID registruoti bendrą naudotoją ir leisti operacijas, kurių metu šį bendrą naudotoją gali naudoti keli naudotojai.
Norėdami naudoti skyriaus ID valdymą, turite sukonfigūruoti sistemos valdytojo informacijos nustatymus, užregistruoti ir nurodyti skyriaus ID, o tada įjungti skyriaus ID valdymą.
* Norėdami bendrai naudoti adresų sąrašą keliems naudotojams, vietoj skyriaus ID valdymo naudokite naudotojų grupę. Adresatų bendrinimas grupėje (naudotojų grupėje)
Asmeninių aplankų naudojimas
Asmeninis aplankas – tai asmeninis aplankas, kuriuo gali naudotis prisijungęs naudotojas. Bendrinami aplankai ir failų serveryje esantys aplankai gali būti nurodyti kaip asmeniniai aplankai.
Asmeninių aplankų specifikacijos metodą iš anksto parenka administratorius. Taikant šį specifikacijos metodą kiekvienas vartotojas naudoja savo asmeninį aplanką.
Asmeninių aplankų specifikacijos metodą iš anksto parenka administratorius. Taikant šį specifikacijos metodą kiekvienas vartotojas naudoja savo asmeninį aplanką.