Компоненти політики безпеки
На екрані [Security Policy Settings] або екрані [Confirm Security Policy] Remote UI (Інтерфейс віддаленого користувача) можна налаштувати та перевірити такі елементи.
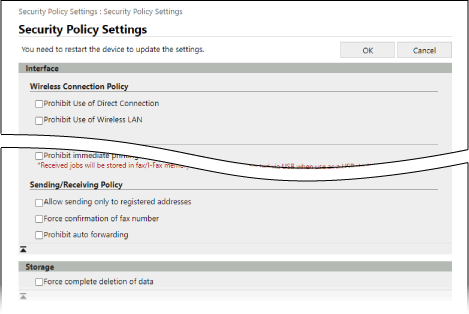

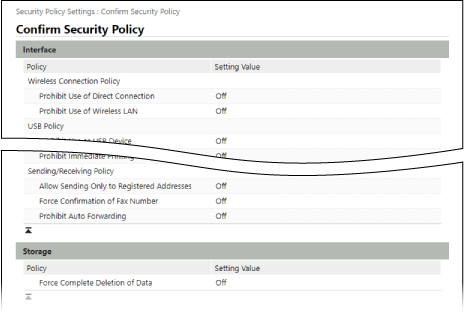
[Interface]
[Wireless Connection Policy]
Вимикає бездротове з’єднання, щоб запобігти несанкціонованому доступу.
[Prohibit Use of Direct Connection]
Забороняє доступ із мобільних пристроїв.
[Prohibit Use of Wireless LAN]
Забороняє бездротовий доступ через бездротовий маршрутизатор локальної мережі або точку доступу. [Вибір інтерфейсу]
[USB Policy]
Вимикає USB-з’єднання, щоб запобігти несанкціонованому доступу та крадіжці даних.
[Prohibit Use as USB Device]
Забороняє підключення комп’ютера до апарата через USB-порт. [Використовувати як пристрій USB]
[Prohibit Use as USB Storage Device]
Забороняє використання USB-накопичувачів пам’яті з апаратом. [Використовувати USB-накопичувач]
[Network]
[Communication Operational Policy]
Вимагає перевірки підпису або сертифіката для безпечнішого зв’язку.
[Always Verify Signatures for SMB/WebDAV Server Functions]
Оскільки ця функція недоступна на апараті, вона не застосовується до політики безпеки.
[Always Verify Server Certificate When Using TLS]
Перевіряє сертифікат, зокрема спільне ім’я (CN), під час використання зашифрованого за допомогою TLS зв’язку.
* Це не стосується зв’язку з мережею IEEE 802.1X.
[Prohibit Cleartext Authentication for Server Functions]
Обмежує інформацію для перевірки лише безпечними методами. Якщо апарат використовується в якості сервера, автентифікація чистого тексту та функції, що використовують автентифікацію чистого тексту, будуть недоступні.
* Якщо використовується старіша версія програми керування пристроєм або драйвера, підключення до апарата може бути неможливим. Використовуйте оновлену версію.
[Prohibit Use of SNMPv1]
Забороняє використання SNMPv1 під час отримання інформації про пристрій із комп’ютера. [Параметри SNMP]
[Port Usage Policy]
Закриває невикористовувані порти, щоб запобігти зовнішньому вторгненню.
[Restrict LPD Port (Port Number: 515)]
Забороняє друк за протоколом LPD. [Параметри друку LPD]
[Restrict RAW Port (Port Number: 9100)]
Забороняє друк за протоколом RAW. [Параметри друку RAW]
[Restrict FTP Port (Port Number: 21)]
Забороняє друк за протоколом FTP. [Параметри друку FTP]
[Restrict WSD Port (Port Number: 3702, 60000)]
Забороняє використання функцій, що використовують протокол WSD. [Параметри WSD]
[Restrict BMLinkS Port (Port Number: 1900)]
Оскільки ця функція недоступна на апараті, вона не застосовується до політики безпеки.
[Restrict IPP Port (Port Number: 631)]
Забороняє друк за протоколом IPP. Також вимикає певні функції друку, що використовують мобільні програми, й забороняє відповідні операції друку.
[Restrict SMB Port (Port Number: 139, 445)]
Оскільки ця функція недоступна на апараті, вона не застосовується до політики безпеки.
[Restrict SMTP Port (Port Number: 25)]
Забороняє отримання SMTP-повідомлень. [Параметри обміну даними]
[Restrict Dedicated Port (Port Number: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
Забороняє використання виділених портів. [Параметри призначеного порту]
[Restrict Remote Operator's Software Port (Port Number: 5900)]
Забороняє використання дистанційного керування. [Параметри віддаленого керування]
[Restrict SIP (IP Fax) Port (Port Number: 5004, 5005, 5060, 5061, 49152)]
Оскільки ця функція недоступна на апараті, вона не застосовується до політики безпеки.
[Restrict mDNS Port (Port Number: 5353)]
Вимикає налаштування mDNS (IPv4/IPv6) і певні функції друку, що використовують мобільну програму. Це призведе до вимкнення функції виявлення мережі та скасування автоматичних налаштувань, що передбачають використання mDNS, і відповідних операцій друку.
[Restrict SLP Port (Port Number: 427)]
Вимикає відповіді на запити виявлення в налаштуваннях багатоадресного виявлення, а також мережеве виявлення і автоматичне налаштування за допомогою SLP. [Параметри багатоадресного виявлення]
[Restrict SNMP Port (Port Number: 161)]
Забороняє використання функцій, що використовують протокол SNMP. Це може заборонити комп’ютеру отримувати та параметризувати інформацію про пристрій за допомогою SNMP.
[Authentication]
[Authentication Operational Policy]
Використовує автентифікацію користувачів для запобігання несанкціонованим операціям незареєстрованих користувачів.
[Prohibit Guest Users to Use Device]
Забороняє будь-кому, окрім користувачів, які ввійшли в систему, користуватися апаратом. Крім того, такі операції, як друк або надсилання факсів з комп’ютера, скасовуються, якщо не встановлено інформацію для автентифікації.
* [Guest Authentication Mode] вимкнено як режим автентифікації для використання під час входу в Remote UI (Інтерфейс віддаленого користувача). Якщо ви вибрали [Guest Authentication Mode], це змінюється на [Standard Authentication Mode]. Екран [Edit Basic Settings]
* Під час використання ACCESS MANAGEMENT SYSTEM див. посібник користувача ACCESS MANAGEMENT SYSTEM на сайті онлайн-довідників.
[Force Setting of Auto Logout]
Якщо протягом певного періоду часу після входу в систему не виконується жодних операцій, виконується автоматичний вихід користувача із системи. Під час налаштування параметрів політики безпеки вкажіть час до виходу користувача із системи. [Час автоматичного скидання]
[Password Operational Policy]
Строго регламентує порядок використання паролів.
[Prohibit Caching of Password for External Servers]
Для доступу до зовнішнього сервера потрібно вказати пароль. Інформація для автентифікації авторизованого користувача більше не зберігається.
[Display Warning When Default Password Is in Use]
Відображається екран із пропозицією змінити пароль, якщо для входу на апараті використовується обліковий запис адміністратора з іменем користувача «Administrator» і паролем за замовчуванням. [Відобр. поперед. в разі використ. пароля за замовч.]
[Prohibit Use of Default Password for Remote Access]
Забороняє адміністратору з іменем користувача «Адміністратор» входити до Remote UI (Інтерфейс віддаленого користувача) за допомогою пароля за замовчуванням. [Дозв. викор. пароль за замовч. для віддал. доступу]
[Password Settings Policy]
Встановлює вимоги до складності та терміну дії паролів, що використовуються для автентифікації користувачів, щоб унеможливити їх підбір третіми особами.
[Set minimum number of characters for password]
Потрібно, щоб паролі мали задану довжину. Укажіть мінімальну кількість символів під час налаштування параметрів політики безпеки. [Параметри мінімальної довжини]
[Set password validity period]
Установлюється період чинності паролів. Після його завершення паролі потрібно регулярно змінювати. Вкажіть термін дії під час налаштування параметрів політики безпеки. [Параметри терміну дії]
[Prohibit Use of 3 or More Identical Consecutive Characters]
У паролях забороняється використовувати три або більше однакових символів поспіль. [Забор. викор. 3 або більше однак. симв. поспіль]
[Force Use of at Least 1 Uppercase Character]
Паролі мають містити принаймні один символ у верхньому регістрі. [Використовувати принаймні 1 симв. верхн. регістру]
[Force Use of at Least 1 Lowercase Character]
Паролі мають містити принаймні один символ у нижньому регістрі. [Використовувати принаймні 1 симв. нижн. регістру]
[Force Use of at Least 1 Digit]
Вимагає наявності в паролях принаймні однієї цифри. [Використовувати принаймні 1 цифру]
[Force Use of at Least 1 Symbol]
Вимагає, щоб паролі містили хоча б один спеціальний символ. [Використовувати принаймні 1 символ]
[Lockout Policy]
Запобігає несанкціонованому входу, блокуючи користувача на вказаний період часу в разі введення неправильного пароля під час входу в систему.
[Enable Lockout]
Увімкнення блокування. Під час налаштування параметрів політики безпеки вкажіть кількість невдалих спроб входу, перш ніж користувача буде заблоковано (поріг блокування), а також час до зняття блокування. [Параметри блокування]
[Key/Certificate]
Завдяки запобіганню слабкому шифруванню та безпечному управлінню конфіденційною інформацією, наприклад паролями та ключами, забезпечується захист конфіденційних даних.
[Prohibit Use of Weak Encryption]
Заборонено використовувати ненадійне шифрування. [Заборонити використання ненадійного шифрування]
[Prohibit Use of Key/Certificate with Weak Encryption]
Забороняє використання ключів та сертифікатів із ненадійним шифруванням.
[Use TPM to Store Password and Key]
Оскільки ця функція недоступна на апараті, вона не застосовується до політики безпеки.
[Log]
Ведення журналів дозволяє відстежувати роботу апарата у разі виникнення неполадок та швидше виявляти його несанкціоноване використання. Для отримання точної інформації про час також можна використовувати SNTP.
[Force Recording of Audit Log]
Різні журнали апарата записуються постійно.
[Force SNTP Settings]
Апарат може отримувати дані про час із сервера часу в мережі. Вкажіть ім’я сервера (IP-адресу NTP- або SNTP-сервера), яке використовуватиметься під час налаштування параметрів політики. [Параметри SNTP]
* У разі використання DNS-сервера замість IP-адреси сервера також можна ввести його ім’я хоста або повне доменне ім’я (FQDN).
Input example:
ntp.example.com
* У разі використання DNS-сервера замість IP-адреси сервера також можна ввести його ім’я хоста або повне доменне ім’я (FQDN).
Input example:
ntp.example.com
[Job]
[Printing Policy]
Унеможливлює залишення друкованих документів без нагляду та їх викрадення.
[Prohibit Immediate Printing of Received Jobs]
Тимчасово зберігає отримані факси й дані друку в пам’яті апарата, а не друкує їх одразу.
[Sending/Receiving Policy]
Обмежує використання адресатів під час надсилання даних і способи обробки отриманих даних.
[Allow Sending Only to Registered Addresses]
Забороняє користувачам указувати нових адресатів. Користувачі зможуть надсилати дані лише адресатам з адресної книги. [Обмеження нових адресатів]
[Force Confirmation of Fax Number]
Вимагає від користувачів повторного введення номера факсу під час надсилання факсу. [Підтверджувати введений номер факсу]
[Prohibit Auto Forwarding]
Забороняє автоматичне пересилання факсів. [Використовувати параметри переадресації]
[Storage]
Оскільки ця функція недоступна на апараті, вона не застосовується до політики безпеки.
[Force Complete Deletion of Data]