Елементи на правилото за защита
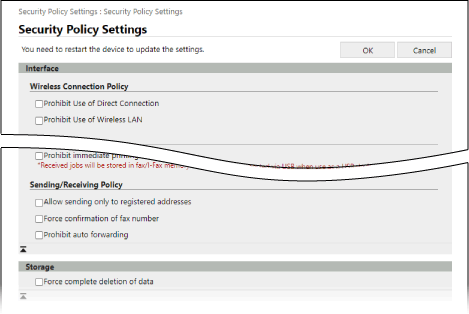
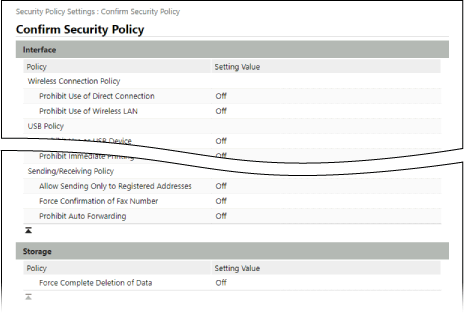
Можете да настроите и проверите следните елементи на екрана [Security Policy Settings] или [Confirm Security Policy] на Remote UI (Потребителски интерфейс за отдалечено управление).

[Interface]
[Wireless Connection Policy]
Деактивира безжичната връзка, за да предотврати неоторизиран достъп.
[Prohibit Use of Direct Connection]
Забранява достъпа от мобилни устройства.
[Prohibit Use of Wireless LAN]
Можете да забраните безжичния достъп чрез рутер за безжична LAN или точка за достъп. [Избор на интерфейс]
[USB Policy]
Можете да деактивирате USB връзката, за да предотвратите неоторизиран достъп и кражба на данни.
[Prohibit Use as USB Device]
Можете да забраните на компютъра да се свързва с устройството чрез USB порта. [Използване като USB устройство]
[Prohibit Use as USB Storage Device]
Забранява използването на USB-памети с устройството. [Използване USB запамет. устройство]
[Network]
[Communication Operational Policy]
Изисква проверка на подпис или сертификат за по-безопасна комуникация.
[Always Verify Signatures for SMB/WebDAV Server Functions]
Тъй като тази функция не е налична на устройството, тя не се прилага към правилото за защита.
[Always Verify Server Certificate When Using TLS]
Това проверява сертификата, включително Common Name (CN), когато се използва TLS-криптирана комуникация.
* Това не се отнася за комуникация с мрежа IEEE 802.1X.
[Prohibit Cleartext Authentication for Server Functions]
Ограничава информацията за проверка само до сигурни методи. Когато използвате устройството като сървър, удостоверяването с нешифрован текст и функциите, използващи удостоверяване с нешифрован текст, не са налични.
* Ако използвате по-стара версия на софтуера или драйвера за управление на устройството, може да не успеете да се свържете с устройството. Използвайте актуализирана версия.
[Prohibit Use of SNMPv1]
Забранява използването на SNMPv1 при извличане на информация за устройството от компютър. [SNMP настройки]
[Port Usage Policy]
Затваря неизползваните портове, за да предотврати външни прониквания.
[Restrict LPD Port (Port Number: 515)]
Забранява печатането чрез протокола LPD. [LPD настройки за печат]
[Restrict RAW Port (Port Number: 9100)]
Забранява печат чрез протокола RAW. [RAW настройки за печат]
[Restrict FTP Port (Port Number: 21)]
Забранява печатането чрез протокола FTP. [FTP настройки за печат]
[Restrict WSD Port (Port Number: 3702, 60000)]
Забранява използването на функции, които използват протокола WSD. [WSD настройки]
[Restrict BMLinkS Port (Port Number: 1900)]
Тъй като тази функция не е налична на устройството, тя не се прилага към правилото за защита.
[Restrict IPP Port (Port Number: 631)]
Забранява печатането чрез протокола IPP. Освен това деактивира някои функции за печат, които използват мобилни приложения, и забранява съответното печатане.
[Restrict SMB Port (Port Number: 139, 445)]
Тъй като тази функция не е налична на устройството, тя не се прилага към правилото за защита.
[Restrict SMTP Port (Port Number: 25)]
Забранява приемането на SMTP. [Комуникационни настройки]
[Restrict Dedicated Port (Port Number: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
Забранява използването на специално предназначени портове. [Настройки за отделен порт]
[Restrict Remote Operator's Software Port (Port Number: 5900)]
Забранява използването на дистанционно управление. [Настройки за отдалечена операция]
[Restrict SIP (IP Fax) Port (Port Number: 5004, 5005, 5060, 5061, 49152)]
Тъй като тази функция не е налична на устройството, тя не се прилага към правилото за защита.
[Restrict mDNS Port (Port Number: 5353)]
Деактивира настройките за mDNS (IPv4/IPv6) и някои функции за печат, които използват мобилно приложение. Това деактивира откриването на мрежата и автоматичните настройки с помощта на mDNS, както и свързания печат.
[Restrict SLP Port (Port Number: 427)]
Деактивира отговора при откриване в настройките за мултикаст откриване, както и мрежовото откриване и автоматичните настройки чрез SLP. [Multicast Discovery настройки]
[Restrict SNMP Port (Port Number: 161)]
Забранява използването на функции, които използват протокола SNMP. Това може да попречи на компютъра да получи и конфигурира информацията за устройството чрез SNMP.
[Authentication]
[Authentication Operational Policy]
Използва потребителска автентификация, за да предотврати неразрешени действия от страна на нерегистрирани потребители.
[Prohibit Guest Users to Use Device]
Предотвратява използването на устройството от лица, които не са регистрирани потребители. Освен това операции като печат или изпращане на факсове от компютър се отменят, ако не е зададена информация за удостоверяване.
* [Guest Authentication Mode] е деактивирано като режим на удостоверяване при влизане в Remote UI (Потребителски интерфейс за отдалечено управление). Ако сте избрали [Guest Authentication Mode], това се променя на [Standard Authentication Mode]. Екран [Edit Basic Settings]
* При използване на ACCESS MANAGEMENT SYSTEM, вижте ръководството за ACCESS MANAGEMENT SYSTEM на сайта с онлайн ръководства.
[Force Setting of Auto Logout]
Ако в рамките на определен период от време след влизането не бъдат извършени никакви действия, потребителят се излиза автоматично. При задаването на елементите на политиката за сигурност посочете времето, след което потребителят ще бъде изключен. [Време до Авт. изчистване]
[Password Operational Policy]
Строго регулира начина на използване на паролите.
[Prohibit Caching of Password for External Servers]
За достъп до външен сървър е необходима парола. Данните за удостоверяване на вписалия се потребител вече не се съхраняват.
[Display Warning When Default Password Is in Use]
Показва екран, който подканва потребителя да промени паролата, когато администратор с потребителско име „Administrator“ влезе в системата, използвайки паролата по подразбиране. [Показв. предупр. при използв. парола по подразб.]
[Prohibit Use of Default Password for Remote Access]
Предотвратява влизането на администратор с потребителско име „Administrator“ в Remote UI (Потребителски интерфейс за отдалечено управление) с помощта на паролата по подразбиране. [Позвол. използв. пар. по подразб. за отдал. достъп]
[Password Settings Policy]
Задава пароли, използвани за удостоверяване на потребители, с определена степен на сложност и срок на валидност, така че да не могат лесно да бъдат отгадани от трети лица.
[Set minimum number of characters for password]
Изисква паролите да имат определена дължина. Посочете минималния брой символи при задаването на елементите на политиката за сигурност. [Настр. мин. дължина]
[Set password validity period]
Задава срок на валидност на паролите, за да се налага редовната им промяна. Посочете срока на валидност при задаването на елементите на политиката за сигурност. [Настр. срок на валидност]
[Prohibit Use of 3 or More Identical Consecutive Characters]
Забранява паролите да съдържат три или повече последователни еднакви символа. [Забр. използв. 3 или пов. еднакви. послед. симв.]
[Force Use of at Least 1 Uppercase Character]
Изисква паролите да съдържат поне една главна буква. [Използвайте най-малко 1 главна буква]
[Force Use of at Least 1 Lowercase Character]
Изисква паролите да съдържат поне една малка буква. [Използвайте най-малко 1 малка буква]
[Force Use of at Least 1 Digit]
Изисква паролите да съдържат поне една цифра. [Използвайте най-малко 1 цифра]
[Force Use of at Least 1 Symbol]
Изисква паролите да съдържат поне един специален символ. [Използвайте най-малко 1 символ]
[Lockout Policy]
Предотвратява неоторизирания достъп, като блокира потребителя за определен период от време, ако паролата е неправилна при влизане в системата.
[Enable Lockout]
Активира заключване. При настройката на елементите на политиката за сигурност посочете колко неуспешни опита за вход са необходими, за да бъде блокиран достъпът на потребителя (праг за блокиране), както и времето, след което блокирането се отменя. [Настройки за заключване]
[Key/Certificate]
Чрез предотвратяване на слабото криптиране и сигурното управление на поверителна информация, като пароли и ключове, можете да защитите чувствителните данни.
[Prohibit Use of Weak Encryption]
Забранява използване на слабо кодиране. [Забрана за използване на слабо кодиране]
[Prohibit Use of Key/Certificate with Weak Encryption]
Забранява използването на ключове и сертификати със слабо криптиране.
[Use TPM to Store Password and Key]
Тъй като тази функция не е налична на устройството, тя не се прилага към правилото за защита.
[Log]
Чрез записването на логове можете да проследявате работата на машината в случай на проблеми и да откривате по-бързо неразрешеното ѝ използване. Можете също така да използвате SNTP, за да получите точна информация за времето.
[Force Recording of Audit Log]
Постоянно се записват различни логове за машината.
[Force SNTP Settings]
Позволява на устройството да получава информация за времето от сървъра за време в мрежата. Посочете името на сървъра (IP адреса на NTP или SNTP сървъра), който да се използва при конфигурирането на настройките на политиката. [SNTP настройки]
* Когато използвате DNS сървър, можете също да въведете името на хоста или FQDN на името на сървъра вместо IP адреса.
Input example:
ntp.example.com
* Когато използвате DNS сървър, можете също да въведете името на хоста или FQDN на името на сървъра вместо IP адреса.
Input example:
ntp.example.com
[Job]
[Printing Policy]
Предотвратява оставянето на печатни документи без надзор или кражбата им.
[Prohibit Immediate Printing of Received Jobs]
Временно съхранява получените факсове и данните за печат в паметта на апарата, вместо да ги отпечатва веднага.
[Sending/Receiving Policy]
Ограничава използването на дестинации при изпращане на данни и начина, по който се обработват получените данни.
[Allow Sending Only to Registered Addresses]
Не позволява на потребителите да задават нови дестинации. Потребителите могат да изпращат данни само до дестинации, регистрирани в адресната книга. [Ограничаване нови дестинации]
[Force Confirmation of Fax Number]
При изпращане на факс се изисква от потребителите да въведат отново номера на факса. [Потвърждение на въведения факс номер]
[Prohibit Auto Forwarding]
Забранява автоматичното препращане на факсове. [Използване настройки за препращане]
[Storage]
Тъй като тази функция не е налична на устройството, тя не се прилага към правилото за защита.
[Force Complete Deletion of Data]