Informacije o poslužitelju za registriranje
Kada koristite Active Directory, LDAP poslužitelj ili Microsoft Entra ID kao vanjski poslužitelj autentifikacije, registrirajte informacije o poslužitelju koji će se koristiti.
Registrirajte informacije o poslužitelju pomoću Remote UI (Udaljeni UI) s računala. Te se informacije ne mogu registrirati putem upravljačke ploče.
Potrebne su administratorske ovlasti. Da bi se registrirani podaci primijenili, potrebno je ponovno pokrenuti uređaj.
Potrebne su administratorske ovlasti. Da bi se registrirani podaci primijenili, potrebno je ponovno pokrenuti uređaj.
Potrebne pripreme
Morate konfigurirati postavke potrebne za korištenje Active Directoryja, LDAP poslužitelja ili Microsoft Entra ID-a, kao što su DNS postavke te postavke datuma i vremena.
Pripremite vjerodajnice za pristup Active Directoryju, LDAP poslužitelju ili Microsoft Entra ID-u koji želite koristiti.
1
Prijavite se u sučelje Remote UI (Udaljeni UI) kao administrator. Pokretanje Remote UI (Udaljeni UI)
2
Na stranici portala sučelja Remote UI (Udaljeni UI) kliknite [Settings/Registration]. Stranica portala Remote UI (Udaljeni UI)
3
Kliknite [User Management]  [Authentication Management] [Server Settings] [Edit...].
Prikazuje se zaslon [Edit Server Settings].
4
Konfigurirajte podatke o Active Directoryju, LDAP poslužitelju ili Microsoft Entra ID-u u [Authentication Server].
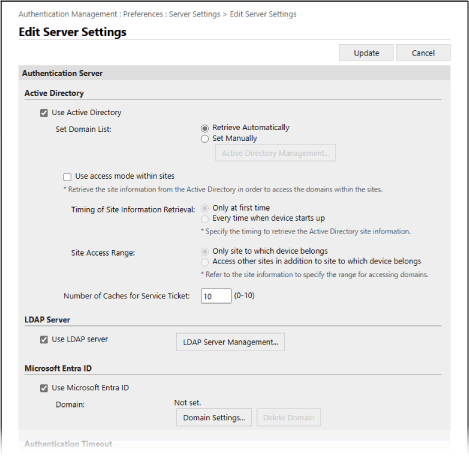
Prilikom automatskog dohvaćanja informacija iz Active Directoryja
1
Potvrdite okvir [Use Active Directory].
2
U odjeljku [Set Domain List] odaberite [Retrieve Automatically].
3
Navedite metodu pristupa Active Directoryju i broj predmemorija.
[Use access mode within sites]
Kada se koriste više Active Directory poslužitelja, odaberite ovaj potvrdni okvir kako biste dodijelili prioritet pristupa Active Directoryju unutar lokacije kojoj uređaj pripada.
Po potrebi promijenite postavke za [Timing of Site Information Retrieval] i [Site Access Range].
Po potrebi promijenite postavke za [Timing of Site Information Retrieval] i [Site Access Range].
* Čak i kada je u [Only site to which device belongs] navedeno [Site Access Range], uređaj može pristupiti stranicama izvan stranice kojoj pripada prilikom pristupa kontroleru domene tijekom procesa pokretanja. U tom slučaju, pristup kontrolerima domene unutar iste lokacije obično ima prioritet.
Međutim, ako kontroleri domene unutar iste lokacije nisu dostupni, ali su dostupni kontroleri domene izvan lokacije, prednost se daje pristupu kontrolerima domene izvan lokacije.
[Number of Caches for Service Ticket]
Navedite broj servisnih karti koje uređaj može sadržavati.
Servisna karta funkcija je servisa Active Directory koja funkcionira kao zapis prethodne prijave, što skraćuje vrijeme sljedeće prijave za istog korisnika.
Servisna karta funkcija je servisa Active Directory koja funkcionira kao zapis prethodne prijave, što skraćuje vrijeme sljedeće prijave za istog korisnika.
Ručno navođenje podataka Active Directoryja
1
Potvrdite okvir [Use Active Directory].
2
U odjeljku [Set Domain List] odaberite [Set Manually].
3
Kliknite [Active Directory Management...] [U redu].
[U redu].Prikazuje se zaslon [Active Directory Management].
4
Kliknite [Add Domain...].
Prikazuje se zaslon [Add Domain].
5
Navedite podatke o Active Directoryju.
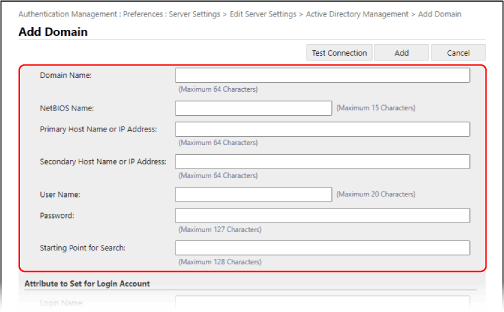
[Domain Name]
Unesite naziv domene Active Directoryja koji je odredište prijave.
Primjer unosa:
company.domain.com
company.domain.com
[NetBIOS Name]
Unesite NetBIOS naziv domene.
[Primary Host Name or IP Address] / [Secondary Host Name or IP Address]
Unesite naziv hosta ili IP adresu Active Directory poslužitelja.
* Za korištenje sekundarnog poslužitelja, navedite poslužitelj u [Secondary Host Name or IP Address].
[User Name] i [Password]
Unesite korisničko ime i lozinku za pristup Active Directory poslužitelju i pretraživanje korisničkih informacija.
[Starting Point for Search]
Navedite razinu (razinu pretraživanja) za pretraživanje korisničkih informacija kada se provodi autentikacija na Active Directory poslužitelju. Ako ne navedete početnu točku pretraživanja, pretražit će se sve korisničke informacije registrirane na poslužitelju.
6
Navedite atribute.
[Attribute to Set for Login Account]
Unesite atribute za ime za prijavu, ime za prikaz i adresu e-pošte svakog korisničkog računa na poslužitelju.
7
Kliknite [Test Connection] da biste provjerili vezu.
8
Kliknite [Add].
Dodaju se informacije o poslužitelju i ponovno se prikazuje zaslon [Active Directory Management].
9
Kliknite [Back].
Ponovno se prikazuje zaslon [Edit Server Settings].
10
Navedite broj predmemorija u [Number of Caches for Service Ticket].
Navedite broj servisnih karti koje uređaj može sadržavati.
Servisna karta funkcija je servisa Active Directory koja funkcionira kao zapis prethodne prijave, što skraćuje vrijeme sljedeće prijave za istog korisnika.
Servisna karta funkcija je servisa Active Directory koja funkcionira kao zapis prethodne prijave, što skraćuje vrijeme sljedeće prijave za istog korisnika.
Određivanje podataka LDAP poslužitelja
1
Potvrdite okvir [Use LDAP server].
2
Kliknite [LDAP Server Management...] [U redu].
[U redu].Prikazuje se zaslon [LDAP Server Management].
3
Kliknite [Add Server...].
Prikazuje se zaslon [Add LDAP Server].
4
Navedite informacije o LDAP poslužitelju.
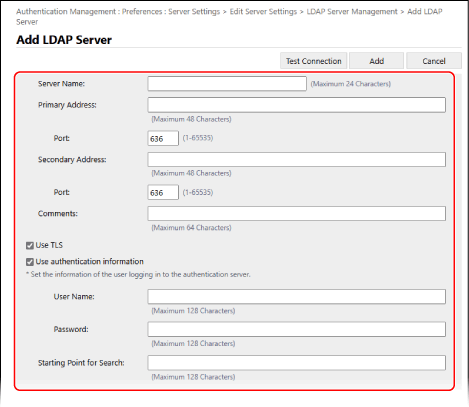
[Server Name]
Unesite naziv koji se koristi za identifikaciju LDAP poslužitelja.
* Nemojte koristiti naziv „localhost.“ Ne uključujte razmake u naziv servera.
[Primary Address] i [Secondary Address]
Unesite IP adresu ili naziv hosta LDAP poslužitelja.
Primjer unosa: Naziv glavnog računala
ldap.primjer.com
ldap.primjer.com
* Nemojte koristiti loopback adresu (127.0.0.1).
* Kada koristite sekundarni poslužitelj, unesite IP adresu ili naziv hosta u [Secondary Address].
[Port]
Unesite broj priključka koji se koristi za komunikaciju s LDAP poslužiteljem.
* Ako se ostavi prazno, koristi se sljedeća postavka prema postavci [Use TLS]:
Kada je potvrdni okvir označen, „636“
Kada se potvrdni okvir poništi, „389“
[Comments]
Po potrebi unesite opis ili napomenu.
[Use TLS]
Prilikom upotrebe TLS enkripcije za komunikaciju s LDAP poslužiteljem označite potvrdni okvir.
[Use authentication information]
Prilikom korištenja podataka za autentifikaciju LDAP poslužitelja, označite potvrdni okvir i unesite korisničko ime i lozinku za autentifikaciju.
Poništite okvir kako biste omogućili anonimni pristup LDAP poslužitelju bez korištenja podataka za autentifikaciju.
* Samo kada je LDAP poslužitelj postavljen da dopušta anonimni pristup.
[Starting Point for Search]
Odredite lokaciju (razinu) za pretraživanje korisničkih podataka prilikom autentikacije LDAP poslužitelja.
5
Navedite atribute.
[Attribute to Verify at Authentication]
Unesite atribute na koje je korisničko ime registrirano u [User Name (Keyboard Authentication)].
[Attribute to Set for Login Account]
Unesite atribute za ime za prijavu, ime za prikaz i adresu e-pošte svakog korisničkog računa na poslužitelju.
6
Navedite naziv domene odredišta prijave u [Domain Name Setting Method].
Za određivanje atributa na koji je registriran naziv domene, odaberite [Specify the attribute name for domain name acquisition] i unesite atribut.
7
Kliknite [Test Connection] da biste provjerili vezu.
8
Kliknite [Add].
Dodaju se informacije o poslužitelju i ponovno se prikazuje zaslon [LDAP Server Management].
9
Kliknite [Back].
Ponovno se prikazuje zaslon [Edit Server Settings].
Određivanje podataka Microsoft Entra ID
1
Potvrdite okvir [Use Microsoft Entra ID].
2
Kliknite [Domain Settings...].
Prikazuje se zaslon [Microsoft Entra ID Domain Settings].
3
Navedite podatke za Microsoft Entra ID.
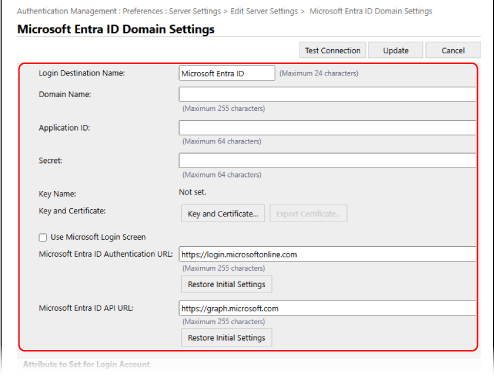
[Login Destination Name]
Unesite naziv koji će se prikazivati na ploči odredištu prijave.
[Domain Name]
Unesite naziv domene servisa Microsoft Entra ID koja je odredište prijave.
[Application ID]
Unesite ID aplikacije (klijenta).
[Secret]
Unesite tajnu koju je generirao Microsoft Entra ID. Ne morate je unositi kad se upotrebljava [Key and Certificate].
[Key and Certificate]
Kliknite na [Key and Certificate] da biste postavili certifikat koji će se registrirati na Microsoft Entra ID kada koristite ključ i certifikat. Odaberite certifikat za koji je algoritam ključa RSA 2048 bitova ili više, a algoritam potpisa SHA256, SHA384 ili SHA512.
Možete kliknuti [Export Certificate...] za izvoz certifikata koji će se registrirati na Microsoft Entra ID.
Možete kliknuti [Export Certificate...] za izvoz certifikata koji će se registrirati na Microsoft Entra ID.
[Microsoft Entra ID Authentication URL] i [Microsoft Entra ID API URL]
Unesite URL-ove. Ovisno o okruženju u oblaku, možda ćete morati promijeniti postavke. Ne morate je unositi kad se upotrebljava [Secret].
4
Navedite atribute.
[Attribute to Set for Login Account]
[Login Name]
Na padajućem izborniku odaberite atribut za ime za prijavu svakog korisničkog računa na poslužitelju.
* Da biste naveli atribut koji se ne prikazuje na padajućem izborniku, unesite ga izravno.
[WindowsLogonName]:
displayName se dohvaća iz Microsoft Entra ID. displayName se mijenja na sljedeći način kako bi se stvorio naziv za prijavu:
displayName se dohvaća iz Microsoft Entra ID. displayName se mijenja na sljedeći način kako bi se stvorio naziv za prijavu:
razmaci i sljedeći znakovi brišu se iz atributa displayName: * + , . / : ; < > = ? \ [ ] |.
briše se znak „@“ i svi znakovi iza njega
nizovi znakova s više od 20 znakova skraćuju se na 20 znakova ili manje.
Primjer: Kada je displayName user.001@example.com
user001
user001
[displayName]:
displayName dohvaćen iz Microsoft Entra ID postaje naziv za prijavu.
displayName dohvaćen iz Microsoft Entra ID postaje naziv za prijavu.
[userPrincipalName]:
userPrincipalName dohvaćen iz Microsoft Entra ID postaje naziv za prijavu.
userPrincipalName dohvaćen iz Microsoft Entra ID postaje naziv za prijavu.
[userPrincipalName-Prefix]:
Dio prije „@“ u userPrincipalName dohvaćenom iz Microsoft Entra ID postaje naziv za prijavu.
Primjer: Kada je userPrincipalName „user.002@mail.test“
user.002
Dio prije „@“ u userPrincipalName dohvaćenom iz Microsoft Entra ID postaje naziv za prijavu.
Primjer: Kada je userPrincipalName „user.002@mail.test“
user.002
[Display Name] i [E-Mail Address]
Unesite atribute za ime za prikaz i adresu e-pošte svakog korisničkog računa na poslužitelju.
5
Navedite naziv domene odredišta prijave u polju [Domain Name] u odjeljku [Domain Name to Set for Login Account].
6
Navedite postavke pod [Autocomplete for Entering User Name When Using Keyboard Authentication] u odjeljku [Domain Name to Autocomplete].
Unesite naziv domene za koju će se izvršavati samodovršetak. Obično ćete postaviti isto ime kao ono uneseno u polje [Domain Name].
7
Kliknite [Test Connection] da biste provjerili vezu.
8
Kliknite [Update].
Ponovno se prikazuje zaslon [Edit Server Settings].
Unesite vrijeme od početka autentikacije do isteka vremena u [Authentication Timeout].
6
Navedite prioritetnu domenu na koju se treba povezati u [Default Domain].
Navedite hoće li se zadržati podaci za autentifikaciju korisnika u [Cache for User Information].
Za zadržavanje podataka za autentifikaciju korisnika koji su se prijavili putem upravljačke ploče, označite potvrdni okvir [Save authentication information for login users]. Ako se uređaj ne može spojiti na poslužitelj za autentifikaciju unutar vremena postavljenog u koraku 5, možete se prijaviti pomoću podataka za autentifikaciju koji se nalaze u predmemoriji.
Za zadržavanje podataka za autentifikaciju korisnika koji su se prijavili s autentifikacijom putem tipkovnice, također označite potvrdni okvir [Save user information when using keyboard authentication].
Kada je ovaj potvrdni okvir označen, čak i ako se uređaj ne može spojiti na poslužitelj, možete se prijaviti pomoću sačuvanih podataka za autentifikaciju.
Kada je ovaj potvrdni okvir označen, čak i ako se uređaj ne može spojiti na poslužitelj, možete se prijaviti pomoću sačuvanih podataka za autentifikaciju.
8
Navedite korisničke podatke i ovlasti u [Role Association].
[User Attribute to Browse]
Unesite atribut na referentnom poslužitelju koji se koristi za određivanje korisničkih privilegija (uloga).
Za Active Directory/LDAP poslužitelj
Obično možete koristiti unaprijed postavljenu vrijednost „memberOf“, koja označava grupu kojoj korisnik pripada.
Za Microsoft Entra ID
Može se postaviti „Bilo koji atribut korisnika za Microsoft Entra ID“, „memberOf“ i „transitiveMemberOf“.
Ako je postavljeno „memberOf“, dohvaćaju se samo grupe kojima korisnik izravno pripada.
Ako je postavljeno „transitiveMemberOf“, informacije se ne dohvaćaju samo o grupama kojima korisnik izravno pripada, već i o grupama kojima te grupe pripadaju.
[Retrieve role name to apply from [User Attribute to Browse]]
Označite ovaj potvrdni okvir kako biste za naziv uloge koristili niz znakova registriran za atribut naveden u [User Attribute to Browse]. Prije nastavka provjerite nazive uloga koje možete odabrati na uređaju i registrirajte ih na poslužitelju.
[Conditions]
Možete postaviti uvjete koji određuju ovlasti korisnika. Uvjeti u nastavku primjenjuju se redoslijedom kojim su navedeni.
U [Search Criteria], odaberite kriterije pretraživanja za [Character String].
U [Character String] unesite niz znakova registriran za atribut naveden u [User Attribute to Browse]. Za postavljanje ovlasti na temelju skupine kojoj korisnik pripada, unesite naziv skupine.
U [Role], odaberite ovlasti koje se primjenjuju na korisnike koji odgovaraju kriterijima.
* Prilikom korištenja Active Directory poslužitelja, korisnici koji pripadaju grupi „Canon Peripheral Admins“ unaprijed su postavljeni na [Administrator].
9
Kliknite [Update].
10
Ponovno pokrenite uređaj. Ponovno pokretanje uređaja
Informacije su registrirane.
NAPOMENA
Zabrana pohranjivanja autentifikacijskih podataka u predmemoriju
Možete zabraniti pohranjivanje lozinki koje korisnici unose prilikom prijave na vanjski poslužitelj za autentifikaciju u predmemoriju. [Zabrani caching autentikacijske zaporke]
Kada je pohrana predmemorije zabranjena, postavka [Save authentication information for login users] u koraku 7 automatski se onemogućuje. Za omogućavanje postavke u koraku 7, označite potvrdni okvir [Save authentication information for login users] i ažurirajte podatke o poslužitelju za autentifikaciju.
Ako se promijeni broj porta za Kerberos na Active Directoryju
Registrirajte sljedeće podatke na DNS poslužitelju kao SRV zapis:
Servis: „_kerberos“
Protokol: „_udp“
Broj porta: Stvarni broj porta koji koristi Kerberos usluga Active Directory domene (zone)
Glavno računalo (host) putem kojega se pruža taj servis: Naziv hosta kontrolera domene putem kojega se pruža servis Kerberos domene (zone) aktivnog direktorija
Registracija aplikacije na servisu Microsoft Entra ID
Uz pomoć sljedećeg postupka registrirajte aplikaciju na servisu Microsoft Entra ID.
Postupak registracije može se promijeniti nakon ažuriranja servisa. Dodatne informacije potražite na Microsoftovu web-mjestu.
Postupak registracije može se promijeniti nakon ažuriranja servisa. Dodatne informacije potražite na Microsoftovu web-mjestu.
1
Prijavite se na Microsoft Entra ID.
2
Na navigacijskom izborniku kliknite [Microsoft Entra ID].
3
Registrirajte aplikaciju.
1
Na navigacijskom izborniku kliknite [App registrations] [New registration].
[New registration].2
Unesite naziv aplikacije.
Možete unijeti bilo koje ime.
Primjer unosa:
Prijava za Canon <naziv pisača>
Primjer unosa:
Prijava za Canon <naziv pisača>
3
Odaberite vrstu računa pa kliknite [Register].
Generirat će se ID aplikacije (klijenta).
Zabilježite generirani ID.
Zabilježite generirani ID.
4
Stvorite tajnu ili registrirajte certifikat.
Kada stvarate tajnu
1
Na navigacijskom izborniku kliknite [Certificates & secrets].
2
Kliknite [New Scanclient secret].
3
U dijaloškom okviru [Add a client secret] unesite opis i datum isteka pa kliknite [Add].
Stvorit će se tajni ID i vrijednost.
Zabilježite stvorenu tajnu vrijednost. Nije vam potreban tajni ID.
* Tajna vrijednost prikazuje se samo jedanput. Ako ne možete zabilježiti vrijednost, stvorite novu tajnu klijenta.
Zabilježite stvorenu tajnu vrijednost. Nije vam potreban tajni ID.
* Tajna vrijednost prikazuje se samo jedanput. Ako ne možete zabilježiti vrijednost, stvorite novu tajnu klijenta.
Kada registrirate certifikat
Certifikat uređaja potrebno je unaprijed izvesti. Certifikat možete izvesti prilikom konfiguriranja podataka za Microsoft Entra ID. Informacije o poslužitelju za registriranje
1
Na navigacijskom izborniku kliknite [Certificates & secrets].
2
Kliknite [Upload certificate].
3
Odaberite datoteku pa kliknite [Add].
Kada se certifikat prenese, zabilježite vrijednost [Thumbprint].
5
Na navigacijskom izborniku kliknite [API permissions].
6
Kliknite [Add a permissions].
7
U odjeljku [Request API permissions] odaberite [Microsoft Graph].
8
Pod vrstama dozvola odaberite [Delegated permissions] i dodijelite dozvole.
Dodijelite sljedeće dozvole:
User.Read.All
Group.Read.All
GroupMember.Read.All
9
Pod vrstama dozvola odaberite [Application permissions] i dodijelite dozvole.
Dodijelite sljedeće dozvole:
User.Read.All
Group.Read.All
GroupMember.Read.All
* Dozvole upotrebljavajte kada se ne možete prijaviti na uređaj zbog kvara ili pogreške autentikacije. To nije obavezno ovisno o funkciji i okruženju koje se upotrebljava.
10
Kliknite [Grant admin consent confirmation], a zatim [Yes].
Odabranim dozvolama dodijelit će se administratorski pristanak.