Provjera autentičnosti korisnika i upravljanje grupama
Upravljanje korisnicima koji koriste uređaj i provjera autentičnosti prilikom njegove upotrebe mogu spriječiti uplitanje trećih strana i neovlašten pristup.
Autentifikacija korisnika, aplikacija za autentifikaciju (usluga prijave), primarna je metoda za upravljanje korisnicima. Autentifikacija korisnika autentificira korisnike pomoću korisničkog imena i lozinke registrirane za svakog korisnika.
Autentifikaciju korisnika možete koristiti za ograničavanje korištenja uređaja i optimizaciju postavki za pojedinačne korisnike.
Za autentifikaciju korisnika prvo odredite sustav autentifikacije, a zatim konfigurirajte potrebne postavke uzimajući u obzir način prijave, ulogu koja će se dodijeliti korisniku i funkcije koje će se koristiti.
VAŽNO
Da biste ograničili metodu provjere autentičnosti na provjeru autentičnosti korisnika (i ne koristili ID upravitelja sustava za provjeru autentičnosti) u sljedećim situacijama, postavite [Zabrani autentikac. uporabom ID-broja i PIN-a odjela] na [Uključeno]. [Zabrani autentikac. uporabom ID-broja i PIN-a odjela]
Prilikom korištenja uređaja s računala putem upravljačkog programa
Prilikom pristupanja uređaju iz softvera za upravljanje uređajima
Sustavi za autentifikaciju
Možete koristiti sljedeća dva sustava autentifikacije:
Lokalni uređaj (ovaj uređaj)
Podacima korisnika upravlja se putem baze podataka u uređaju. To se naziva lokalna autentifikacija uređaja.
Korisničke informacije mogu se registrirati za jednog korisnika istovremeno ili se korisničke informacije mogu spremiti u datoteku i uvesti u uređaj za registraciju više korisnika istovremeno.
Korisničke informacije mogu se registrirati za jednog korisnika istovremeno ili se korisničke informacije mogu spremiti u datoteku i uvesti u uređaj za registraciju više korisnika istovremeno.
Možete registrirati korisničke podatke za najviše 5001 korisnika.
Kada koristite samo lokalnu autentifikaciju uređaja, možete upravljati korisnicima u grupama dok istovremeno koristite Upravljanje ID-ovima odjela.
Kada koristite samo lokalnu autentifikaciju uređaja, možete upravljati korisnicima u grupama dok istovremeno koristite Upravljanje ID-ovima odjela.
Vanjski poslužitelj za autentifikaciju
Sljedeće vrste poslužitelja mogu se upotrebljavati kao vanjski poslužitelji za autentikaciju:
Windows Server s instaliranim servisom Active Directory
poslužitelj u oblaku koji upotrebljava Microsoft Entra ID
LDAP poslužitelj
Korisnicima možete upravljati pomoću korisničkih podataka registriranih na poslužitelju. To se naziva autentifikacija vanjskog poslužitelja.
* Za detalje o kompatibilnim Active Directory, LDAP poslužiteljima i Microsoft Entra ID-u pogledajte specifikacije funkcija autentifikacije. Funkcije provjere autentičnosti
Prijava na uređaj
Korisnici registrirani na lokalnom uređaju mogu upotrebljavati metode prijave navedene u nastavku. Korisnici registrirani na vanjskom poslužitelju za provjeru autentičnosti mogu upotrebljavati provjeru autenitičnosti putem tipkovnice. Uređaj podržava dvostruku provjeru autentičnosti prilikom prijave na Remote UI (Udaljeni UI).
* Prijava na mrežu pomoću softvera za upravljanje uređajima ne podržava dvofaktorsku autentifikaciju.
Provjera autentičnosti tipkovnicom
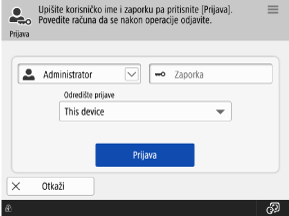
Ova metoda prijave može se koristiti bez obzira na sustav autentifikacije.
Korisnici se prijavljuju korisničkim imenom i lozinkom koristeći tipkovnicu prikazanu na upravljačkoj ploči. Ako korisničko ime i lozinka sadrže samo brojeve, možete konfigurirati postavke kako biste omogućili prijavu pomoću samo numeričkih tipki.
Korisnici se prijavljuju korisničkim imenom i lozinkom koristeći tipkovnicu prikazanu na upravljačkoj ploči. Ako korisničko ime i lozinka sadrže samo brojeve, možete konfigurirati postavke kako biste omogućili prijavu pomoću samo numeričkih tipki.
NAPOMENA
Prijava na Remote UI (Udaljeni UI)
Za prijavu na Remote UI (Udaljeni UI) možete koristiti web preglednik na računalu.
Uloge
Autentifikacija korisnika može se koristiti za konfiguriranje privilegija (uloga) za svakog korisnika kako bi se kontrolirale operacije koje mogu izvoditi.
Konfigurabilne uloge
Dodjeljivanjem uloga korisnicima prema njihovim odgovornostima, mogu se dijeliti različiti zadaci upravljanja strojem.
|
Opći korisnik
|
Ovo je opći korisnik.
|
|
DeviceAdmin
|
Uz operacije općeg korisnika, DeviceAdmin može konfigurirati ispis, skeniranje, faksiranje, kopiranje i ostale osnovne postavke te mijenjati postavke informacija o uređaju.
|
|
NetworkAdmin
|
Uz operacije općeg korisnika, mrežni administrator može mijenjati mrežne postavke.
|
|
Administrator
|
Administrator može obavljati sve operacije na stroju.
|
* Za detalje o postavkama koje mogu promijeniti administratori uređaja i mrežni administratori, pogledajte sljedeće:
Korištenje atributa Active Directoryja/LDAP poslužitelja/Microsoft Entra ID-a
Kada se koristi provjera autentičnosti vanjskog poslužitelja, uloge možete odrediti prema atributima poslužitelja. Niz znakova registriran za atribute možete koristiti kao naziv uloge, a možete i postaviti uvjete i dodijeliti određene uloge kada su ti uvjeti ispunjeni.
Korištenje ACCESS MANAGEMENT SYSTEM za određivanje uloga
U okruženjima gdje se može koristiti ACCESS MANAGEMENT SYSTEM, svakoj ulozi možete dodijeliti dostupne funkcije i stvoriti nove uloge.
Funkcije dostupne uz autentifikaciju korisnika
Tijekom provjere autentičnosti korisnika možete koristiti sljedeće funkcije i postavke kako biste korisnicima omogućili učinkovito upravljanje uređajem.
Optimizacija korisničkih postavki (Personalizacija)
Prema zadanim postavkama, funkcija personalizacije omogućena je kada se upotrebljava provjera autentičnosti korisnika. Ova funkcija sprema različite postavke uređaja koje je prilagodio korisnik i primjenjuje ih svaki put kada se korisnik prijavi. To omogućuje učinkovit rad uređaja bez potrebe da korisnik svaki put mijenja iste postavke ili operacije. Korištenje funkcije personalizacije
Upravljanje korisnicima kao grupom (Upravljanje ID-ovima odjela)
Upotrebljavajte upravljanje ID-jem odjela za kolektivno upravljanje korisnicima registriranim na lokalnom uređaju u grupi (ID odjela), kao što je odjel tvrtke.
Korištenjem upravljanja ID-om odjela možete pratiti korištenje uređaja i ograničiti broj stranica koje se mogu ispisati za svaki ID odjela, a možete i zahtijevati od korisnika da unesu PIN za izvođenje određenih operacija. To je korisno za podešavanje rada stroja i za poboljšanje svijesti o troškovima i sigurnosti.
Također možete registrirati zajedničkog korisnika za svaki ID odjela i omogućiti operacije u kojima više korisnika može koristiti tog zajedničkog korisnika.
Za korištenje upravljanja ID-om odjela morate konfigurirati postavke informacija upravitelja sustava, registrirati i navesti ID odjela, a zatim omogućiti upravljanje ID-om odjela.
* Za dijeljenje popisa adresa među više korisnika koristite korisničku grupu umjesto upravljanja ID-ovima odjela. Dijeljenje odredišta u grupi (korisnička grupa)
Upotreba osobnih mapa
Personal Folder (osobna mapa) je osobna mapa koju može koristiti prijavljeni korisnik. Zajedničke mape i mape na poslužitelju datoteka mogu se odrediti kao osobne mape.
Metodu specifikacije osobne mape unaprijed odabire administrator. Svaki korisnik upotrebljava svoju osobnu mapu prema ovoj metodi specifikacije.
Metodu specifikacije osobne mape unaprijed odabire administrator. Svaki korisnik upotrebljava svoju osobnu mapu prema ovoj metodi specifikacije.