Kasutajate autentimine ja rühmade haldamine
Seadme kasutajate haldamine ja kasutamise autentimine aitab vältida seadme kasutamist kolmandate isikute poolt ja tõkestada seadmele loata juurdepääsu.
Kasutajate haldamise põhimeetodiks on kasutaja autentimine, s.o autentimisrakendus (sisselogimisteenus). Kasutaja autentimise korral tuvastatakse kasutajad igale kasutajale salvestatud kasutajanime ja parooli abil.
Nii saate piirata seadme kasutamist ja optimeerida sätteid iga kasutaja jaoks eraldi.
Kasutaja autentimiseks määrake esmalt kindlaks autentimissüsteem ning seejärel seadistage vajalikud sätted, võttes arvesse sisselogimismeetodit, kasutajale määratavat rolli ja kasutatavaid funktsioone.
TÄHTIS
Et piirata järgmistel juhtudel autentimismeetodit kasutaja autentimisega (ja mitte kasutada autentimiseks süsteemihalduri ID-d), määrake sätte [Autentimise keelamine osakonna ID ja PIN abil] väärtuseks [Sees]. [Autentimise keelamine osakonna ID ja PIN abil]
Seadme kasutamisel arvutist draiveri kaudu
Seadmele juurdepääsul seadmehaldustarkvara kaudu
Autentimissüsteemid
Saate kasutada järgmist kahte autentimissüsteemi:
Kohalik seade (see masin)
Kasutajateavet hallatakse seadme andmebaasis. Seda nimetatakse kohaliku seadme autentimiseks.
Kasutajateavet saab salvestada korraga ühe kasutaja jaoks või salvestada see faili ja importida seadmesse, et salvestada korraga mitu kasutajat.
Kasutajateavet saab salvestada korraga ühe kasutaja jaoks või salvestada see faili ja importida seadmesse, et salvestada korraga mitu kasutajat.
Maksimaalselt saate salvestada kuni 5001 kasutaja andmed.
Kui kasutate ainult kohaliku seadme autentimist, saate kasutajaid hallata rühmades ja kasutada samal ajal ka osakonna ID-haldust.
Kui kasutate ainult kohaliku seadme autentimist, saate kasutajaid hallata rühmades ja kasutada samal ajal ka osakonna ID-haldust.
Väline autentimisserver
Välise autentimisserverina saab kasutada järgmist tüüpi servereid.
Windows Server koos installitud Active Directoryga
Pilveserver, mis kasutab Microsoft Entra ID-d
LDAP-server
Saate kasutajaid hallata serverisse salvestatud kasutajaandmete abil. Seda nimetatakse välise serveri autentimiseks.
* Ühilduvate Active Directory ja LDAP-serverite ning Microsoft Entra ID kohta leiate täpsemat teavet autentimisfunktsioonide spetsifikatsioonidest. Autentimisfunktsioonid
Seadmesse sisselogimine
Kohalikku seadmesse salvestatud kasutajad saavad kasutada alltoodud sisselogimismeetodeid. Välisele autentimisserverile salvestatud kasutajad saavad kasutada klaviatuuriautentimist. Seade toetab rakendusse Remote UI (Kaugkasutajaliides) sisselogimiseks kaheastmelist autentimist.
* Seadmehaldustarkvara kaudu võrku sisselogimisel ei toetata kaheastmelist autentimist.
Klaviatuuri autentimine
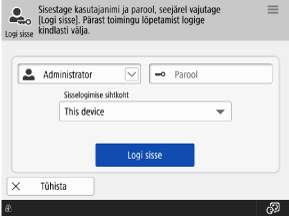
Seda sisselogimismeetodit saab kasutada sõltumata autentimissüsteemist.
Kasutajad logivad sisse kasutajanime ja parooliga juhtpaneelil kuvatava klaviatuuri abil. Kui kasutajanimi ja parool koosnevad ainult numbritest, saate määrata sätted nii, et sisselogimine oleks võimalik ainult numbriklahvide abil.
Kasutajad logivad sisse kasutajanime ja parooliga juhtpaneelil kuvatava klaviatuuri abil. Kui kasutajanimi ja parool koosnevad ainult numbritest, saate määrata sätted nii, et sisselogimine oleks võimalik ainult numbriklahvide abil.
MÄRKUS
Sisselogimine rakendusesse Remote UI (Kaugkasutajaliides)
rakendusesse Remote UI (Kaugkasutajaliides) saate sisse logida arvuti veebibrauseri kaudu.
Rollid
Kasutaja autentimist saab kasutada iga kasutaja õiguste (rollide) määramiseks, et määrata kindlaks, milliseid toiminguid nad teha saavad.
Määratavad rollid
Määrates kasutajatele nende kohustustele vastavad rollid, saab seadme mitmesuguseid haldusülesandeid jagada.
|
Tavakasutaja
|
See on tavakasutaja.
|
|
Seadme administraator
|
Lisaks tavakasutaja toimingutele saab DeviceAdmin-rolliga kasutaja seadistada printimise, skaneerimise, faksimise, paljundamise ja muid põhisätteid ning muuta seadmeteabe sätteid.
|
|
Võrguadministraator
|
Lisaks tavakasutaja toimingutele saab NetworkAdmin-rolliga kasutaja muuta võrgusätteid.
|
|
Administraator
|
Administrator-rolliga kasutaja saab teha seadmes kõiki toiminguid.
|
* Täpsemat teavet sätete kohta, mida rollidega DeviceAdmin ja NetworkAdmin kasutajad saavad muuta, leiate järgmisest jaotisest:
Active Directory / LDAP-serveri / Microsoft Entra ID atribuutide kasutamine
Välise serveri autentimise kasutamise korral saate rollid määrata vastavalt serveri atribuutidele. Atribuutidele salvestatud märgijada saate kasutada rollinimena, samuti saate määrata tingimusi ja konkreetseid rolle, kui need tingimused on täidetud.
Rollide määramine funktsiooni ACCESS MANAGEMENT SYSTEM abil
Keskkondades, kus saab kasutada süsteemi ACCESS MANAGEMENT SYSTEM, saate igale rollile määrata saadaolevad funktsioonid ja luua uusi rolle.
Kasutaja autentimisel saadaolevad funktsioonid
Kasutajate autentimise ajal saate kasutada järgmisi funktsioone ja sätteid, et kasutajad saaksid seadet tõhusalt kasutada.
Kasutajasätete optimeerimine (isikupärastamine)
Kasutaja autentimist kasutades on isikupärastamise funktsioon vaikimisi lubatud. See funktsioon salvestab kasutaja kohandatud erinevad seadme sätted ja rakendab need iga kord, kui kasutaja sisse logib. See võimaldab seadet tõhusalt kasutada, ilma et kasutaja peaks iga kord samu sätteid või toiminguid muul viisil uuesti määrama. Isikupärastamisfunktsiooni kasutamine
Kasutajate haldamine rühmana (osakonna ID haldus)
Kasutage osakonna ID haldust, et hallata ühiselt kohalikku seadmesse rühmana salvestatud kasutajaid (osakonna ID), näiteks ettevõtte osakonnas.
Osakonna ID halduse abil saate jälgida seadme kasutamist ja piirata iga osakonna ID jaoks prinditavate lehekülgede arvu ning nõuda kasutajatelt teatud toimingute tegemiseks vajaliku PIN-koodi sisestamist. See on kasulik seadme töörežiimide reguleerimisel ning kuluteadlikkuse ja turvalisuse parandamisel.
Samuti saate salvestada iga osakonna ID jaoks ühiskasutaja ja lubada toiminguid, mille puhul saavad mitu kasutajat seda ühiskasutajat kasutada.
Osakonna ID halduse kasutamiseks peate seadistama süsteemihalduri teabesätted, salvestama ja määrama osakonna ID ning lubama seejärel osakonna ID halduse.
* Aadressiloendi jagamiseks mitme kasutaja vahel kasutage osakonna ID halduse asemel kasutajarühma. Sihtkohtade jagamine rühmas (kasutajarühm)
Isiklike kaustade kasutamine
Isiklik kaust on personaalne kaust, mida sisseloginud kasutaja saab kasutada. Jagatud kaustu ja failiserveris asuvaid kaustu saab määrata isiklikeks kaustadeks.
Isikliku kausta määramise meetodi valib eelnevalt administraator. Iga kasutaja kasutab oma isiklikku kausta selle spetsifikatsioonimeetodi kohaselt.
Isikliku kausta määramise meetodi valib eelnevalt administraator. Iga kasutaja kasutab oma isiklikku kausta selle spetsifikatsioonimeetodi kohaselt.