IPSec izmantošana
Izmantojiet IP Security Protocol (IPSec, IP drošības protokols), lai nepieļautu datu pārtveršanu un IP tīklā sūtīto un saņemto IP pakešu neatļautu modificēšanu. Šis līdzeklis šifrēšanu veic IP protokola līmenī, lai gādātu par drošību, nepaļaujoties uz lietojumprogrammu un tīkla konfigurāciju.
Uz IPSec attiecināmie nosacījumi un atbalstītie režīmi
Paketes, uz kurām IPSec neattiecas
Paketes, kurās norādīta atgriezeniskās cilpas, multiraides vai apraides adrese
IKE paketes, kas nosūtītas no UDP porta 500
ICMPv6 kaimiņu aptaujāšanas un kaimiņu apziņošanas paketes
Atslēgu apmaiņas protokola darbības režīms (IKE režīmi)
Iekārtas atbalstītie IKE režīmi ir galvenais režīms, kas tiek izmantots pakešu šifrēšanai, un agresīvais režīms bez šifrēšanas.
IPSec sakaru režīms
Iekārtas atbalstītais sakaru režīms ir tikai transportēšanas režīms, kurš šifrē tikai daļu, neietverot IP galveni. Tuneļa režīms, kurš šifrē visu IP paketi, netiek atbalstīts.
Atbilstība FIPS 140 standartam
IPSec sakaru laikā neatkarīgi no iestatījuma [Formatēt šifrēšanas metodi uz FIPS 140] vienmēr tiek izmantots šifrēšanas modulis, kas ir ieguvis FIPS 140 autentifikāciju. [Formatēt šifrēšanas metodi uz FIPS 140]
Lai nodrošinātu IPSec sakaru atbilstību FIPS 140, IPSec sakaru DH un RSA atslēgu garums tīkla vidē, kurai iekārta pieder, ir jāiestata uz 2048 bitiem vai vairāk.
* Atslēgas garumu var norādīt tikai DH atslēgai iekārtā. RSA atslēgai iekārtā nav iestatījuma, tāpēc, veidojot vidi, ņemiet to vērā.
IPSec izmantošana kopā ar IP adrešu filtrēšanu
Nosūtot paketes, vispirms tiek lietoti IP adreses filtru iestatījumi. Ugunsmūra iestatīšana
Saņemot paketes, vispirms tiek lietoti IPSec iestatījumi.
IPSec politikas konfigurācija
Lai iekārtā izmantotu IPSec sakarus, ir jāizveido IPSec politika, kas ietver attiecināmo diapazonu un algoritmus autentificēšanai un šifrēšanai. Šī politika galvenokārt sastāv no tālāk norādītajiem elementiem.
Selektors
Norādiet, kurām IP paketēm lietot IPSec sakarus. Papildus iekārtas IP adreses un sakaru ierīču norādīšanai varat norādīt arī to portu numurus.
Atslēgu apmaiņas protokola ekspluatācijas režīms (IKE režīms)
Atslēgu apmaiņas protokols atbalsta Internet Key Exchange versiju 1 (IKEv1). Autentificēšanas metodei atlasiet iepriekš kopīgotas atslēgas metodi vai ciparparaksta metodi.
Iepriekš kopīgotās atslēgas metode
Šī autentificēšanas metode sakariem starp iekārtu un citām ierīcēm izmanto kopīgu atslēgvārdu jeb koplietojamo atslēgu.
Šī autentificēšanas metode sakariem starp iekārtu un citām ierīcēm izmanto kopīgu atslēgvārdu jeb koplietojamo atslēgu.
Ciparparaksta metode
Iekārta un citas ierīces veic savstarpēju autentificēšanu, abpusēji verificējot savus ciparparakstus.
Iekārta un citas ierīces veic savstarpēju autentificēšanu, abpusēji verificējot savus ciparparakstus.
* Iestatījumi jākonfigurē tā, lai iespējotu SNTP izmantošanu.
ESP/AH
Konfigurējiet ESP vai AH protokolu iestatījumus, kas jāizmanto IPSec sakariem. Vēl labākai drošībai izmantojiet Perfect Forward Secrecy (PFS, perfekta pārsūtīšanas slepenība).
IPSec konfigurēšana
Iespējojiet IPSec izmantošanu un pēc tam izveidojiet un reģistrējiet IPSec politiku. Ja ir izveidotas vairākas politikas, norādiet to lietošanas secību. Varat izveidot ne vairāk kā 10 politikas.
Šajā sadaļā aprakstīts, kā konfigurēt iestatījumus, izmantojot Remote UI (Attālais interfeiss) datorā.
Vadības panelī izvēlieties [ Iestat./reģistr.] ekrānā [Sākums] un pēc tam izvēlieties [Preferences], lai konfigurētu iestatījumus. [IPSec iestatījumi]
Nepieciešamas administratora vai tīkla administratora privilēģijas.
Vadības panelī izvēlieties [
Iestat./reģistr.] ekrānā [Sākums] un pēc tam izvēlieties [Preferences], lai konfigurētu iestatījumus. [IPSec iestatījumi]Nepieciešamas administratora vai tīkla administratora privilēģijas.
Nepieciešamie sagatavošanās darbi
Savienojiet iekārtu tieši ar datoru tajā pašā virtuālajā privātajā tīklā (VPN), kur atrodas iekārta. Apstipriniet darba apstākļus un pabeidziet iestatījumus datorā jau iepriekš. IPSec
Atbilstoši IKE autentificēšanas metodei sagatavojiet tālāk norādīto.
Ja lietojat iepriekš kopīgotas atslēgas metodi, iespējojiet TLS Remote UI (Attālais interfeiss) sakariem. TLS izmantošana
Izmantojot ciparparaksta metodi, sagatavojiet izmantojamo atslēgu un sertifikātu un konfigurējiet iestatījumus, lai iespējotu SNTP izmantošanu.
Ja lietojat PFS, pārbaudiet, vai sakaru ierīcē ir iespējots PFS.
1
Piesakieties Remote UI (Attālais interfeiss) kā administrators. Remote UI (Attālais interfeiss) startēšana
2
Remote UI (Attālais interfeiss) portāla lapā noklikšķiniet uz [Settings/Registration]. Remote UI (Attālais interfeiss) portāla lapa
3
Noklikšķiniet uz [Network Settings].
Tiek parādīts tīkla iestatījumu ekrāns.
4
Noklikšķiniet uz [IPSec Settings].
Tiek parādīts ekrāns [IPSec Settings].
5
Atzīmējiet izvēles rūtiņu [Use IPSec].
Lai saņemtu tikai paketes, kas atbilst politikai, atlasiet [Reject] sadaļā [Receive Non-Policy Packets].
6
Noklikšķiniet uz [OK].
Atkal tiek parādīts tīkla iestatījumu ekrāns.
7
Noklikšķiniet uz [IPSec Policy List].
Tiek parādīts ekrāns [IPSec Policy List].
8
Noklikšķiniet uz [Register New IPSec Policy].
Tiek parādīts ekrāns [Register Policy].
9
Norādiet politikas nosaukumu un atlasiet vērtību [On] sadaļā [Policy On/Off].
Politikas nosaukumam ievadiet nosaukumu politikas identificēšanai, izmantojot burtciparu rakstzīmes.
10
Ierobežojiet AES atslēgas garumu pēc nepieciešamības.
Lai ierobežotu AES atslēgas garumu līdz 256 bitiem, piemēram, ja vēlaties ievērot CC autentifikācijas standartus, atzīmējiet izvēles rūtiņu [Only Allow 256-bit for AES Key Length].
* Canon daudzfunkciju iekārtas atbalsta divus atslēgu garumus AES šifrēšanas metodei: 128 biti un 256 biti.
11
Iestatiet atlasītāju.
1
Noklikšķiniet uz [Selector Settings].
Tiek parādīts ekrāns [Selector].
2
Iestatiet atlasītāju.
[Local Address Settings] un [Remote Address Settings]
Iestatiet IP adresi, kurai lietot IPSec sakarus. Norādiet šīs iekārtas IP adresi sadaļā [Local Address Settings], un norādiet sakaru partnera ierīces IP adresi [Remote Address Settings].
[All IP Addresses]
Izvēlieties, lai IPSec izmantotu visām IP paketēm.
[IPv4 Address] vai [All IPv4 Addresses]
Atlasiet šo opciju, lai IPSec sakarus izmantotu IP paketēm, kas tiek nosūtītas un saņemtas, izmantojot IPv4 adresi.
[IPv6 Address] vai [All IPv6 Addresses]
Atlasiet šo opciju, lai izmantotu IPSec sakarus IP paketēm, kas tiek nosūtītas un saņemtas, izmantojot IPv6 adresi.
[IPv4 Manual Settings]
Atlasiet šo opciju, lai norādītu IPv4 adresi, kurai izmantot IPSec sakarus. Lai norādītu IPv4 adresi, kurai lietot iestatījumus, izmantojiet jebkuru no tālāk norādītajām metodēm.
Rīcība, norādot vienu IPv4 adresi
Atlasiet vienumu [Single Address] un ievadiet IPv4 adresi laukā [First Address].
Atlasiet vienumu [Single Address] un ievadiet IPv4 adresi laukā [First Address].
Rīcība, norādot IPv4 adrešu diapazonu
Atlasiet vienumu [Range Address] un ievadiet IPv4 adreses laukos [First Address] un [Last Address].
Atlasiet vienumu [Range Address] un ievadiet IPv4 adreses laukos [First Address] un [Last Address].
Rīcība, norādot IPv4 adrešu diapazonu, izmantojot apakštīkla masku
Atlasiet vienumu [Subnet Settings], ievadiet IPv4 adresi laukā [First Address] un ievadiet apakštīkla masku laukā [Subnet Settings].
Atlasiet vienumu [Subnet Settings], ievadiet IPv4 adresi laukā [First Address] un ievadiet apakštīkla masku laukā [Subnet Settings].
[IPv6 Manual Settings]
Atlasiet šo opciju, lai norādītu IPv6 adresi, kurai lietot IPSec sakarus. Lai norādītu IPv6 adresi, kurai lietot iestatījumus, izmantojiet jebkuru no turpmāk norādītajām metodēm.
Rīcība, norādot vienu IPv6 adresi
Atlasiet vienumu [Single Address] un ievadiet IPv6 adresi laukā [First Address].
Atlasiet vienumu [Single Address] un ievadiet IPv6 adresi laukā [First Address].
Rīcība, norādot IPv6 adrešu diapazonu
Atlasiet vienumu [Range Address] un ievadiet IPv6 adreses laukos [First Address] un [Last Address].
Atlasiet vienumu [Range Address] un ievadiet IPv6 adreses laukos [First Address] un [Last Address].
Rīcība, norādot IPv6 adrešu diapazonu, izmantojot prefiksu
Atlasiet vienumu [Prefix Address], ievadiet IPv6 adresi laukā [First Address] un ievadiet prefiksa garumu laukā [Prefix Length].
Atlasiet vienumu [Prefix Address], ievadiet IPv6 adresi laukā [First Address] un ievadiet prefiksa garumu laukā [Prefix Length].
[Port Settings]
Iestatiet portus, kuriem lietot IPSec sakarus.
[Specify by Port Number]
Atlasiet šo opciju, lai, norādot portus, uz kuriem attiecas IPSec sakari, izmantotu portu numurus. Norādiet iekārtas porta numuru sadaļā [Local Port], un norādiet sakaru partnera ierīces porta numuru sadaļā [Remote Port].
Lai IPSec sakarus lietotu visiem portu numuriem, atlasiet vienumu [All Ports].
Lai piemērotu IPSec sakarus konkrētam porta numuram, nospiediet [Single Port] un ievadiet porta numuru.
[Specify by Service Name]
Atlasiet šo opciju, lai, norādot portus, uz kuriem attiecas IPSec sakari, izmantotu pakalpojumu nosaukumus. Atzīmējiet to pakalpojumu izvēles rūtiņas, kuriem lietot IPSec sakarus.
3
Noklikšķiniet uz [OK].
Tiek parādīts ekrāns [Register Policy].
12
Konfigurējiet IKE iestatījumus.
1
Noklikšķiniet uz [IKE Settings].
Tiek parādīts ekrāns [IKE].
2
Konfigurējiet IKE iestatījumus.
[IKE Mode]
Izvēlieties atslēgu apmaiņas protokola darbības režīmu. Ja ir atlasīta opcija [Main], drošība tiek uzlabota, jo pati IKE sesija ir šifrēta, bet sakari ir lēnāki nekā [Aggressive] režīms, kas neveic šifrēšanu.
[Validity]
Ievadiet IKE SA (ISAKMP SA) derīguma periodu, ko izmantot kā kontroles sakaru ceļu, izteiktu minūtēs.
[Authentication Method]
Atlasiet iekārtas autentifikācijas metodi.
Ja izvēlaties [Pre-Shared Key Method], noklikšķiniet uz [Shared Key Settings]  ievadiet virkni, kas jāizmanto kā koplietojamā atslēga, izmantojot burtciparu rakstzīmes noklikšķiniet uz [OK].
Ja izvēlaties [Digital Signature Method], noklikšķiniet uz atslēgas un sertifikāta [Key and Certificate] [Use], lai to izmantotu.
[Use], lai to izmantotu.[Authentication/Encryption Algorithm]
Konfigurējiet IKE 1. fāzes autentifikācijas un šifrēšanas algoritmu.
Lai automātiski iestatītu algoritmu, ko var izmantot gan šī iekārtā, gan sakaru partnera ierīcē, atlasiet vienumu [Auto].
Lai norādītu konkrētu algoritmu, atlasiet vienumu [Manual Settings] un konfigurējiet iestatījumus [Authentication], [Encryption] un [DH Group].
[Authentication]: Izvēlieties jaukšanas algoritmu.
[Encryption]: Izvēlieties šifrēšanas algoritmu.
[DH Group]: Izvēlieties grupu Diffie-Hellman, kas tiek izmantota atslēgas stipruma noteikšanai.
|
Ja opcija [IKE Mode] ir iestatīta pozīcijā [Main] un opcija [Authentication Method] ir iestatīta pozīcijā [Pre-Shared Key Method]
Ja atlasītāja iestatījumos laukā [Remote Address Settings] norādāt vairāk nekā vienu adresi, veidojot vairākas politikas, ir spēkā šādi ierobežojumi:
Politikām, kurās ir norādīta vairāk nekā viena adrese, visām koplietotajām atslēgām ir jāiestata viena un tā pati virkne.
Politikām, kurām ir norādīta vairāk nekā viena adrese, nevar iestatīt augstāku prioritāti nekā politikām, kurām ir norādīta tikai viena adrese.
|
3
Noklikšķiniet uz [OK].
Atkal tiek parādīts ekrāns [Register Policy].
13
Konfigurējiet IPSec tīkla iestatījumus.
1
Noklikšķiniet uz [IPSec Network Settings].
Tiek parādīts ekrāns [IPSec Network].
2
Konfigurējiet IPSec tīkla iestatījumus.
[Validity]
Norādiet derīguma periodu attiecībā uz IPSec SA, ko izmantot kā datu sakaru ceļu pēc laika, lieluma vai abiem.
Ja atzīmējat izvēles rūtiņu [Time], ievadiet derīgu periodu minūtēs.
Ja atzīmējat izvēles rūtiņu [Size], ievadiet derīgu periodu megabaitos.
Ja ir atzīmētas abas izvēles rūtiņas, tad tiek lietots vienums, kura norādītā vērtība tiek sasniegta pirmā.
[PFS]
Atzīmējiet izvēles rūtiņu, lai konfigurētu PFS sesijas atslēgai.
[Authentication/Encryption Algorithm]
Iestatiet autentifikācijas un šifrēšanas algoritmu IKE 2. fāzei.
Lai automātiski iestatītu ESP autentifikāciju un šifrēšanas algoritmu, atlasiet [Auto].
Lai norādītu konkrētu autentifikācijas metodi, atlasiet [Manual Settings] un atlasiet vienu no turpmāk norādītajām autentifikācijas metodēm.
[ESP]:
Tiek veikta gan autentifikācija, gan šifrēšana.
Atlasiet algoritmu sadaļās [ESP Authentication] un [ESP Encryption]. Ja nevēlaties iestatīt algoritmu, atlasiet [NULL].
Tiek veikta gan autentifikācija, gan šifrēšana.
Atlasiet algoritmu sadaļās [ESP Authentication] un [ESP Encryption]. Ja nevēlaties iestatīt algoritmu, atlasiet [NULL].
[ESP (AES-GCM)]:
Tiek veikta gan autentifikācija, gan šifrēšana.
Kā algoritms tiek izmantots AES-GCM.
Tiek veikta gan autentifikācija, gan šifrēšana.
Kā algoritms tiek izmantots AES-GCM.
[AH (SHA1)]:
Autentifikācija tiek veikta, bet dati netiek šifrēti.
Kā algoritms tiek izmantots SHA1.
Autentifikācija tiek veikta, bet dati netiek šifrēti.
Kā algoritms tiek izmantots SHA1.
[Connection Mode]
Iekārta atbalsta tikai transportēšanas režīmu.
3
Noklikšķiniet uz [OK].
Atkal tiek parādīts ekrāns [Register Policy].
14
Noklikšķiniet uz [OK].
Izveidotā politika tiek pievienota ekrānam [IPSec Policy List].
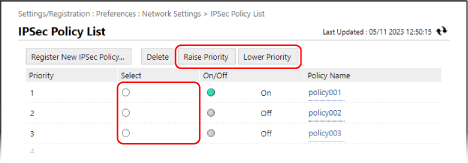
Ja ir reģistrētas vairākas politikas
Atlasiet politiku un noklikšķiniet uz [Raise Priority] vai [Lower Priority], lai mainītu prioritātes secību. Augstāka līmeņa politikām ir prioritāte, kad tās tiek lietotas IPSec sakariem.
15
Noklikšķiniet uz [Apply Setting Changes] [OK].
[OK].Iestatījumi stājas spēkā.
16
Veiciet atteikšanos programmā Remote UI (Attālais interfeiss).
PIEZĪME
Reģistrēto politiku rediģēšana
Lai rediģētu jau reģistrētu informāciju, noklikšķiniet uz rediģējamā politikas nosaukuma ekrānā [IPSec Policy List].