 [IEEE 802.1X Settings] dalyje [Sub Line Settings].
IEEE 802.1X naudojimas
Tinklo aplinkoje su IEEE 802.1X autentifikavimu prie tinklo per LAN jungiklį (atpažintuvą) gali jungtis tik kliento įrenginiai (prieigos prašytojai), autentifikuoti autentifikavimo serveryje (RADIUS serveryje), todėl taip blokuojama neteisėta prieiga. Norėdami prijungti aparatą prie tinklo, kuriame naudojamas IEEE 802.1X autentifikavimas, turite sukonfigūruoti aparato parametrus, pvz., autentifikavimo serverio valdomą autentifikavimo metodą.
* Kai aparatas tuo pačiu metu prijungtas prie dviejų skirtingų tinklų, IEEE 802.1X galite naudoti pagrindinėje arba antrinėje linijoje. Jei reikia, galite pakeisti šiuos parametrus. IEEE 802.1X tuo pačiu metu negalima naudoti pagrindinėje ir antrinėje linijose.
IEEE 802.1X autentifikavimo metodai
Palaikomi toliau nurodyti IEEE 802.1X autentifikavimo metodai.
TLS
Aparatas ir autentifikavimo serveris autentifikuoja vienas kitą abipusiškai tikrindami sertifikatus. Šio metodo negalima taikyti kartu su kitu autentifikavimo metodu.
TTLS
Taikant šį autentifikavimo metodą aparato autentifikacijai naudojamas naudotojo vardas ir slaptažodis, o serverio autentifikacijai – CA sertifikatas. MSCHAPv2 arba PAP galima pasirinkti kaip vidinį protokolą, o TTLS galima naudoti kartu su PEAP.
PEAP
Būtini parametrai yra beveik tokie pat kaip TTLS, MSCHAPv2 naudojamas kaip vidinis protokolas.
IEEE 802.1X parametrų konfigūravimas
Visų pirma įjunkite IEEE 802.1X, tada nustatykite autentifikavimo metodą.
Šiame skyriuje aprašoma, kaip sukonfigūruoti parametrus per „Remote UI“ (Nuotolinė naudotojo sąsaja) iš kompiuterio.
Valdymo skydelio ekrane [Pagrindinis] arba kitame ekrane pasirinkite [ Nust./Įreg.], tuomet, kad konfigūruotumėte parametrus, pasirinkite [Nuostatos]. [IEEE 802.1X parametrai]
Būtinos administratoriaus arba „NetworkAdmin“ (tinklo administratoriaus) teisės. Norint pritaikyti šalutinės linijos parametrus, aparatą reikia paleisti iš naujo.
Valdymo skydelio ekrane [Pagrindinis] arba kitame ekrane pasirinkite [
Nust./Įreg.], tuomet, kad konfigūruotumėte parametrus, pasirinkite [Nuostatos]. [IEEE 802.1X parametrai]Būtinos administratoriaus arba „NetworkAdmin“ (tinklo administratoriaus) teisės. Norint pritaikyti šalutinės linijos parametrus, aparatą reikia paleisti iš naujo.
Reikalingas pasiruošimas
Kai kaip autentifikavimo metodas naudojamas TLS, paruoškite sertifikatų tarnybos išduotą raktą ir sertifikatą, naudojamus aparatui autentifikuoti. Rakto ir sertifikato tvarkymas ir tikrinimas
* Serverio autentifikavimo tikslais naudojamas iš anksto įdiegtas CA sertifikatas arba iš „Remote UI“ (Nuotolinė naudotojo sąsaja) įdiegtas CA sertifikatas.
Kai kaip autentifikavimo metodas naudojamas TTLS arba PEAP, naudokite TLS ryšio šifravimui per „Remote UI“ (Nuotolinė naudotojo sąsaja). TLS naudojimas
1
Prisijunkite prie „Remote UI“ (Nuotolinė naudotojo sąsaja) kaip administratorius. Priemonės „Remote UI“ (Nuotolinė naudotojo sąsaja) paleidimas
2
„Remote UI“ (Nuotolinė naudotojo sąsaja) portalo puslapyje spustelėkite [Settings/Registration]. „Remote UI“ (Nuotolinė naudotojo sąsaja) portalo puslapis
3
Spustelėkite [Network Settings] [IEEE 802.1X Settings].
[IEEE 802.1X Settings].Rodomas ekranas [IEEE 802.1X Settings].
Šalutinės linijos parametrų keitimas
Spustelėkite [Network Settings] [IEEE 802.1X Settings] dalyje [Sub Line Settings].
[IEEE 802.1X Settings] dalyje [Sub Line Settings].4
Pažymėkite žymės langelį [Use IEEE 802.1X] ir įveskite prisijungimo vardą.
Kaip prisijungimo vardą įveskite vardą naudotojui identifikuoti (EAP tapatybė) naudodami raidinius ir skaitinius simbolius.
* Pažymėjus pagrindinės arba antrinės linijos žymės langelį [Use IEEE 802.1X] negalima pažymėti kitos linijos žymės langelio.
Kai tikrinamas autentifikavimo serverio sertifikatas
Pasirinkite žymės langelį [Verify Authentication Server Certificate].
Norėdami patikrinti sertifikato bendrąjį pavadinimą, pažymėkite žymės langelį [Verify Authentication Server Name] ir įveskite autentifikavimo serverio, kuriame užregistruotas naudotojas, pavadinimą.
Norėdami patikrinti sertifikato bendrąjį pavadinimą, pažymėkite žymės langelį [Verify Authentication Server Name] ir įveskite autentifikavimo serverio, kuriame užregistruotas naudotojas, pavadinimą.
5
Pagal naudosimą autentifikavimo metodą sukonfigūruokite parametrus.
Kai naudojamas TLS
1
Pasirinkite žymės langelį [Use TLS].
2
Spustelėkite [Key and Certificate].
Rodomas ekranas [Key and Certificate for IEEE 802.1X].
3
Rakto ir sertifikato, kurį norite naudoti, dešinėje spustelėkite [Use].
Kad pamatytumėte išsamią sertifikato informaciją, spustelėkite rakto pavadinimą (arba sertifikato piktogramą).
Sertifikato išsamios informacijos ekrane spustelėkite [Verify Certificate] ir patvirtinkite, kad sertifikatas galioja.
4
Spustelėkite [IEEE 802.1X Settings] „Remote UI“ (Nuotolinė naudotojo sąsaja) ekrano viršuje.
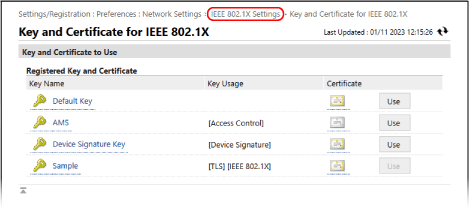
Vėl parodomas [IEEE 802.1X Settings] ekranas.
Kai naudojamas TTLS arba PEAP
1
Pasirinkite žymės langelį [Use TTLS] arba [Use PEAP].
Kai naudojama TTLS, pasirinkite vidinį protokolą, kuris bus naudojamas.
2
Naudodami parinktį [Use Login Name as User Name] nurodykite, ar kaip naudotojo vardas turi būti naudojamas IEEE 802.1X autentifikavimo prisijungimo vardas.
3
Spustelėkite [Change User Name/Password].
Rodomas ekranas [User Name/Password Settings].
4
Nustatykite vartotojo vardą ir slaptažodį.
Įveskite naudotojo vardą naudodami raidinius ir skaitinius simbolius.
Jei norite nustatyti slaptažodį, įveskite tą patį slaptažodį laukuose [Password] ir [Confirm].
5
Spustelėkite [OK].
Vėl parodomas [IEEE 802.1X Settings] ekranas.
6
Spustelėkite [OK].
7
Spustelėkite [Apply Setting Changes] [OK].
[OK].Parametrai pritaikomi.
Jei keičiate antrinės linijos parametrus, spustelėkite [Apply Setting Changes] [Restart].
Dalyje [Basic Functions Status] patikrinkite, ar neveikia jokios funkcijos, tada spustelėkite [Perform Restart].
Jei keičiate antrinės linijos parametrus, spustelėkite [Apply Setting Changes]
[Restart].Dalyje [Basic Functions Status] patikrinkite, ar neveikia jokios funkcijos, tada spustelėkite [Perform Restart].
8
Atsijunkite nuo „Remote UI“ (Nuotolinė naudotojo sąsaja).