Elementer for sikkerhetspolicy
Du kan konfigurere og kontrollere følgende elementer på [Innstillinger for sikkerhetspolicy]-skjermen eller [Bekreft sikkerhetspolicy]-skjermen i Fjernkontroll.
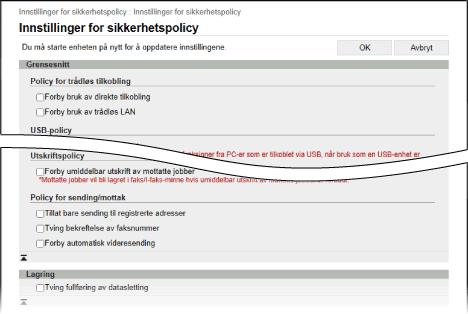

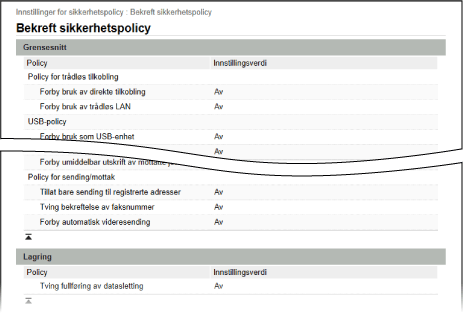
[Grensesnitt]
[Policy for trådløs tilkobling]
Deaktiverer den trådløse tilkoblingen for å forhindre uautorisert tilgang.
[Forby bruk av direkte tilkobling]
Forbyr tilgang fra mobile enheter.
[Forby bruk av trådløs LAN]
Forbyr trådløs tilgang via en trådløs LAN-ruter eller et tilgangspunkt. [Velg grensesnitt]
[USB-policy]
Deaktiverer USB-tilkoblingen for å forhindre uautorisert tilgang og datatyveri.
[Forby bruk som USB-enhet]
Hindrer en datamaskin i å koble seg til maskinen via USB-porten. [Bruk som USB-utstyr]
[Forby bruk som USB-lagringsenhet]
Forbyr bruk av USB-minneenheter med maskinen. [Bruk USB-lagringsenhet]
[Nettverk]
[Driftspolicy for kommunikasjon]
Krever en signatur eller sertifikatbekreftelse for sikrere kommunikasjon.
[Bekreft alltid signaturer for SMB/WebDAV serverfunksjoner]
Siden denne funksjonen ikke er tilgjengelig på maskinen, er den ikke brukt i sikkerhetspolicyen.
[Bekreft alltid serversertifikat under bruk av TLS]
Kontrollerer sertifikatet, inkludert fellesnavn, ved bruk av TLS-kryptert kommunikasjon.
* Dette gjelder ikke for kommunikasjon med et IEEE 802.1X-nettverk.
[Forby klartekstautentisering for serverfunksjoner]
Begrenser verifiseringsinformasjonen til kun sikre metoder. Når du bruker maskinen som server, er ikke autentisering med klartekst og funksjoner som bruker slik autentisering, tilgjengelige.
* Hvis du bruker en eldre versjon av programvaren for enhetsadministrasjon eller driveren, kan det hende at du ikke klarer å koble deg til maskinen. Bruk en oppdatert versjon.
[Forby bruk av SNMPv1]
Forbyr bruk av SNMPv1 ved innhenting av enhetsinformasjon fra en datamaskin. [SNMP-innstillinger]
[Brukspolicy for port]
Lukker porter som ikke brukes, for å forhindre inntrenging utenfra.
[Begrens LPD-port (Portnummer: 515)]
Forbyr utskrift ved hjelp av LPD-protokollen. [LPD-utskriftsinnstillinger]
[Begrens RAW-port (Portnummer: 9100)]
Forbyr utskrift ved hjelp av RAW-protokollen. [RAW-utskriftsinnstillinger]
[Begrens FTP-port (Portnummer: 21)]
Forbyr utskrift ved hjelp av FTP-protokollen. [FTP-utskriftsinnstillinger]
[Begrens WSD-port (Portnummer: 3702, 60000)]
Forbyr bruk av funksjoner som benytter WSD-protokollen. [WSD-innstillinger]
[Begrens BMLinkS-port (Portnummer: 1900)]
Siden denne funksjonen ikke er tilgjengelig på maskinen, er den ikke brukt i sikkerhetspolicyen.
[Begrens IPP-port (Portnummer: 631)]
Forbyr utskrift ved hjelp av IPP-protokollen. Dette deaktiverer også visse utskriftsfunksjoner som bruker mobilapper, og forhindrer tilhørende utskrifter.
[Begrens SMB-port (Portnummer: 139, 445)]
Siden denne funksjonen ikke er tilgjengelig på maskinen, er den ikke brukt i sikkerhetspolicyen.
[Begrens SMTP-port (Portnummer: 25)]
Forbyr SMTP RX. [Kommunikasjonsinnstillinger]
[Begrens dedikert port (Portnummer: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
Forbyr bruk av dedikerte porter. [Dedikerte portinnstillinger]
[Begrens programvareporten for fjernkontroll (Portnummer: 5900)]
Forbyr bruk av fjernstyring. [Fjernoperasjon innstillinger]
[Begrens SIP-port (IP-faks) (Portnummer: 5004, 5005, 5060, 5061, 49152)]
Siden denne funksjonen ikke er tilgjengelig på maskinen, er den ikke brukt i sikkerhetspolicyen.
[Begrens mDNS-port (Portnummer: 5353)]
Deaktiverer mDNS-innstillingene (IPv4/IPv6) og visse utskriftsfunksjoner som bruker en mobilapp. Dette deaktiverer nettverksoppdagelse og automatiske innstillinger ved hjelp av mDNS samt tilhørende utskrift.
[Begrens SLP-port (Portnummer: 427)]
Deaktiverer respons på oppdagelse i innstillingene for multikastingsoppdagelse samt nettverksoppdagelse og automatiske innstillinger ved hjelp av SLP. [Multicast Discovery innstillinger]
[Begrens SNMP-port (Portnummer: 161)]
Forbyr bruk av funksjoner som benytter SNMP-protokollen. Dette kan føre til at en datamaskin ikke klarer å hente inn og konfigurere enhetsinformasjon ved hjelp av SNMP.
[Autentisering]
[Driftspolicy for autentisering]
Bruker brukerautentisering for å forhindre uautoriserte handlinger fra uregistrerte brukere.
[Forby gjestebrukere å bruke enheten]
Hindrer alle andre enn påloggede brukere i å bruke maskinen. I tillegg avbrytes operasjoner som utskrift eller faksing fra en datamaskin hvis det ikke er angitt autentiseringsinformasjon.
* [Gjesteautentiseringsmodus] er deaktivert som autentiseringsmodus ved pålogging i Fjernkontroll. Hvis du valgte [Gjesteautentiseringsmodus], endres dette til [Standard autentiseringsmodus]. [Rediger basisinnstillinger]-skjermbilde
* Når du bruker ACCESS MANAGEMENT SYSTEM, kan du lese håndboken for ACCESS MANAGEMENT SYSTEM på nettstedet for håndbøker.
[Tving innstilling for automatisk avlogging]
Hvis det ikke utføres noen handlinger i løpet av en angitt tidsperiode etter pålogging, blir brukeren automatisk logget ut. Angi hvor lang tid det skal gå før brukeren blir logget ut, når du angir sikkerhetspolicyelementene. [Auto nullstilling tid]
[Driftspolicy for passord]
Regulerer nøye hvordan passord brukes.
[Forby caching av passord for eksterne servere]
Krever bruk av et passord for å få tilgang til en ekstern server. Autentiseringsinformasjonen til den påloggede brukeren lagres ikke lenger.
[Vis advarsel når standard passord er i bruk]
Viser skjermen der brukeren blir bedt om å endre passordet, når en administrator med brukernavnet "Administrator" logger seg på maskinen med standardpassordet. [Vis advarsel når standard passord er i bruk]
[Forby bruk av standardpassord for ekstern tilgang]
Hindrer en administrator med brukernavnet "Administrator" i å logge seg på Fjernkontroll ved hjelp av standardpassordet. [Tillat bruk av standard passord for ekstern tilgang]
[Policy for passordinnstillinger]
Angir passord som brukes til brukerautentisering, med en bestemt kompleksitet og gyldighetsperiode, slik at de ikke lett kan gjettes av utenforstående.
[Angi minste antall tegn for passord]
Krever at passord har en angitt tegnlengde. Angi minste antall tegn når du angir sikkerhetspolicyelementene. [Innst. for min.lengde]
[Angi gyldighetsperiode for passord]
Angir gyldighetsperioden for passord, slik at passord må endres med jevne mellomrom. Angi gyldighetsperioden når du angir sikkerhetspolicyelementene. [Innst. for gyldighetsperiode]
[Forby bruk av tre eller flere identiske etterfølgende tegn]
Forbyr at passord inneholder tre eller flere påfølgende identiske tegn. [Forby bruk av 3 eller flere identiske påflg. tegn]
[Tving bruk av minst 1 stor bokstav]
Krever at passord må inneholde minst én stor bokstav. [Bruk minst 1 stor bokstav]
[Tving bruk av minst 1 liten bokstav]
Krever at passord må inneholde minst én liten bokstav. [Bruk minst 1 liten bokstav]
[Tving bruk av minst 1 tall]
Krever at passord må inneholde minst ett tall. [Bruk minst 1 siffer]
[Tving bruk av minst 1 symbol]
Krever at passord må inneholde minst ett symbol. [Bruk minst 1 symbol]
[Utestengingspolicy]
Hindrer uautorisert pålogging ved å sperre en bruker ute i en angitt periode hvis passordet er feil ved pålogging.
[Aktiver utestengning]
Aktiverer utestengning. Angi hvor mange mislykkede påloggingsforsøk det skal til før brukeren blir sperret (sperregrense), samt hvor lang tid det skal gå før sperringen oppheves, når du konfigurerer sikkerhetspolicyelementene. [Utestengningsinnstillinger]
[Nøkkel/sertifikat]
Ved å unngå svak kryptering og håndtere konfidensiell informasjon som passord og nøkler på en sikker måte kan du beskytte sensitive data.
[Forby bruk av svak kryptering]
Forbyr bruk av svak kryptering. [Forby bruk av svak kryptering]
[Forby bruk av nøkkel/sertifikat med svak kryptering]
Forbyr bruk av nøkler og sertifikater med svak kryptering.
[Bruk TPM til å lagre passord og nøkkel]
Siden denne funksjonen ikke er tilgjengelig på maskinen, er den ikke brukt i sikkerhetspolicyen.
[Logg]
Ved å registrere logger kan du spore maskinens drift i tilfelle problemer og raskere oppdage uautorisert bruk av maskinen. Du kan også bruke SNTP til å hente nøyaktig tidsinformasjon.
[Tving opptak av revisjonslogg]
Det registreres alltid ulike logger for maskinen.
[Tving SNTP-innstillinger]
Gjør det mulig for maskinen å hente tidsinformasjon fra tidsserveren i nettverket. Angi servernavnet (IP-adressen til NTP- eller SNTP-serveren) som skal brukes, når du konfigurerer policyinnstillingene. [SNTP-innstillinger]
* Når du bruker en DNS-server, kan du også skrive inn vertsnavnet eller det fullstendige domenenavnet til serveren (FQDN) i stedet for IP-adressen.
Input example:
ntp.example.com
* Når du bruker en DNS-server, kan du også skrive inn vertsnavnet eller det fullstendige domenenavnet til serveren (FQDN) i stedet for IP-adressen.
Input example:
ntp.example.com
[Jobb]
[Utskriftspolicy]
Hindrer at utskrevne dokumenter blir liggende uten tilsyn eller blir stjålet.
[Forby umiddelbar utskrift av mottatte jobber]
Lagrer mottatte fakser og utskriftsdata midlertidig i maskinens minne i stedet for å skrive dem ut umiddelbart.
[Policy for sending/mottak]
Begrenser bruken av mål ved sending av data og hvordan mottatte data behandles.
[Tillat bare sending til registrerte adresser]
Hindrer brukere i å angi nye mål. Brukere kan kun sende data til mål som er registrert i adresseboken. [Begrens nye mottakere]
[Tving bekreftelse av faksnummer]
Krever at brukerne oppgir faksnummeret på nytt når de sender en faks. [Sjekk tastet faksnummer]
[Forby automatisk videresending]
Forbyr automatisk videresending av fakser. [Bruk videresend.innst.]
[Lagring]
Siden denne funksjonen ikke er tilgjengelig på maskinen, er den ikke brukt i sikkerhetspolicyen.
[Tving fullføring av datasletting]