Güvenlik İlkesi Öğeleri
Uzak Kullanıcı Arabirimi'nin [Güvenlik İlkesi Ayarları] ekranında veya [Güvenlik İlkesini Onayla] ekranında aşağıdaki öğeleri yapılandırabilir ve kontrol edebilirsiniz.
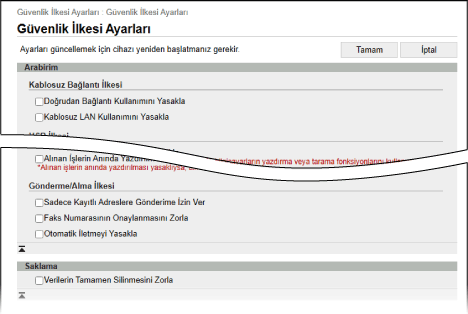

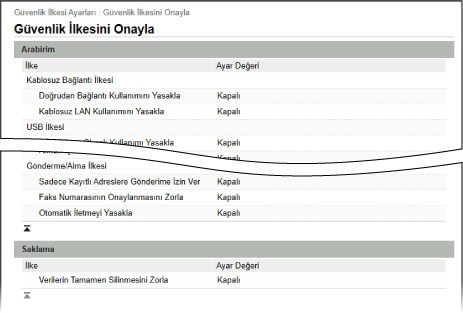
[Arabirim]
[Kablosuz Bağlantı İlkesi]
Yetkisiz erişimi önlemek için kablosuz bağlantıyı devre dışı bırakır.
[Doğrudan Bağlantı Kullanımını Yasakla]
Mobil cihazlardan erişimi engeller.
[Kablosuz LAN Kullanımını Yasakla]
Kablosuz LAN yönlendiricisi veya erişim noktası aracılığıyla kablosuz erişimi engeller. [Arabirim Seçin]
[USB İlkesi]
Yetkisiz erişimi ve veri hırsızlığını önlemek için USB bağlantısını devre dışı bırakır.
[USB Cihazı Olarak Kullanımı Yasakla]
Bir bilgisayarın USB bağlantı noktası aracılığıyla cihaza bağlanmasını engeller. [USB Cihazı Olarak Kullan]
[USB Saklama Cihazı Olarak Kullanımı Yasakla]
Cihazla USB bellek aygıtlarının kullanımını engeller. [USB Saklama Cihazı Kullan]
[Ağ]
[İletişim İşlem İlkesi]
Daha güvenli iletişim için imza veya sertifika doğrulaması gereklidir.
[SMB/WebDAV Sunucu Fonksiyonları için İmzaları Her Zaman Doğrula]
Bu işlev makinede mevcut olmadığından, güvenlik ilkesine uygulanmaz.
[TLS Kullanırken Her Zaman Sunucu Sertifikasını Doğrula]
TLS şifreli iletişim kullanırken Ortak Ad (CN) dahil olmak üzere sertifikayı doğrular.
* IEEE 802.1X ağıyla iletişim için geçerli değildir.
[Sunucu Fonksiyonları için Şifresiz Metin Kimlik Doğrulamasını Yasakla]
Doğrulama bilgilerini yalnızca güvenli yöntemlerle sınırlandırır. Makineyi sunucu olarak kullanırken, cleartext kimlik doğrulaması ve cleartext kimlik doğrulaması kullanan işlevler kullanılabilir değildir.
* Cihaz yönetimi yazılımının veya sürücüsünün daha eski bir sürümünü kullanıyorsanız cihaza bağlanmanız mümkün olmayabilir. Güncel bir sürüm kullanın.
[SNMPv1 Kullanımını Yasakla]
Bir bilgisayardan cihaz bilgileri edinirken SNMPv1 kullanımını engeller. [SNMP Ayarları]
[Port Kullanımı İlkesi]
Dışarıdan müdahaleyi önlemek için kullanılmayan bağlantı noktalarını kapatır.
[LPD Portunu Kısıtla (Port Numarası: 515)]
LPD protokolü kullanılarak yazdırmayı engeller. [LPD Baskı Ayarları]
[RAW Portunu Kısıtla (Port Numarası: 9100)]
RAW protokolü kullanılarak yazdırmayı engeller. [RAW Baskı Ayarları]
[FTP Portunu Kısıtla (Port Numarası: 21)]
FTP protokolü kullanılarak yazdırmayı engeller. [FTP Baskı Ayarları]
[WSD Portunu Kısıtla (Port Numarası: 3702, 60000)]
WSD protokolünü kullanan işlevlerin kullanımını engeller. [WSD Ayarları]
[BMLinkS Portunu Kısıtla (Port Numarası: 1900)]
Bu işlev makinede mevcut olmadığından, güvenlik ilkesine uygulanmaz.
[IPP Portunu Kısıtla (Port Numarası: 631)]
IPP protokolü kullanılarak yazdırmayı engeller. Mobil uygulamalar kullanan belirli yazdırma işlevlerini de devre dışı bırakır ve ilgili yazdırma işlemlerini engeller.
[SMB Portunu Kısıtla (Port Numarası: 139, 445)]
Bu işlev makinede mevcut olmadığından, güvenlik ilkesine uygulanmaz.
[SMTP Portunu Kısıtla (Port Numarası: 25)]
SMTP alımını engeller. [İletişim Ayarları]
[Özel Portu Kısıtla (Port Numarası: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
Atanmış bağlantı noktalarının kullanımını engeller. [Atanan Port Ayarları]
[Uzak Operatörün Yazılım Portunu Kısıtla (Port Numarası: 5900)]
Uzaktan işlem özelliğinin kullanımını engeller. [Uzak İşletim Ayarları]
[SIP (IP Faks) Portunu Kısıtla (Port Numarası: 5004, 5005, 5060, 5061, 49152)]
Bu işlev makinede mevcut olmadığından, güvenlik ilkesine uygulanmaz.
[mDNS Portunu Kısıtla (Port Numarası: 5353)]
mDNS ayarlarını (IPv4/IPv6) ve mobil uygulama kullanan belirli yazdırma işlevlerini devre dışı bırakır. Bu, ağ bulma işlevinin ve mDNS kullanan otomatik ayarların yanı sıra ilgili yazdırma işlemlerini de devre dışı bırakır.
[SLP Portunu Kısıtla (Port Numarası: 427)]
Multicast Discovery Ayarları içinde keşfe yanıt verme işlevinin yanı sıra ağ bulmayı ve SLP kullanan otomatik ayarları devre dışı bırakır. [Çoklu Yayın Keşif Ayarları]
[SNMP Portunu Kısıtla (Port Numarası: 161)]
SNMP protokolünü kullanan işlevlerin kullanımını engeller. Bu durum, bir bilgisayarın SNMP kullanarak cihaz bilgilerini edinmesini ve yapılandırmasını engelleyebilir.
[Kiml. Doğrulama]
[Kimlik Doğrulama İşlem İlkesi]
Kayıtlı olmayan kullanıcıların yetkisiz işlem yapmasını önlemek için kullanıcı kimlik doğrulamasını kullanır.
[Ziyaretçi Kullanıcıların Cihazı Kullanımını Yasakla]
Oturum açmış kullanıcılar dışındaki kişilerin cihazı kullanmasını engeller. Ayrıca, kimlik doğrulama bilgisi ayarlanmadığında bilgisayardan yazdırma veya faks gönderme gibi işlemler iptal edilir.
* [Konuk Kimlik Doğrulama Modu], Uzak Kullanıcı Arabirimi'nde oturum açılırken kullanılacak bir kimlik doğrulama modu olarak devre dışı bırakılır. [Konuk Kimlik Doğrulama Modu] öğesini seçtiyseniz, bu [Standart Kimlik Doğrulama Modu] olarak değiştirilir. [Temel Ayarları Düzenle] Ekranı
* ACCESS MANAGEMENT SYSTEM'ı kullanırken, çevrimiçi kılavuz sitesindeki ACCESS MANAGEMENT SYSTEM kılavuzuna göz atın.
[Otomatik Oturum Kapatma Ayarını Zorla]
Oturum açıldıktan sonra belirli bir süre boyunca hiçbir işlem yapılmazsa kullanıcının oturumu otomatik olarak kapanır. Güvenlik ilkesi öğelerini ayarlarken kullanıcının oturumunun kapatılacağı süreyi belirtin. [Oto Sıfırlama Zamanı]
[Parola İşlem İlkesi]
Parolaların kullanımını sıkı bir şekilde düzenler.
[Harici Sunucu Parolalarının Önbelleğe Alınmasını Yasakla]
Harici sunucuya erişmek için parola kullanılmasını zorunlu kılar. Oturum açmış kullanıcının kimlik doğrulama bilgileri daha fazla saklanmaz.
[Varsayılan Parola Kullanımda İken Uyarı Görüntüle]
"Administrator" kullanıcı adına sahip bir yönetici varsayılan parolayı kullanarak cihazda oturum açtığında, kullanıcıdan parolayı değiştirmesini isteyen ekran görüntülenir. [Varsayılan Parola Kullanımda İken Uyarı Görüntüle]
[Uzaktan Erişim için Varsayılan Parola Kullanımını Yasakla]
"Administrator" kullanıcı adına sahip bir yöneticinin varsayılan parolayı kullanarak Uzak Kullanıcı Arabirimi'nde oturum açmasını engeller. [Uzaktan Erişim İçin Vars. Parola Kullanımına İzin Ver]
[Parola Ayarları İlkesi]
Kullanıcı kimlik doğrulaması için kullanılan parolaları, üçüncü şahıslar tarafından kolayca tahmin edilemeyecek şekilde belirli bir karmaşıklık düzeyi ve geçerlilik süresiyle ayarlar.
[Parola için gereken minimum karakter sayısını ayarlayın]
Parolaların belirtilen karakter uzunluğunda olmasını zorunlu kılar. Güvenlik ilkesi öğelerini ayarlarken minimum karakter sayısını belirtin. [Minimum Uzunluk Ayarları]
[Parola geçerlilik dönemini ayarlayın]
Parolaların geçerlilik süresini ayarlayarak, parolaların düzenli olarak değiştirilmesini zorunlu kılar. Güvenlik ilkesi öğelerini ayarlarken geçerlilik süresini belirtin. [Geçerlilik Süresi Ayarları]
[Aynı Karakterin 3 veya Daha Fazla Kez Art Arda Kullanımını Yasakla]
Parolalarda ardışık olarak tekrar eden üç veya daha fazla karakter kullanmasını engeller. [3 vy Daha Fazla Özdeş Ardşk Karkt Kullanmn Yasakla]
[En Az 1 Adet Büyük Harf Kullanımını Zorla]
Parolaların en az bir büyük harf içermesini zorunlu kılar. [En Az 1 Büyük Harfli Karakter Kullan]
[En Az 1 Adet Küçük Harf Kullanımını Zorla]
Parolaların en az bir küçük harf içermesini zorunlu kılar. [En Az 1 Küçük Harfli Karakter Kullan]
[En Az 1 Adet Rakam Kullanımını Zorla]
Parolaların en az bir rakam içermesini zorunlu kılar. [En Az 1 Hane Kullan]
[En Az 1 Adet Simge Kullanımını Zorla]
Parolaların en az bir sembol içermesini zorunlu kılar. [En Az 1 Sembol Kullan]
[Kilitlenme İlkesi]
Oturum açma sırasında parola yanlış girilirse kullanıcının belirli bir süre boyunca oturumunu kilitleyerek yetkisiz girişleri önler.
[Kilitlemeyi Etkinleştir]
Kilitlemeyi etkinleştirir. Güvenlik ilkesi öğelerini ayarlarken, kullanıcının kilitlenmesine kadar kaç başarısız giriş denemesi yapılmış olması gerektiğini (kilitlenme eşiği) ve kilitlenmenin kaldırılacağı süreyi belirtin. [Kilitleme Ayarları]
[Anahtar/Sertifika]
Zayıf şifrelemeyi önleyerek ve parolalar ile anahtarlar gibi gizli bilgileri güvenli bir şekilde yöneterek hassas verilerinizi koruyabilirsiniz.
[Zayıf Şifreleme Kullanımını Engelle]
Zayıf şifreleme kullanımını engeller. [Zayıf Şifreleme Kullanımını Engelle]
[Anahtar/Sertifikanın Zayıf Şifr. İle Kullanımını Engelle]
Zayıf şifrelemeye sahip anahtarların ve sertifikaların kullanımını engeller.
[Parola ve Anahtar Saklamak için TPM Kullan]
Bu işlev makinede mevcut olmadığından, güvenlik ilkesine uygulanmaz.
[Kayıt]
Günlükleri kaydederek, bir sorun durumunda cihaz işlemlerini takip edebilir ve cihazın yetkisiz kullanımını daha hızlı tespit edebilirsiniz. SNTP'yi kullanarak doğru zaman bilgisini de elde edebilirsiniz.
[Denetim Günlüğünün Kaydedilmesini Zorla]
Cihaza ait çeşitli günlükler sürekli olarak kaydedilmektedir.
[SNTP Ayarlarını Zorla]
Cihazın ağdaki zaman sunucusundan zaman bilgisini almasını sağlar. İlke ayarlarını yapılandırırken, kullanılacak sunucu adını (NTP veya SNTP sunucusunun IP adresi) belirtin. [SNTP Ayarları]
* DNS sunucusu kullanırken, IP adresi yerine sunucu adının ana bilgisayar adını veya tam nitelikli alan adını (FQDN) da girebilirsiniz.
Input example:
ntp.example.com
* DNS sunucusu kullanırken, IP adresi yerine sunucu adının ana bilgisayar adını veya tam nitelikli alan adını (FQDN) da girebilirsiniz.
Input example:
ntp.example.com
[İş]
[Yazdırma İlkesi]
Yazdırılmış belgelerin gözetimsiz bırakılmasını veya çalınmasını önler.
[Alınan İşlerin Anında Yazdırılmasını Yasakla]
Alınan faks ve yazdırma verilerini doğrudan yazdırmak yerine, geçici olarak cihazın belleğine kaydeder.
[Gönderme/Alma İlkesi]
Veri gönderilirken hedef adreslerin kullanımını ve alınan verilerin nasıl işleneceğini kısıtlar.
[Sadece Kayıtlı Adreslere Gönderime İzin Ver]
Kullanıcıların yeni hedef adresler belirlemesini engeller. Kullanıcılar, yalnızca Adres Defteri'nde kayıtlı hedeflere veri gönderebilir. [Yeni Hedefleri Kısıtla]
[Faks Numarasının Onaylanmasını Zorla]
Kullanıcıların faks gönderirken faks numarasını tekrar girmelerini zorunlu kılar. [Girilen Faks No'yu Onayla]
[Otomatik İletmeyi Yasakla]
Faksların otomatik olarak yönlendirilmesini engeller. [İletim Ayarlarını Kullan]
[Saklama]
Bu işlev makinede mevcut olmadığından, güvenlik ilkesine uygulanmaz.
[Verilerin Tamamen Silinmesini Zorla]