ACCESS MANAGEMENT SYSTEM kullanma
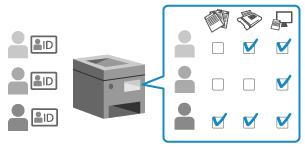
ACCESS MANAGEMENT SYSTEM kullanarak her ayrıcalık düzeyi (rol) için mevcut işlevlerin daha hassas kontrolünü sağlayabilir ve yeni roller oluşturabilirsiniz. Bu sayede, her kullanıcı için farklı roller yapılandırarak, kullanıcı yönetimini sıkı bir şekilde yapabilirsiniz. Örneğin, A kullanıcısının kopyalamasını yasaklarken B kullanıcısının tüm işlevleri kullanmasına izin verebilirsiniz.
Gerekli ortam ve rollerin nasıl oluşturulup düzenleneceği hakkında ayrıntılı bilgi için, çevrimiçi kılavuz sitesindeki ACCESS MANAGEMENT SYSTEM kılavuzuna bakın.
ACCESS MANAGEMENT SYSTEM'ı etkinleştirme
Bu işlevi kullanabilmek için ACCESS MANAGEMENT SYSTEM'ı etkinleştirmeniz gerekmektedir.
Bu bölümde, bir bilgisayardan Uzak Kullanıcı Arabirimi'ni kullanarak ayarların nasıl yapılandırılacağı açıklanmaktadır.
Kumanda panelinde, [Ana Menü] içinde [ Ayarlar/Kayıt] öğesini seçin ve ardından ayarları yapılandırmak için [Yönetim Ayarları] öğesini seçin. [ACCESS MANAGEMENT SYSTEM Kullan]
Yönetici ayrıcalıkları gereklidir. Ayarların uygulanması için makinenin yeniden başlatılması gerekir.
Kumanda panelinde, [Ana Menü] içinde [
Ayarlar/Kayıt] öğesini seçin ve ardından ayarları yapılandırmak için [Yönetim Ayarları] öğesini seçin. [ACCESS MANAGEMENT SYSTEM Kullan]Yönetici ayrıcalıkları gereklidir. Ayarların uygulanması için makinenin yeniden başlatılması gerekir.
1
Uzak Kullanıcı Arabirimi'nde yönetici olarak oturum açın. Uzak Kullanıcı Arabirimini Başlatma
2
Uzak Kullanıcı Arabirimi'nin Portal sayfasında, [Ayarlar/Kayıt] öğesine tıklayın. Uzak Kullanıcı Arabirimi Portal Sayfası
3
[Lisans/Diğer]  [ACCESS MANAGEMENT SYSTEM Ayarları] öğelerine tıklayın.
[ACCESS MANAGEMENT SYSTEM Ayarları] ekranı görüntülenir.
4
[ACCESS MANAGEMENT SYSTEM Kullan] onay kutusunu işaretleyin ve [Tamam] öğesine tıklayın.
5
Makineyi yeniden başlatın. Makineyi Yeniden Başlatma
Ayarlar uygulanır.
NOT
ACCESS MANAGEMENT SYSTEM etkinleştirildiğinde
Kullanıcı kimlik doğrulaması etkinleştirilir.
* Kullanıcı kimlik doğrulaması etkinleştirildikten sonra kullanıcı kimlik doğrulamasını kullanmayacaksanız kullanıcı kimlik doğrulamasını devre dışı bırakmadan önce ACCESS MANAGEMENT SYSTEM'ı devre dışı bırakın.
Aşağıdaki ayarlar devre dışı bırakılır:
Adres Defteri PIN'i Ayarlama Adres Defteri Kaydını ve Düzenlemesini Bir PIN Ayarlayarak Kısıtlama
Faks ve taranmış verilerin gönderilebileceği hedeflerin sınırlandırılması Yalnızca Kayıtlı Hedeflere Gönderme
* ACCESS MANAGEMENT SYSTEM'ı kullanarak her rol için benzer ayarları kısıtlayabilirsiniz.
* ACCESS MANAGEMENT SYSTEM etkin konumdan devre dışı konuma değiştirildiğinde bu ayarlar otomatik olarak etkinleştirilmez. Ayarları manuel olarak yeniden yapılandırmanız gerekir.
Cihazın belleğine "Planlanmış Yazdırma Verileri" şeklinde geçici olarak kaydedilen yazdırma verileri silinecektir.