Kullanıcıların Kimliğini Doğrulama ve Grupları Yönetme
Cihazı kullanan kullanıcıları yönetmek, ayrıca cihazın kullanımına yönelik olarak kimlik doğrulama gerçekleştirmek, üçüncü tarafların cihazı kullanmasını ve yetkisiz erişimi önleyebilir.
Bir kimlik doğrulama uygulaması (giriş hizmeti) olan Kullanıcı Kimlik Doğrulaması kullanıcıları yönetmenin birincil yöntemidir. Kullanıcı Kimlik Doğrulaması, her kullanıcı için kayıtlı bir kullanıcı adı ve şifre kullanarak kullanıcıların kimliğini doğrular.
Kullanıcı kimlik doğrulamasını kullanarak cihazın kullanımını kısıtlayabilir ve ayarları bireysel kullanıcılar için optimize edebilirsiniz.
Bir kullanıcıyı doğrulamak için öncelikle doğrulama sistemini belirleyin, ardından giriş yöntemini, kullanıcıya atanacak rolü ve kullanılacak işlevleri dikkate alarak gerekli ayarları yapılandırın.
ÖNEMLİ
Aşağıdaki durumlarda kimlik doğrulama yöntemini Kullanıcı Kimlik Doğrulamasıyla sınırlandırmak (ve kimlik doğrulama için Sistem Yöneticisi Kimliğini kullanmamak) için [Depart. Kml ve PİN'ini Kullanarak Kml Doğr. Engelle] öğesini [Açık] olarak ayarlayın. [Depart. Kml ve PİN'ini Kullanarak Kml Doğr. Engelle]
Cihaz bir bilgisayardan sürücü aracılığıyla kullanıldığında
Cihaza cihaz yönetimi yazılımından erişildiğinde
Kimlik Doğrulama Sistemleri
Aşağıdaki iki kimlik doğrulama sistemini kullanabilirsiniz:
Yerel Cihaz (Bu Makine)
Kullanıcı bilgileri, cihazın içindeki veritabanında yönetilir. Bu işleme yerel cihaz kimlik doğrulaması denir.
Kullanıcı bilgileri tek seferde bir kullanıcı için kaydedilebilir veya kullanıcı bilgileri bir dosyaya kaydedilip cihaza aktarılarak aynı anda birden fazla kullanıcı kaydedilebilir.
Kullanıcı bilgileri tek seferde bir kullanıcı için kaydedilebilir veya kullanıcı bilgileri bir dosyaya kaydedilip cihaza aktarılarak aynı anda birden fazla kullanıcı kaydedilebilir.
En fazla 5.001 kullanıcının bilgilerini kaydedebilirsiniz.
Yalnızca yerel cihaz kimlik doğrulamasını kullandığınızda, Departman Kimliği Yönetimini kullanırken aynı zamanda kullanıcıları gruplar halinde de yönetebilirsiniz.
Yalnızca yerel cihaz kimlik doğrulamasını kullandığınızda, Departman Kimliği Yönetimini kullanırken aynı zamanda kullanıcıları gruplar halinde de yönetebilirsiniz.
Harici Kimlik Doğrulama Sunucusu
Aşağıdaki sunucu türleri, harici kimlik doğrulama sunucusu olarak kullanılabilir:
Active Directory kurulu Windows Server
Microsoft Entra ID kullanan bulut sunucusu
LDAP sunucusu
Kullanıcıları, sunucuya kayıtlı kullanıcı bilgilerini kullanarak yönetebilirsiniz. Bu işleme harici sunucu kimlik doğrulaması denir.
* Uyumlu Active Directory, LDAP sunucuları ve Microsoft Entra ID hakkında ayrıntılı bilgi için kimlik doğrulama işlevlerinin özelliklerine bakın. Kimlik Doğrulama İşlevleri
Makinede Oturum Açma
Yerel cihaza kayıtlı kullanıcılar aşağıdaki giriş yöntemlerini kullanabilirler. Harici bir kimlik doğrulama sunucusuna kayıtlı kullanıcılar klavye kimlik doğrulaması yöntemini kullanabilirler. Makine, Uzak Kullanıcı Arabirimi oturum açma işlemi için iki faktörlü kimlik doğrulamayı desteklemektedir.
* Cihaz yönetim yazılımı kullanılarak yapılan ağ oturum açma işlemi iki faktörlü kimlik doğrulamayı desteklemez.
Klavye Kimlik Doğrulaması
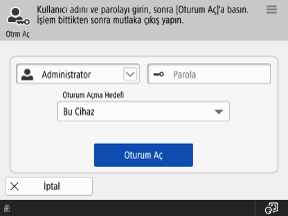
Bu oturum açma yöntemi, kimlik doğrulama sisteminden bağımsız olarak kullanılabilir.
Kullanıcılar kumanda panelinde gösterilen klavye ile kullanıcı adı ve şifre girerek oturum açar. Kullanıcı adı ve şifre yalnızca rakamlardan oluşuyorsa, ayarları yapılandırarak oturum açmanın yalnızca sayı tuşları kullanıldığında etkinleşmesini sağlayabilirsiniz.
Kullanıcılar kumanda panelinde gösterilen klavye ile kullanıcı adı ve şifre girerek oturum açar. Kullanıcı adı ve şifre yalnızca rakamlardan oluşuyorsa, ayarları yapılandırarak oturum açmanın yalnızca sayı tuşları kullanıldığında etkinleşmesini sağlayabilirsiniz.
NOT
Uzak Kullanıcı Arabirimi'nde oturum açma
Uzak Kullanıcı Arabirimi'nde oturum açmak için bilgisayarınızdaki bir web tarayıcısını kullanabilirsiniz.
Roller
Kullanıcı kimlik doğrulaması, her kullanıcının gerçekleştirebileceği işlemleri kontrol etmek için ayrıcalıklar (roller) yapılandırmak amacıyla kullanılabilir.
Yapılandırılabilir Roller
Kullanıcılara sorumluluklarına göre roller atanarak, cihazın çeşitli yönetim görevleri paylaşılabilir.
|
Genel Kullanıcı
|
Bu, genel bir kullanıcıdır.
|
|
DeviceAdmin
|
DeviceAdmin, genel bir kullanıcının yapabileceği işlemlere ek olarak, yazdırma, tarama, faks, kopyalama ve diğer temel ayarları yapılandırabilir ve cihaz bilgileriyle ilgili ayarları değiştirebilir.
|
|
NetworkAdmin
|
NetworkAdmin, genel bir kullanıcının yapabileceği işlemlere ek olarak, ağ ayarlarını da değiştirebilir.
|
|
Yönetici
|
Yönetici, cihazda yapılabilecek tüm işlemleri gerçekleştirebilir.
|
* DeviceAdmin ve NetworkAdmin tarafından değiştirilebilen ayarlar hakkında ayrıntılı bilgi için lütfen aşağıya bakın:
Active Directory/LDAP Sunucusu/Microsoft Entra ID Özelliklerini Kullanma
Harici sunucu kimlik doğrulaması kullanıldığında, rolleri sunucu özelliklerine göre belirleyebilirsiniz. Özelliklere kaydedilen karakter dizisini rol adı olarak kullanabilir, ayrıca koşullar belirleyebilir ve bu koşullar karşılandığında belirli roller atayabilirsiniz.
ACCESS MANAGEMENT SYSTEM'ı Kullanarak Rolleri Belirleme
ACCESS MANAGEMENT SYSTEM'ın kullanılabildiği ortamlarda, her role uygun işlevler atayabilir ve yeni roller oluşturabilirsiniz.
Kullanıcı Kimlik Doğrulamasıyla Kullanılabilen İşlevler
Kullanıcı kimlik doğrulaması sırasında aşağıdaki işlevleri ve ayarları kullanarak kullanıcıların cihazı verimli bir şekilde kullanmalarını sağlayabilirsiniz.
Kullanıcı Ayarlarını Optimize Etme (Kişiselleştirme)
Varsayılan olarak, kullanıcı kimlik doğrulaması kullanılırken kişiselleştirme işlevi etkinleştirilir. Bu işlev, kullanıcının özelleştirdiği çeşitli cihaz ayarlarını kaydeder ve kullanıcı her giriş yaptığında bunları uygular. Bu sayede, kullanıcının aynı ayarları veya işlemleri her seferinde değiştirmesine gerek kalmadan cihazın verimli bir şekilde çalışması sağlanır. Kişiselleştirme İşlevini Kullanma
Kullanıcıları Grup Olarak Yönetme (Departman Kimliği Yönetimi)
Departman Kimliği Yönetimi'ni kullanarak, yerel cihaza kayıtlı kullanıcıları bir grup (Departman Kimliği) halinde, örneğin bir şirket departmanı olarak, toplu halde yönetebilirsiniz.
Departman Kimliği Yönetimi'ni kullanarak, cihazın kullanımını izleyebilir ve her Departman Kimliği için yazdırılabilecek sayfa sayısını sınırlayabilir, ayrıca kullanıcıların belirli işlemleri gerçekleştirmek için PIN girmelerini zorunlu kılabilirsiniz. Bu, cihazın çalışma ayarlarını yapmak, maliyet bilincini artırmak ve güvenliği iyileştirmek için faydalıdır.
Ayrıca her Departman Kimliği için ortak bir kullanıcı kaydedebilir ve birden fazla kullanıcının bu ortak kullanıcıyı kullanabileceği işlemlere izin verebilirsiniz.
Departman Kimliği Yönetimi'ni kullanmak için, sistem yöneticisi bilgi ayarlarını yapılandırmanız, Departman Kimliğini kaydetmeniz ve belirtmeniz ve ardından Departman Kimliği Yönetimi'ni etkinleştirmeniz gerekir.
* Bir adres listesini birden fazla kullanıcı arasında paylaşmak için Departman Kimliği Yönetimi yerine kullanıcı grubu kullanın. Bir Grup İçinde (Kullanıcı Grubu) Hedef Paylaşımı
Kişisel Klasörleri Kullanma
Kişisel Klasör, oturum açmış bir kullanıcının kullanabileceği kişisel bir klasördür. Paylaşılan klasörler ve dosya sunucusundaki klasörler Kişisel Klasörler olarak belirlenebilir.
Kişisel Klasör belirleme yöntemi, yönetici tarafından önceden seçilir. Her kullanıcı, bu belirtilen yöntem uyarınca kendi Kişisel Klasörünü kullanır.
Kişisel Klasör belirleme yöntemi, yönetici tarafından önceden seçilir. Her kullanıcı, bu belirtilen yöntem uyarınca kendi Kişisel Klasörünü kullanır.