Автентифікація користувачів та керування групами
Керування користувачами, що користуються апаратом, та проведення автентифікації його використання дозволять запобігти втручанню третіх осіб та несанкціонованому доступу.
Автентифікація користувача, програма автентифікації (служба входу), є основним методом керування користувачами. Автентифікація користувача автентифікує користувачів за допомогою імені користувача та пароля, зареєстрованих для кожного користувача.
Ви можете використовувати автентифікацію користувача, щоб обмежити використання апарата та оптимізувати налаштування для окремих користувачів.
Щоб автентифікувати користувача, необхідно спочатку визначити систему автентифікації, а потім налаштувати необхідні параметри, враховуючи метод входу, роль, яку буде призначено користувачеві, та функції, які будуть використовуватися.
ВАЖЛИВО
Щоб обмежити метод автентифікації автентифікацією користувача (і не використовувати ідентифікатор системного менеджера для автентифікації) у наведених нижче ситуаціях, необхідно встановити для [Заборонити автент. за доп. ідент. відділу й PIN-коду] значення [Увімк.]. [Заборонити автент. за доп. ідент. відділу й PIN-коду]
Під час використання апарата з комп’ютера через драйвер
Під час доступу до апарата з програмного забезпечення для керування пристроями
Системи автентифікації
Ви можете використовувати такі дві системи автентифікації:
Локальний пристрій (цей апарат)
Керування інформацією користувачів здійснюється в базі даних апарата. Це називається автентифікацією локального пристрою.
Інформацію про користувача можна зареєструвати для одного користувача за раз, або ж її можна зберегти у файлі та імпортувати на апарат для реєстрації кількох користувачів одночасно.
Інформацію про користувача можна зареєструвати для одного користувача за раз, або ж її можна зберегти у файлі та імпортувати на апарат для реєстрації кількох користувачів одночасно.
Ви можете зареєструвати інформацію про користувачів щонайбільше для 5001 користувача.
Використовуючи лише автентифікацію локального пристрою, ви можете керувати користувачами в групах, одночасно використовуючи керування ідентифікаторами відділів.
Використовуючи лише автентифікацію локального пристрою, ви можете керувати користувачами в групах, одночасно використовуючи керування ідентифікаторами відділів.
Зовнішній сервер автентифікації
Як зовнішній сервер автентифікації можна використовувати такі типи серверів:
Windows Server з інстальованою Active Directory
Хмарний сервер з використанням Microsoft Entra ID
Сервер LDAP
Ви можете керувати користувачами, використовуючи інформацію про користувачів, зареєстровану на сервері. Це називається автентифікацією зовнішнього сервера.
* Докладнішу інформацію про сумісні сервери Active Directory, LDAP та Microsoft Entra ID див. у специфікаціях функцій автентифікації. Функції автентифікації
Вхід у систему апарата
Зареєстровані на локальному пристрої користувачі можуть використовувати наведені нижче способи входу. Зареєстровані на зовнішньому сервері автентифікації користувачі можуть використовувати автентифікацію за допомогою клавіатури. Пристрій підтримує двофакторну автентифікацію для входу до Remote UI (Інтерфейс віддаленого користувача).
* Вхід у мережу за допомогою програмного забезпечення для керування пристроями не підтримує двофакторну автентифікацію.
Автентифікація з використанням клавіатури
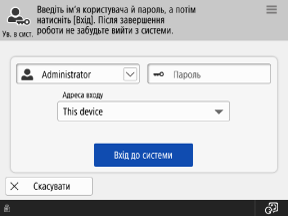
Цей метод входу можна використовувати незалежно від системи автентифікації.
Користувачі входять у систему, вводячи своє ім’я користувача та пароль за допомогою клавіатури, що відображається на панелі керування. Якщо ім’я користувача та пароль складаються лише з цифр, ви можете налаштувати параметри так, щоб вхід здійснювався лише за допомогою цифрових клавіш.
Користувачі входять у систему, вводячи своє ім’я користувача та пароль за допомогою клавіатури, що відображається на панелі керування. Якщо ім’я користувача та пароль складаються лише з цифр, ви можете налаштувати параметри так, щоб вхід здійснювався лише за допомогою цифрових клавіш.
ПРИМІТКА
Вхід до Remote UI (Інтерфейс віддаленого користувача)
Ви можете скористатися веббраузером на комп’ютері, щоб увійти до Remote UI (Інтерфейс віддаленого користувача).
Ролі
Автентифікацію користувачів можна використовувати для налаштування прав доступу (ролей) для кожного користувача з метою контролю операцій, які вони можуть виконувати.
Ролі, які можна налаштувати
Призначаючи ролі користувачам відповідно до їхніх обов'язків, можна розподілити різні завдання з керування пристроєм.
|
Загальний користувач
|
Це звичайний користувач.
|
|
Адміністратор пристрою
|
Окрім операцій звичайного користувача, DeviceAdmin може налаштовувати базові параметри друку, сканування, факсу, копіювання тощо, а також змінювати параметри інформації про пристрій.
|
|
Адміністратор мережі
|
Окрім операцій звичайного користувача, NetworkAdmin може змінювати мережеві налаштування.
|
|
Адміністратор
|
Administrator може виконувати всі операції на пристрої.
|
* Докладніше про налаштування, які можуть змінювати адміністратор пристрою (DeviceAdmin) та адміністратор мережі (NetworkAdmin), див. у такому розділі:
Використання атрибутів Active Directory / LDAP-сервера /Microsoft Entra ID
У разі використання автентифікації на зовнішньому сервері ви можете визначати ролі відповідно до атрибутів сервера. Ви можете використовувати рядок символів, зареєстрований в атрибутах, як назву ролі, а також задавати умови й призначати конкретні ролі в разі виконання цих умов.
Використання ACCESS MANAGEMENT SYSTEM для визначення ролей
В середовищах, де можна використовувати ACCESS MANAGEMENT SYSTEM, ви можете призначати доступні для кожної ролі функції та створювати нові ролі.
Функції, доступні в разі автентифікації користувачів
Під час автентифікації користувачів ви можете використовувати наведені нижче функції та налаштування, щоб забезпечити ефективну роботу з апаратом.
Оптимізація налаштувань користувача (персоналізація)
За замовчуванням під час використання автентифікації користувача функція персоналізації ввімкнена. Ця функція зберігає різноманітні налаштування апарата, змінені користувачем під власні потреби, і застосовує їх під час кожного входу цього користувача в систему. Це забезпечує ефективну роботу з пристроєм, адже користувачеві не потрібно щоразу змінювати одні й ті самі налаштування або виконувати повторні операції. Використання функції персоналізації
Керування користувачами як групою (Керування ідентифікаторами відділів)
Використовуйте керування ідентифікаторами відділів для колективного керування користувачами, зареєстрованими на локальному пристрої в групі (ідентифікаторі відділу), наприклад, відділі компанії.
За допомогою функції керування ідентифікаторами відділів можна контролювати використання апарата й обмежувати кількість сторінок, які можна надрукувати для кожного ідентифікатора відділу, а також вимагати від користувачів введення PIN-коду для виконання певних операцій. Це корисно для оптимізації роботи апарата, а також для підвищення рівня безпеки та кращого контролю витрат.
Ви також можете зареєструвати спільного користувача для кожного ідентифікатора департаменту та дозволити операції, в яких кілька людей можуть використовувати цього спільного користувача.
Щоб використовувати керування ідентифікаторами відділу, потрібно налаштувати параметри інформації про системного менеджера, зареєструвати і зазначити ідентифікатор відділу, а потім увімкнути функцію керування ідентифікатором відділу.
* Щоб надати спільний доступ до списку адрес кільком користувачам, використовуйте групу користувачів замість керування ідентифікаторами відділів. Спільне використання місць призначення в групі (група користувачів)
Використання особистих папок
Особиста папка – це папка, яку може використовувати авторизований користувач. Спільні папки й папки на файловому сервері можна вказати як особисті папки.
Метод визначення особистих папок вибирається заздалегідь адміністратором. Кожен користувач використовує особисту папку відповідно до цього методу специфікації.
Метод визначення особистих папок вибирається заздалегідь адміністратором. Кожен користувач використовує особисту папку відповідно до цього методу специфікації.