אימות משתמשים וניהול קבוצות
ניהול המשתמשים אשר משתמשים במכשיר וביצוע אימות השימוש יכולים למנוע הפעלה על ידי צדדים שלישיים וגישה בלתי מורשית.
אימות משתמש, יישום אימות (שירות התחברות), הוא השיטה העיקרית לניהול משתמשים. אימות משתמש מאמת משתמשים באמצעות שם משתמש וסיסמה הרשומים עבור כל משתמש.
ניתן להשתמש באימות משתמש כדי להגביל את השימוש במכשיר ולמטב הגדרות עבור משתמשים בודדים.
אימות משתמש, יישום אימות (שירות התחברות), הוא השיטה העיקרית לניהול משתמשים. אימות משתמש מאמת משתמשים באמצעות שם משתמש וסיסמה הרשומים עבור כל משתמש.
ניתן להשתמש באימות משתמש כדי להגביל את השימוש במכשיר ולמטב הגדרות עבור משתמשים בודדים.
כדי לאמת משתמש, ראשית קבע את מערכת האימות, ולאחר מכן קבע את ההגדרות הנדרשות תוך התחשבות בשיטת הכניסה, התפקיד שיוקצה למשתמש והפונקציות בהן ברצונך להשתמש.
חשוב
כדי להגביל את שיטת האימות לאימות משתמש (ולא להשתמש במזהה מנהל המערכת לצורך אימות) במצבים הבאים, הגדר את [אסור על אימות באמצעות מזהה מחלקה וקוד PIN] ל-[מופעל]. [אסור על אימות באמצעות מזהה מחלקה וקוד PIN]
בעת שימוש במכשיר ממחשב באמצעות מנהל התקן
בעת גישה למכשיר מתוכנת ניהול המכשיר
מערכות אימות
ניתן להשתמש בשתי מערכות האימות הבאות:
התקן מקומי (מכשיר זה)
פרטי המשתמש מנוהלים בבסיס הנתונים הממוקם בתוך המכשיר. זה נקרא אימות התקן מקומי.
ניתן לרשום פרטי משתמש עבור משתמש אחד בכל פעם, או לשמור פרטי משתמש בקובץ ולייבא אותם למכשיר כדי לרשום מספר משתמשים בו זמנית.
ניתן לרשום פרטי משתמש עבור משתמש אחד בכל פעם, או לשמור פרטי משתמש בקובץ ולייבא אותם למכשיר כדי לרשום מספר משתמשים בו זמנית.
ניתן לרשום פרטי משתמש עבור עד 5,001 משתמשים.
בעת שימוש באימות מתקן מקומי בלבד, ניתן לנהל משתמשים בקבוצות תוך שימוש גם בניהול מזהה מחלקה.
בעת שימוש באימות מתקן מקומי בלבד, ניתן לנהל משתמשים בקבוצות תוך שימוש גם בניהול מזהה מחלקה.
שרת אימות חיצוני
ניתן להשתמש בסוגי השרתים הבאים כשרת אימות חיצוני:
שרת Windows עם Active Directory מותקן
שרת ענן באמצעות Microsoft Entra ID
שרת LDAP
ניתן לנהל משתמשים באמצעות פרטי המשתמש הרשומים בשרת. זה נקרא אימות שרת חיצוני.
* לפרטים על Active Directory תואמים, שרתי LDAP ו-Microsoft Entra ID, עיין במפרט של פונקציות האימות. פונקציות אימות
התחברות למכשיר
משתמשים הרשומים למכשיר המקומי יכולים להשתמש בשיטות ההתחברות המפורטות להלן. משתמשים הרשומים בשרת אימות חיצוני עשויים להשתמש באימות מקלדת. המכשיר תומך באימות דו-שלבי עבור כניסה ל-Remote UI (ממשק משתמש מרוחק).
* התחברות לרשת באמצעות תוכנת ניהול המכשיר אינה תומכת באימות דו-גורמי.
אימות באמצעות מקלדת
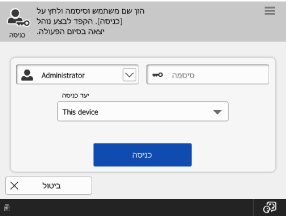
ניתן להשתמש בשיטת התחברות זו ללא תלות במערכת האימות.
המשתמשים מתחברים באמצעות שם משתמש וסיסמה, בעזרת המקלדת המוצגת בלוח הבקרה. אם שם המשתמש והסיסמה מורכבים ממספרים בלבד, ניתן להגדיר את האפשרות להתחברות באמצעות המקשים הספרתיים בלבד.
המשתמשים מתחברים באמצעות שם משתמש וסיסמה, בעזרת המקלדת המוצגת בלוח הבקרה. אם שם המשתמש והסיסמה מורכבים ממספרים בלבד, ניתן להגדיר את האפשרות להתחברות באמצעות המקשים הספרתיים בלבד.
הערה
התחברות אל ה-Remote UI (ממשק משתמש מרוחק)
ניתן להשתמש בדפדפן אינטרנט במחשב כדי להתחבר ל Remote UI (ממשק משתמש מרוחק).
תפקידים
ניתן להשתמש באימות משתמשים כדי להגדיר הרשאות (תפקידים) עבור כל משתמש, וכך לקבוע אילו פעולות הוא יכול לבצע.
תפקידים הניתנים להגדרה
על-ידי הקצאת תפקידים למשתמשים בהתאם לאחריותם, ניתן לחלק את משימות ניהול המכשיר השונות בין המשתמשים.
|
משתמש כללי
|
זהו משתמש כללי.
|
|
מנהל המכשיר
|
בנוסף לפעולות שמשתמש כללי יכול לבצע, מנהל המכשיר יכול להגדיר את ההגדרות הבסיסיות של ההדפסה, הסריקה, הפקס, ההעתקה ופעולות אחרות, וכן לשנות את הגדרות פרטי המכשיר.
|
|
מנהל רשת
|
בנוסף לפעולות שמשתמש כללי יכול לבצע, מנהל הרשת יכול לשנות את הגדרות הרשת.
|
|
מנהל
|
ה-Administrator (מנהל המערכת) יכול לבצע את כל הפעולות במכשיר.
|
* לפרטים על ההגדרות ש-מנהל המכשיר ו-מנהל הרשת יכולים לשנות, יש לעיין בפרטים הבאים:
שימוש במאפיינים של Active Directory, שרת LDAP או Microsoft Entra ID
כאשר נעשה שימוש באימות באמצעות שרת חיצוני, ניתן לקבוע את התפקידים על סמך מאפייני השרת. ניתן להשתמש במחרוזת התווים הרשומה במאפיינים כשם התפקיד, וכן להגדיר תנאים ולהקצות תפקידים מסוימים אם תנאים אלה מתקיימים.
שימוש ב"ACCESS MANAGEMENT SYSTEM" לצורך הגדרת תפקידים
בסביבות שבהן ניתן להשתמש ב"ACCESS MANAGEMENT SYSTEM" (ACCESS MANAGEMENT SYSTEM), ניתן להקצות פונקציות זמינות לכל תפקיד וליצור תפקידים חדשים.
פונקציות זמינות עם אימות משתמש
ניתן להשתמש בפונקציות ובהגדרות הבאות במהלך אימות משתמשים, כדי לאפשר למשתמשים להשתמש במכשיר ביעילות.
מיטוב הגדרות המשתמש (התאמה אישית)
כברירת מחדל, פונקציית ההתאמה האישית מופעלת בעת שימוש באימות משתמש. פונקציה זו שומרת את הגדרות המכשיר השונות שהותאמו אישית על-ידי המשתמש ומחילה אותן בכל פעם שאותו משתמש מתחבר. כך ניתן להשתמש במכשיר ביעילות, מבלי שהמשתמש יצטרך לשנות את אותן הגדרות או לבצע את אותן פעולות בכל פעם. שימוש ב-Personalization Function (פונקציית ההתאמה האישית)
ניהול משתמשים כקבוצה באמצעות Department ID Management (ניהול מזהה מחלקה)
השתמשו בניהול מזהי מחלקה כדי לנהל באופן קולקטיבי משתמשים הרשומים במכשיר המקומי בקבוצה (מזהה מחלקה) כגון מחלקה של חברה.
באמצעות Department ID Management (ניהול מזהה מחלקה), ניתן לעקוב אחר השימוש במכשיר ולהגביל את מספר הדפים שניתן להדפיס עבור כל מזהה מחלקה, וכן לדרוש מהמשתמשים להזין PIN כדי לבצע פעולות מסוימות. הדבר מסייע בהתאמת אופן השימוש במכשיר ובהגברת המודעות לעלויות ולאבטחה.
ניתן גם לרשום משתמש משותף עבור כל מזהה מחלקה, כך שמספר משתמשים יוכלו להשתמש באותו משתמש משותף לצורך ביצוע פעולות.
כדי להשתמש ב-Department ID Management (ניהול מזהה מחלקה) יש להגדיר את פרטי מנהל המערכת, לרשום ולהגדיר את מזהה המחלקה ולאחר מכן להפעיל את Department ID Management (ניהול מזהה מחלקה).
* כדי לשתף פנקס כתובות בין כמה משתמשים, יש להשתמש בקבוצת משתמשים במקום ב-Department ID Management (ניהול מזהה מחלקה). שיתוף יעדים בקבוצה (קבוצת משתמשים)
שימוש בתיקיות אישיות
'תיקייה אישית' (Personal Folder) היא תיקייה אישית שבה משתמש מחובר יכול להשתמש. ניתן להגדיר תיקיות משותפות ותיקיות בשרת הקבצים כ'תיקיות אישיות' (Personal Folders).
שיטת ההגדרה של 'תיקיות אישיות' (Personal Folders) נבחרת מראש על-ידי מנהל המערכת. כל משתמש משתמש בתיקייה האישית שלו בהתאם לשיטת מפרט זו.
שיטת ההגדרה של 'תיקיות אישיות' (Personal Folders) נבחרת מראש על-ידי מנהל המערכת. כל משתמש משתמש בתיקייה האישית שלו בהתאם לשיטת מפרט זו.