IPSeci kasutamine
IP-võrgu kaudu saadetud ja vastuvõetud IP-pakettide pealtkuulamise ja moonutamise vältimiseks kasutage IP-turvaprotokolli (IPSec). Selle puhul toimub krüptimine IP-protokolli tasandil, et tagada turvalisus ilma rakendusele või võrgukonfiguratsioonile tuginemata.
IPSeci rakendustingimused ja toetatud režiimid
Paketid, millele IPSecit ei rakendata
Paketid, mis määravad tagasiside-, multisaate- või leviedastusaadressi
IKE-paketid, mis on saadetud UDP-pordist 500
ICMPv6 naabri taotlemise ja naabri väljakuulutamise paketid
Võtmevahetusprotokolli töörežiim (IKE-režiimid)
Seade toetab IKE-režiimidest põhirežiimi, mida kasutatakse pakettide krüptimiseks, ja krüptimata agressiivset režiimi.
IPSeci siderežiim
Seadme toetatav siderežiim on ainult transpordirežiim, mis krüptib ainult ilma IP-päiseta osa. Tunnelirežiimi, mis krüptib kogu IP-paketi, ei toetata.
Vastavus FIPS 140-le
IPSec-side ajal kasutatakse sätte [Vormindamise krüpteerimise meetodiks FIPS 140] väärtusest olenemata alati FIPS 140 sertifikaadi saanud krüptimismoodulit. [Vormindamise krüpteerimise meetodiks FIPS 140]
Selleks et tagada IPSec-side vastavus standardile FIPS 140, tuleb määrata seadme võrgukeskkonnas IPSec-side jaoks nii DH- kui ka RSA-võtmete pikkuseks vähemalt 2048 bitti.
* Seadmes saab võtme pikkuse määrata ainult DH-võtme jaoks. Seadmes ei ole RSA-võtme sätet, seega arvestage sellega keskkonna loomisel.
IPSeci kasutamine koos IP-aadresside filtreerimisega
Pakettide saatmisel rakendatakse esmalt IP-aadresside filtri sätteid. Tulemüüri seadistamine
Pakettide vastuvõtmisel rakendatakse esmalt IPSeci sätteid.
IPSeci reeglite määramine
Seadmes IPSec-side kasutamiseks peate looma IPSeci reeglid, mis sisaldavad autentimise ja krüptimise vahemikku ja algoritme. Reeglid koosnevad peamiselt järgmistest üksustest:
Valits
Määrake, millistele IP-pakettidele IPSec-sidet rakendada. Lisaks printeri ja andmeid edastavate seadmete IP-aadressi määramisele saate määrata ka nende pordinumbrid.
Võtmevahetusprotokolli töörežiim (IKE-režiim)
Võtmevahetusprotokoll toetab protokolli Internet Key Exchange versiooni 1 (IKEv1). Valige autentimisviisiks eeljagatud võtme meetod või digitaalallkirja meetod.
Eeljagatud võtme meetod
Selle autentimisviisi puhul kasutatakse seadme ja teiste seadmete vaheliseks sideks ühist võtmesõna, mida nimetatakse jagatud võtmeks.
Selle autentimisviisi puhul kasutatakse seadme ja teiste seadmete vaheliseks sideks ühist võtmesõna, mida nimetatakse jagatud võtmeks.
Digitaalsignatuuri meetod
Seade ja teised seadmed autendivad üksteist, kontrollides vastastikku digitaalsignatuure.
Seade ja teised seadmed autendivad üksteist, kontrollides vastastikku digitaalsignatuure.
* SNTP kasutamise lubamiseks tuleb määrata vastavad sätted.
ESP/AH
Määrake IPSec-side jaoks kasutatavate ESP- või AH-protokollide sätted. Veelgi suurema turvalisuse tagamiseks kasutage funktsiooni Perfect Forward Secrecy (PFS).
IPSeci määramine
Lubage IPSeci kasutamine ning seejärel looge ja registreerige IPSeci poliitika. Kui on loodud mitu reeglit, määrake nende rakendamise järjestus. Saate luua kuni 10 poliitikat.
Selles jaotises kirjeldatakse, kuidas konfigureerida seadeid arvutis rakenduse Remote UI (Kaugkasutajaliides) abil.
Valige [ Seaded/salvestus] juhtpaneelil ekraanil [Avakuva] või muul ekraanil, seejärel valige sätete määramiseks [Eelistused]. [IP turvalisuse (IPSec) seaded]
Nõutavad on administraatori või võrgu administraatori õigused.
Valige [
Seaded/salvestus] juhtpaneelil ekraanil [Avakuva] või muul ekraanil, seejärel valige sätete määramiseks [Eelistused]. [IP turvalisuse (IPSec) seaded]Nõutavad on administraatori või võrgu administraatori õigused.
Nõutavad ettevalmistustoimingud
Ühendage seade otse arvutiga, mis asub seadmega samas virtuaalses privaatvõrgus (VPN). Kinnitage töötingimused ja viige arvuti seadistamine eelnevalt lõpule. IPSec
Vastavalt IKE autentimisviisile pange valmis alljärgnev:
Eeljagatud võtme meetodi kasutamisel lubage Remote UI (Kaugkasutajaliides) side jaoks TLS. TLS-i kasutamine
Digitaalallkirja meetodi kasutamisel valmistage ette kasutatav võti ja sertifikaat ning määrake sätted SNTP kasutamise lubamiseks.
PFS-i kasutamisel kontrollige, kas PFS on andmeid edastavas seadmes lubatud.
1
Logige administraatorina sisse rakendusse Remote UI (Kaugkasutajaliides). Rakenduse Remote UI (Kaugkasutajaliides) käivitamine
2
Klõpsake Remote UI (Kaugkasutajaliides) portaali lehel [Settings/Registration]. Portaali Remote UI (Kaugkasutajaliides) leht
3
Klõpsake [Network Settings].
Kuvatakse võrgusätete kuva.
4
Klõpsake [IPSec Settings].
Avaneb kuva [IPSec Settings].
5
Märkige märkeruut [Use IPSec].
Ainult poliitikale vastavate pakettide vastuvõtmiseks tehke sätte [Reject] puhul valik [Receive Non-Policy Packets].
6
Klõpsake [OK].
Kuvatakse uuesti võrgusätete aken.
7
Klõpsake [IPSec Policy List].
Avaneb kuva [IPSec Policy List].
8
Klõpsake [Register New IPSec Policy].
Avaneb kuva [Register Policy].
9
Määrake reeglite nimi ja valige [On] valikust [Policy On/Off].
Sisestage reeglite nimeks tuvastamiseks kasutatav nimi tähtnumbriliste märkide abil.
10
Piirake AES-võtme pikkust vastavalt vajadusele.
AES-võtme pikkuse piiramiseks 256 bitini, näiteks juhul, kui soovite järgida CC-autentimisstandardeid, valige märkeruut [Only Allow 256-bit for AES Key Length].
* Canoni multifunktsionaalsetes seadmetes saab AES-krüptimismeetodi puhul kasutada kaht võtmepikkust: 128-bitist ja 256-bitist.
11
Määrake selektor.
1
Klõpsake [Selector Settings].
Avaneb kuva [Selector].
2
Määrake selektor.
[Local Address Settings] ja [Remote Address Settings]
Määrake IP-aadress, mille suhtes IPSec-ühendust rakendada. Sisestage selle seadme IP-aadress väljale [Local Address Settings] ja suhtleva seadme aadress väljale [Remote Address Settings].
[All IP Addresses]
Valige see suvand, et rakendada IPSec-protokoll kõigile IP-pakettidele.
[IPv4 Address] või [All IPv4 Addresses]
Valige see suvand, et rakendada IPSec-ühendus IPv4-aadressi kaudu saadetud ja vastu võetud IP-pakettidele.
[IPv6 Address] või [All IPv6 Addresses]
Valige see suvand, et rakendada IPSec-ühendus IPv6-aadressi kaudu saadetud ja vastuvõetud IP-pakettidele.
[IPv4 Manual Settings]
Valige see suvand, et määrata IPv4-aadress, mille suhtes IPSec-ühendust rakendada. Kasutage mõnda järgmistest meetoditest, et määrata IPv4-aadress, millele sätted rakendatakse.
Ühe IPv4-aadressi määramisel
valige [Single Address] ja sisestage IPv4-aadress väljale [First Address].
valige [Single Address] ja sisestage IPv4-aadress väljale [First Address].
IPv4-aadresside vahemiku määramisel
Valige [Range Address] ning sisestage IPv4-aadressid väljadele [First Address] ja [Last Address].
Valige [Range Address] ning sisestage IPv4-aadressid väljadele [First Address] ja [Last Address].
IPv4-aadresside vahemiku määramisel alamvõrgu maski abil
Valige [Subnet Settings], sisestage IPv4-aadress väljale [First Address] ja sisestage alamvõrgu mask väljale [Subnet Settings].
Valige [Subnet Settings], sisestage IPv4-aadress väljale [First Address] ja sisestage alamvõrgu mask väljale [Subnet Settings].
[IPv6 Manual Settings]
Valige see suvand, et määrata IPv6-aadress, mille suhtes IPSec-ühendust rakendada. Kasutage mõnda järgmistest meetoditest, et määrata IPv6-aadress, millele sätted rakendatakse.
Ühe IPv6-aadressi määramisel
Valige [Single Address] ja sisestage IPv6-aadress väljale [First Address].
Valige [Single Address] ja sisestage IPv6-aadress väljale [First Address].
IPv6-aadresside vahemiku määramisel
Valige [Range Address] ning sisestage IPv6-aadressid väljadele [First Address] ja [Last Address].
Valige [Range Address] ning sisestage IPv6-aadressid väljadele [First Address] ja [Last Address].
IPv6-aadresside vahemiku määramisel prefiksi abil
Valige [Prefix Address], sisestage IPv6-aadress väljale [First Address] ja prefiksi pikkus väljale [Prefix Length].
Valige [Prefix Address], sisestage IPv6-aadress väljale [First Address] ja prefiksi pikkus väljale [Prefix Length].
[Port Settings]
Määrake pordid, millele IPSec-ühendus rakendada.
[Specify by Port Number]
Valige see suvand, kui soovite IPSec-ühenduse jaoks vajalike portide määramisel kasutada portide numbreid. Sisestage selle seadme port väljale [Local Port] ja suhtleva seadme port väljale [Remote Port].
IPSec-ühenduse rakendamiseks kõikidele pordinumbritele valige [All Ports].
IPSec-ühenduse kindlale pordinumbrile rakendamiseks vajutage valikul [Single Port] ja sisestage pordi number.
[Specify by Service Name]
Valige see suvand, kui soovite kasutada teenusenimesid nende portide määramisel, millele IPSec-ühendust rakendatakse. Märkige märkeruudud nende teenuste juures, mille puhul soovitakse kasutada IPSec-ühendust.
3
Klõpsake [OK].
Avaneb kuva [Register Policy].
12
Seadistage IKE sätted.
1
Klõpsake [IKE Settings].
Avaneb kuva [IKE].
2
Seadistage IKE sätted.
[IKE Mode]
Valige võtmevahetusprotokolli töörežiim. Kui valitakse [Main], suureneb turvalisus, kuna IKE-seanss ise on krüptitud, kuid andmevahetus on aeglasem kui [Aggressive] puhul, kus krüptimist ei toimu.
[Validity]
Sisestage IKE SA (ISAKMP SA) kehtiv periood minutites, mida kasutatakse juhtimisside teena.
[Authentication Method]
Valige seadme autentimisviis.
Kui valite [Pre-Shared Key Method], klõpsake [Shared Key Settings] sisestage jagatud võtmena kasutatav sõne tähtnumbriliste märkide abil klõpsake [OK].
Kui valite [Digital Signature Method], klõpsake kasutatava võtme ja sertifikaadi juures [Key and Certificate] [Use].
[Use].[Authentication/Encryption Algorithm]
Määrake IKE 1. faasi autentimis- ja krüpteerimisalgoritm.
Algoritmi, mida saab kasutada nii käesolev seade kui ka suhtlev seade, automaatseks määramiseks valige [Auto].
Konkreetse algoritmi määramiseks valige [Manual Settings] ning seadistage parameetrid [Authentication], [Encryption] ja [DH Group].
[Authentication]: Valige räsialgoritm.
[Encryption]: Valige krüptimisalgoritm.
[DH Group]: Valige võtme tugevuse määramiseks Diffie-Hellmani rühm.
|
Kui [IKE Mode] on seatud olekusse [Main] ja [Authentication Method] on seatud olekusse [Pre-Shared Key Method]
Kui määrate selektori sätetes [Remote Address Settings] rohkem kui ühe aadressi, kehtivad mitme reegli loomisel järgmised piirangud:
Kui reeglites on määratud rohkem kui üks aadress, tuleb kõik jagatud võtmed seadistada samale sõnele.
Reeglitele, milles on määratud rohkem kui üks aadress, ei saa määrata kõrgemat prioriteeti kui reeglitele, milles on määratud ainult üks aadress.
|
3
Klõpsake [OK].
Kuva [Register Policy] avaneb uuesti.
13
Määrake IPSeci võrgusätted.
1
Klõpsake [IPSec Network Settings].
Avaneb kuva [IPSec Network].
2
Määrake IPSeci võrgusätted.
[Validity]
Määrake andmesideteena kasutamiseks IPSec SA kehtiv periood aja, suuruse või mõlema järgi.
Kui märgite märkeruudu [Time], sisestage kehtiv periood minutites.
Kui märgite märkeruudu [Size], sisestage kehtiv periood megabaitides.
Kui valite mõlemad, rakendatakse kirjet, mille määratud väärtus saavutatakse esimesena.
[PFS]
Märkige see ruut, kui soovite seadistada seansivõtme jaoks PFS-i.
[Authentication/Encryption Algorithm]
Määrake IKE 2. faasi autentimis- ja krüpteerimisalgoritm.
ESP-autentimis- ja krüpteerimisalgoritmi automaatseks seadistamiseks valige [Auto].
Konkreetse autentimismeetodi määramiseks valige [Manual Settings] ja seejärel üks järgmistest autentimismeetoditest.
[ESP]:
Toimub nii autentimine kui ka krüpteerimine.
Valige algoritm väljadel [ESP Authentication] ja [ESP Encryption]. Kui te ei soovi algoritmi määrata, valige [NULL].
Toimub nii autentimine kui ka krüpteerimine.
Valige algoritm väljadel [ESP Authentication] ja [ESP Encryption]. Kui te ei soovi algoritmi määrata, valige [NULL].
[ESP (AES-GCM)]:
Tehakse nii autentimine kui ka krüptimine.
Algoritmina kasutatakse AES-GCM-i.
Tehakse nii autentimine kui ka krüptimine.
Algoritmina kasutatakse AES-GCM-i.
[AH (SHA1)]:
Tehakse autentimine, kuid andmeid ei krüptita.
Algoritmina kasutatakse SHA1.
Tehakse autentimine, kuid andmeid ei krüptita.
Algoritmina kasutatakse SHA1.
[Connection Mode]
Seade toetab ainult transpordirežiimi.
3
Klõpsake [OK].
Kuva [Register Policy] avaneb uuesti.
14
Klõpsake [OK].
Loodud reegel lisatakse kuvale [IPSec Policy List].
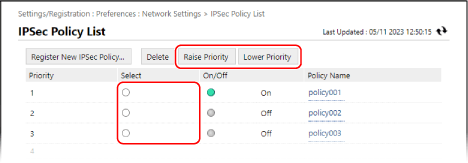
Kui registreeritud on mitu reeglit
Valige reegel ja klõpsake prioriteedijärjestuse muutmiseks nuppu [Raise Priority] või nuppu [Lower Priority]. Kõrgema taseme reeglitel on IPSec-ühenduse rakendamisel eesõigus.
15
Klõpsake [Apply Setting Changes] [OK].
[OK].Seaded rakendatakse.
16
Logige rakendusest Remote UI (Kaugkasutajaliides) välja.
MÄRKUS
Registreeritud reeglite muutmine
Registreeritud teabe muutmiseks klõpsake kuval [IPSec Policy List] selle reegli nimel, mida soovite muuta.