Uporaba protokola IPSec
S protokolom IPSec (IP Security Protocol) preprečite prisluškovanje in nedovoljeno spreminjanje paketov IP, ki so bili poslani ali prejeti prek omrežja IP. S tem postopkom izvedete šifriranje na ravni protokola IP, da zagotovite varnost brez uporabe aplikacije ali omrežne konfiguracije.
Veljavni pogoji za IPSec in podprti načini
Paketi, za katere se IPSec ne uporablja
Paketi, ki določajo naslov povratne zanke, večvrstnega oddajanja ali oddajanja
Paketi IKE, poslani s protokolom UDP prek vrat 500
Paketi ICMPv6 za spodbujanje sosednjih odjemalcev in oglaševanje
Način delovanja protokola za izmenjavo ključev (načini IKE)
Načina IKE, ki jih podpira naprava, sta samo glavni način, ki se uporablja za šifriranje paketov, in agresivni način brez šifriranja.
Način komunikacije IPSec
Način komunikacije, ki ga podpira naprava, je samo način prenosa, s katerim šifrirate le del brez glave IP. Način tunela, s katerim šifrirate celoten paket IP, ni podprt.
V skladu s standardom FIPS 140
Med komunikacijo IPSec se ne glede na nastavitev [Formatiranje metode kodiranja na FIPS 140] vedno uporablja modul šifriranja, ki je pridobil certifikat po FIPS 140. [Formatiranje metode kodiranja na FIPS 140]
Da bi zagotovili skladnost komunikacije IPSec s standardom FIPS 140, morate v omrežnem okolju, ki mu pripada naprava, nastaviti dolžino ključev DH in RSA za komunikacijo IPSec na 2048 bitov ali več.
* Dolžino ključa lahko določite samo za ključ DH na tem računalniku. Na računalniku ni nastavitve za ključ RSA, zato to upoštevajte pri vzpostavljanju okolja.
Uporaba protokola IPSec s filtriranjem naslovov IP
Ko so paketi poslani, se najprej uporabijo nastavitve filtra naslovov IP. Nastavitev požarnega zidu
Ob prejemu paketov se najprej uporabijo nastavitve IPSec.
Konfiguracija pravilnika IPSec
Če želite izvesti komunikacijo IPSec v napravi, morate ustvariti pravilnik IPSec, ki vključuje ustrezen obseg algoritmov za preverjanje pristnosti in šifriranje. Pravilnik vključuje predvsem naslednje elemente:
Izbirnik
Določite pakete IP, za katere želite uporabiti komunikacijo IPSec. Poleg naslova IP naprave in naprav, v katerih se izvaja komunikacija, lahko določite tudi njihove številke vrat.
Način delovanja protokola za izmenjavo ključev (način IKE)
Protokol za izmenjavo ključev podpira internetno izmenjavo ključa, različica 1 (IKEv1). Za način preverjanja pristnosti izberite način vnaprejšnje skupne rabe ključa ali način digitalnega podpisa.
Način vnaprejšnje skupne rabe ključa
Ta način preverjanja pristnosti uporablja običajno besedo za ključ, imenovano »Ključ v skupni rabi« za komunikacijo med napravo in drugimi napravami.
Ta način preverjanja pristnosti uporablja običajno besedo za ključ, imenovano »Ključ v skupni rabi« za komunikacijo med napravo in drugimi napravami.
Način digitalnega podpisa
Ta in druge naprave druga drugo overijo tako, da preverijo digitalni podpis druge naprave.
Ta in druge naprave druga drugo overijo tako, da preverijo digitalni podpis druge naprave.
* Nastavitve morate prilagoditi tako, da omogočajo uporabo protokola SNTP.
ESP/AH
Konfigurirajte parametre za protokola ESP ali AH, ki se bosta uporabljala za komunikacijo IPSec. Za še boljšo varnost uporabite nastavitev PFS (Perfect Forward Secrecy).
Konfiguracija protokola IPSec
Omogočite uporabo protokola IPSec, nato pa ustvarite in registrirajte pravilnik IPSec. Če je ustvarjenih več pravilnikov, izberite vrstni red, v katerem bodo uporabljeni. Ustvarite lahko do 10 pravilnikov.
V tem poglavju je opisano, kako konfigurirate nastavitve na portalu Remote UI (Oddaljeni uporabniški vmesnik) v računalniku.
Na nadzorni plošči izberite [ Nastavit./Registr.] na zaslonu [Domov] ali na drugem zaslonu, nato pa izberite [Izbirne nastavitve], da konfigurirate nastavitve. [IPSec nastavitve]
Potrebujete pravice skrbnika ali skrbnika omrežja.
Na nadzorni plošči izberite [
Nastavit./Registr.] na zaslonu [Domov] ali na drugem zaslonu, nato pa izberite [Izbirne nastavitve], da konfigurirate nastavitve. [IPSec nastavitve]Potrebujete pravice skrbnika ali skrbnika omrežja.
Zahtevana priprava
Povežite napravo z računalnikom prek istega navideznega zasebnega omrežja (VPN), kot ga uporablja naprava. Potrdite pogoje uporabe in vnaprej dokončajte nastavitve v računalniku. IPSec
Izvedite te postopke glede na način preverjanja pristnosti IKE:
Če uporabljate način vnaprejšnje skupne rabe ključa, omogočite TLS za komunikacijo z Remote UI (Oddaljeni uporabniški vmesnik). Uporaba protokola TLS
Pri uporabi načina digitalnega podpisa pripravite ključ in certifikat, ki ju želite uporabiti, ter nastavite parametre tako, da omogočajo uporabo protokola SNTP.
Če uporabljate PFS, preverite, ali je PFS omogočen v napravi, v kateri se izvaja komunikacija.
1
Prijavite se v Remote UI (Oddaljeni uporabniški vmesnik) kot skrbnik. Zagon Remote UI (Oddaljeni uporabniški vmesnik)
2
Na strani portala Remote UI (Oddaljeni uporabniški vmesnik) kliknite [Settings/Registration]. Stran portala Remote UI (Oddaljeni uporabniški vmesnik)
3
Kliknite [Network Settings].
Prikaže se zaslon z nastavitvami omrežja.
4
Kliknite [IPSec Settings].
Prikaže se zaslon [IPSec Settings].
5
Potrdite polje [Use IPSec].
Če želite prejemati samo pakete, ki ustrezajo pravilniku, v [Reject] izberite [Receive Non-Policy Packets].
6
Kliknite [OK].
Ponovno se prikaže zaslon z nastavitvami omrežja.
7
Kliknite [IPSec Policy List].
Prikaže se zaslon [IPSec Policy List].
8
Kliknite [Register New IPSec Policy].
Prikaže se zaslon [Register Policy].
9
Vnesite ime pravilnika in izberite [On] v [Policy On/Off].
Za ime pravilnika vnesite ime z uporabo enobajtnih alfanumeričnih znakov.
10
Po potrebi omejite dolžino ključa AES.
Če želite dolžino ključa AES omejiti na 256 bitov, na primer zaradi izpolnjevanja standardov preverjanja pristnosti CC, izberite potrditveno polje [Only Allow 256-bit for AES Key Length].
* Canonovi večnamenski tiskalniki podpirajo dve dolžini ključev za način šifriranja AES: 128-bitno in 256-bitno.
11
Nastavite izbirnik.
1
Kliknite [Selector Settings].
Prikaže se zaslon [Selector].
2
Nastavite izbirnik.
[Local Address Settings] in [Remote Address Settings]
Nastavite naslov IP, za katerega želite uporabiti komunikacijo IPSec. Naslov IP te naprave navedite v [Local Address Settings], naprave, s katero komunicira tiskalnik, pa v [Remote Address Settings].
[All IP Addresses]
Izberite, če želite IPSec uporabiti za vse pakete IP.
[IPv4 Address] ali [All IPv4 Addresses]
To možnost izberite, če želite uporabiti komunikacijo IPSec za pakete IP, ki se pošiljajo in prejemajo prek naslova IPv4.
[IPv6 Address] ali [All IPv6 Addresses]
To možnost izberite, če želite uporabiti komunikacijo IPSec za pakete IP, ki se pošiljajo in prejemajo prek naslova IPv6.
[IPv4 Manual Settings]
To možnost izberite, če želite določiti naslov IPv4, na katerem naj se uporablja komunikacija IPSec. Uporabite katero koli od naslednjih metod, da določite naslov IPv4, za katerega želite uporabiti nastavitve.
Pri vnosu posameznega naslova IPv4
izberite [Single Address] in vnesite naslov IPv4 v polje [First Address].
izberite [Single Address] in vnesite naslov IPv4 v polje [First Address].
Pri določanju razpona naslovov IPv4
izberite [Range Address] ter naslove IPv4 vnesite v polji [First Address] in [Last Address].
izberite [Range Address] ter naslove IPv4 vnesite v polji [First Address] in [Last Address].
Pri določanju razpona naslovov IPv4 z uporabo maske podomrežja
izberite [Subnet Settings], naslov IPv4 vnesite v polje [First Address] in masko podomrežja v polje [Subnet Settings].
izberite [Subnet Settings], naslov IPv4 vnesite v polje [First Address] in masko podomrežja v polje [Subnet Settings].
[IPv6 Manual Settings]
To možnost izberite, če želite določiti naslov IPv6, na katerem naj se uporablja komunikacija IPSec. Uporabite katero koli od naslednjih metod, da določite naslov IPv6, za katerega naj se uporabijo nastavitve.
Pri določanju posameznega naslova IPv6
izberite [Single Address] in naslov IPv6 vnesite v polje [First Address].
izberite [Single Address] in naslov IPv6 vnesite v polje [First Address].
Pri določanju razpona naslovov IPv6
izberite [Range Address] ter naslove IPv6 vnesite v polja [First Address] in [Last Address].
izberite [Range Address] ter naslove IPv6 vnesite v polja [First Address] in [Last Address].
Pri določanju razpona naslovov IPv6 z uporabo predpone
izberite [Prefix Address], naslov IPv6 vnesite v polje [First Address] in dolžino predpone v polje [Prefix Length].
izberite [Prefix Address], naslov IPv6 vnesite v polje [First Address] in dolžino predpone v polje [Prefix Length].
[Port Settings]
Nastavite vrata, na katerih naj poteka komunikacija IPSec.
[Specify by Port Number]
To možnost izberite, če želite pri določanju vrat, na katerih poteka komunikacija IPSec, uporabiti številke vrat. Vrata te naprave navedite v [Local Port], naprave, s katero komunicira tiskalnik, pa v [Remote Port].
Če želite komunikacijo IPSec uporabiti za vse številke vrat, izberite [All Ports].
Če želite komunikacijo IPSec uporabiti za določeno številko vrat, pritisnite [Single Port] in vnesite številko vrat.
[Specify by Service Name]
To možnost izberite, če želite pri določanju vrat, na katerih poteka komunikacija IPSec, uporabiti imena storitev. Izberite potrditvena polja storitev, za katere želite uporabiti komunikacijo IPSec.
3
Kliknite [OK].
Prikaže se zaslon [Register Policy].
12
Konfigurirajte nastavitve IKE.
1
Kliknite [IKE Settings].
Prikaže se zaslon [IKE].
2
Konfigurirajte nastavitve IKE.
[IKE Mode]
Izberite način delovanja za protokol za izmenjavo ključev. Ko je izbrana možnost [Main], je varnost večja, saj je sama seja IKE šifrirana, vendar je komunikacija počasnejša kot pri možnosti [Aggressive], ki ne izvaja šifriranja.
[Validity]
Vnesite obdobje veljavnosti za IKE SA (ISAKMP SA), ki ga želite uporabiti kot nadzor komunikacijske poti v minutah.
[Authentication Method]
Izberite način preverjanja pristnosti naprave.
Če izberete [Pre-Shared Key Method], kliknite [Shared Key Settings]  in z alfanumeričnimi znaki vnesite niz, ki ga želite uporabiti kot ključ v skupni rabi, ter kliknite [OK].
Če izberete [Digital Signature Method], kliknite [Key and Certificate] [Use] za ključ in potrdilo, ki ga želite uporabiti.
[Use] za ključ in potrdilo, ki ga želite uporabiti.[Authentication/Encryption Algorithm]
Konfigurirajte algoritem za avtentifikacijo in šifriranje za fazo 1 protokola IKE.
Če želite samodejno nastaviti algoritem, ki ga lahko uporabljata tako ta naprava kot tudi naprava, s katero komunicira, izberite [Auto].
Če želite določiti določen algoritem, izberite [Manual Settings] in nastavite parametre [Authentication], [Encryption] ter [DH Group].
[Authentication]: Izberite razpršilni algoritem.
[Encryption]: Izberite algoritem kodiranja.
[DH Group]: Izberite skupino Diffie-Hellman, ki določa moč ključa.
|
Če je možnost [IKE Mode] nastavljena na [Main], možnost [Authentication Method] pa na [Pre-Shared Key Method]
Če v nastavitvah izbirnika v [Remote Address Settings] navedete več naslovov, pri ustvarjanju več pravilnikov veljajo naslednje omejitve:
Pri pravilnikih, v katerih je navedenih več naslovov, morajo biti vsi ključi v skupni rabi nastavljeni na isti niz.
Pravilniki, v katerih je naveden več kot en naslov, ni mogoče nastaviti na višjo prioriteto kot pravilnik, v katerem je naveden samo en naslov.
|
3
Kliknite [OK].
Znova se prikaže zaslon [Register Policy].
13
Konfigurirajte omrežne nastavitve IPSec.
1
Kliknite [IPSec Network Settings].
Prikaže se zaslon [IPSec Network].
2
Konfigurirajte omrežne nastavitve IPSec.
[Validity]
Določite obdobje veljavnosti za IPSec SA, ki ga želite uporabiti kot podatkovno komunikacijsko pot glede na čas ali velikost ali oboje.
Če izberete potrditveno polje [Time], vnesite veljavno obdobje v minutah.
Če izberete potrditveno polje [Size], vnesite obdobje veljavnosti v megabajtih.
Če sta potrjeni obe polji, se uporabi možnost, katere določena vrednost se doseže prva.
[PFS]
Potrdite polje, da konfigurirate PFS za ključ seje.
[Authentication/Encryption Algorithm]
Nastavite algoritem za avtentifikacijo in šifriranje za fazo 2 protokola IKE.
Če želite samodejno nastaviti algoritem za avtentifikacijo in šifriranje ESP, izberite [Auto].
Če želite določiti določen način preverjanja pristnosti, izberite [Manual Settings] in nato izberite enega od naslednjih načinov preverjanja pristnosti.
[ESP]:
Izvedeta se avtentifikacija in šifriranje.
Izberite algoritem v [ESP Authentication] in [ESP Encryption]. Če ne želite nastaviti algoritma, izberite [NULL].
Izvedeta se avtentifikacija in šifriranje.
Izberite algoritem v [ESP Authentication] in [ESP Encryption]. Če ne želite nastaviti algoritma, izberite [NULL].
[ESP (AES-GCM)]:
Izvedeta se tako preverjanje pristnosti kot šifriranje.
Kot algoritem se uporablja AES-GCM.
Izvedeta se tako preverjanje pristnosti kot šifriranje.
Kot algoritem se uporablja AES-GCM.
[AH (SHA1)]:
Preverjanje pristnosti je izvedeno, vendar podatki niso šifrirani.
Kot algoritem se uporablja SHA1.
Preverjanje pristnosti je izvedeno, vendar podatki niso šifrirani.
Kot algoritem se uporablja SHA1.
[Connection Mode]
Naprava podpira samo način prenosa.
3
Kliknite [OK].
Znova se prikaže zaslon [Register Policy].
14
Kliknite [OK].
Ustvarjen pravilnik je dodan na zaslon [IPSec Policy List].
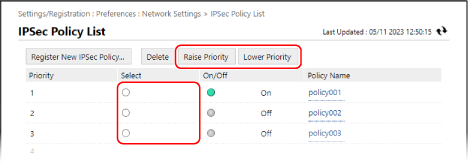
Če je registriranih več pravilnikov
Izberite pravilnik in kliknite [Raise Priority] ali [Lower Priority], da spremenite vrstni red prioritet. Pravilniki višje ravni imajo prioriteto pri uporabi komunikacije IPSec.
15
Kliknite [Apply Setting Changes] [OK].
[OK].Nastavitve so uporabljene.
16
Odjavite se iz portala Remote UI (Oddaljeni uporabniški vmesnik).
OPOMBA
Urejanje registriranih pravilnikov
Če želite urediti registrirane informacije, kliknite ime pravilnika, ki ga želite urediti na zaslonu [IPSec Policy List].