Використання IPSec
Використовуйте протокол IPSec для запобігання перехопленню даних або маніпуляцій з IP-пакетами, що надсилаються або отримуються через IP-мережу. Він здійснює шифрування на рівні IP-протоколу, забезпечуючи безпеку незалежно від конфігурації програм та мережі.
Застосовні умови IPSec та підтримувані режими
Пакети, до яких не застосовується IPSec
Пакети, що зазначають адресу замикання на себе, адресу багатопотокового передавання або широкомовну адресу
Пакети IKE, надіслані з порту 500 UDP
Пакети запиту адрес сусідів та оголошень сусідів ICMPv6
Режим роботи протоколу визначення ключів (режим IKE)
Апарат підтримує такі режими IKE: основний режим, що використовується для шифрування пакетів, та агресивний режим без шифрування.
Режим зв’язку IPSec
Єдиним режимом зв’язку, що його підтримує апарат, є транспортний режим, що шифрує лише частину даних без IP-заголовка. Тунельний режим не підтримується.
Відповідність стандарту FIPS 140
Під час зв’язку IPSec, незалежно від налаштування [Форматувати метод шифрування до FIPS 140], завжди використовується модуль шифрування, який отримав автентифікацію FIPS 140. [Форматувати метод шифрування до FIPS 140]
Щоб забезпечити відповідність зв’язку IPSec стандарту FIPS 140, потрібно встановити довжину ключів DH та RSA для зв’язку IPSec на рівні 2048 бітів або більше в мережевому середовищі, до якого належить апарат.
* Ви можете вказати довжину ключа лише для ключа DH на апараті. На апараті немає налаштувань для ключа RSA, тому враховуйте це під час створення середовища.
Використання IPSec разом із фільтруванням IP-адрес
Під час надсилання пакетів спочатку застосовуються налаштування фільтра IP-адрес. Налаштування брандмауера
Під час отримання пакетів спочатку застосовуються налаштування IPSec.
Конфігурація політики IPSec
Для здійснення зв’язку за протоколом IPSec на апараті необхідно створити політику IPSec, що включає відповідний діапазон та алгоритми автентифікації та шифрування. Нижче наведено основні компоненти політики:
Селектор
Вкажіть IP-пакети, до яких застосовується зв’язок IPSec. Окрім IP-адреси апарата й пристроїв зв’язку потрібно також зазначити їхні номери портів.
Режим роботи протоколу визначення ключів (режим IKE)
Протокол визначення ключів підтримує версію 1 протоколу визначення ключів IKE (IKEv1). Як метод автентифікації виберіть метод заздалегідь установленого спільного ключа або метод цифрового підпису.
Метод заздалегідь установленого спільного ключа.
Цей метод передбачає використання спільного ключового слова, що називається спільним ключем, для встановлення зв’язку між апаратом та іншими пристроями.
Цей метод передбачає використання спільного ключового слова, що називається спільним ключем, для встановлення зв’язку між апаратом та іншими пристроями.
Метод цифрового підпису.
Апарат та інші пристрої автентифікують один одного, взаємно перевіряючи свої цифрові підписи.
Апарат та інші пристрої автентифікують один одного, взаємно перевіряючи свої цифрові підписи.
* Вам потрібно налаштувати параметри, щоб увімкнути використання SNTP.
ESP/AH
Налаштуйте параметри протоколів ESP або AH, які використовуватимуться для зв’язку IPSec. Ще більшу безпеку забезпечить властивість цілковитої прямої секретності (PFS).
Налаштування IPSec
Активуйте використання IPSec, а потім створіть та зареєструйте політику IPSec. Якщо створено кілька політик, зазначте порядок, в якому вони застосовуватимуться. Можна створити до 10 політик.
У цьому розділі описано, як налаштувати параметри за допомогою Remote UI (Інтерфейс віддаленого користувача) на комп’ютері.
На панелі керування виберіть [ Парам./Реєстр.] на екрані [Головний] або на іншому екрані, а потім виберіть [Настройки], щоб налаштувати параметри. [Параметри IPSec]
Для цього потрібні права адміністратора (Administrator) або адміністратора мережі (NetworkAdmin).
На панелі керування виберіть [
Парам./Реєстр.] на екрані [Головний] або на іншому екрані, а потім виберіть [Настройки], щоб налаштувати параметри. [Параметри IPSec]Для цього потрібні права адміністратора (Administrator) або адміністратора мережі (NetworkAdmin).
Необхідні підготовчі операції
Підключіть апарат безпосередньо до комп’ютера, що підключений до тієї ж самої віртуальної приватної мережі (VPN), що і апарат. Перевірте умови роботи та заздалегідь налаштуйте параметри комп’ютера. IPSec
Виконайте таку підготовку згідно зі способом автентифікації IKE:
Якщо вибрано метод заздалегідь установленого спільного ключа, активуйте TLS для зв’язку з Remote UI (Інтерфейс віддаленого користувача). Використання TLS
Під час використання методу цифрового підпису підготуйте ключ і сертифікат для використання, а також налаштуйте параметри, щоб увімкнути використання SNTP.
Якщо використовується PFS, переконайтеся, що на пристрої зв’язку активовано PFS.
1
Увійдіть в Remote UI (Інтерфейс віддаленого користувача) як адміністратор. Початок роботи з Remote UI (Інтерфейс віддаленого користувача)
2
На сторінці Порталу Remote UI (Інтерфейс віддаленого користувача) натисніть [Settings/Registration]. Сторінка Remote UI (Інтерфейс віддаленого користувача) (Остання сторінка)
3
Натисніть [Network Settings].
Відобразиться екран параметрів мережі.
4
Натисніть [IPSec Settings].
Відобразиться екран [IPSec Settings].
5
Встановіть прапорець [Use IPSec].
Щоб отримувати лише пакети, що відповідають політиці, виберіть [Reject] у [Receive Non-Policy Packets].
6
Натисніть [OK].
Знову відобразиться екран параметрів мережі.
7
Натисніть [IPSec Policy List].
Відобразиться екран [IPSec Policy List].
8
Натисніть [Register New IPSec Policy].
Відобразиться екран [Register Policy].
9
Вкажіть назву політики та виберіть [On] у [Policy On/Off].
В якості назви політики введіть ім’я, за допомогою якого ви будете ідентифікувати цю політику, використовуючи однобайтові цифри та літери.
10
Обмежте довжину ключа AES за потреби.
Щоб обмежити довжину ключа AES до 256 біт, наприклад, коли потрібно відповідати стандартам автентифікації CC, установіть прапорець [Only Allow 256-bit for AES Key Length].
* Багатофункціональні апарати Canon підтримують дві довжини ключа для методу шифрування AES: 128 бітів і 256 бітів.
11
Встановіть селектор.
1
Натисніть [Selector Settings].
Відобразиться екран [Selector].
2
Встановіть селектор.
[Local Address Settings] та [Remote Address Settings]
Встановіть IP-адресу, до якої застосовуватиметься зв’язок IPSec. Укажіть IP-адресу цього апарата в полі [Local Address Settings], а IP-адресу вузла зв’язку вкажіть у полі [Remote Address Settings].
[All IP Addresses]
Виберіть цей параметр, щоб застосувати IPSec до всіх IP-пакетів.
[IPv4 Address] або [All IPv4 Addresses]
Виберіть цей параметр, щоб застосувати зв’язок IPSec до IP-пакетів, що надсилаються та отримуються з використанням IPv4-адреси.
[IPv6 Address] або [All IPv6 Addresses]
Виберіть цей параметр, щоб застосувати зв’язок IPSec до IP-пакетів, що надсилаються та отримуються з використанням адреси IPv6.
[IPv4 Manual Settings]
Виберіть цей параметр, щоб указати IPv4-адресу, до якої застосовуватиметься зв’язок IPSec. Скористайтеся будь-яким із наведених нижче способів, щоб указати IPv4-адресу, до якої слід застосувати налаштування.
Під час визначення однієї IPv4-адреси виберіть
Select [Single Address], та введіть IPv4-адресу в [First Address].
Select [Single Address], та введіть IPv4-адресу в [First Address].
Під час визначення діапазону IPv4-адрес:
Виберіть [Range Address] та введіть IPv4-адреси у [First Address] та [Last Address].
Виберіть [Range Address] та введіть IPv4-адреси у [First Address] та [Last Address].
Під час визначення діапазону IPv4-адрес за допомогою маски підмережі
Виберіть [Subnet Settings], введіть IPv4-адресу в [First Address] та введіть маску підмережі в [Subnet Settings].
Виберіть [Subnet Settings], введіть IPv4-адресу в [First Address] та введіть маску підмережі в [Subnet Settings].
[IPv6 Manual Settings]
Виберіть цей параметр, щоб указати IPv6-адресу, до якої застосовуватиметься зв’язок IPSec. Скористайтеся будь-яким із наведених нижче способів, щоб указати IPv6-адресу, до якої слід застосувати налаштування.
Під час визначення однієї IPv6-адреси натисніть
Вибрати [Single Address], та введіть IPv6-адресу в [First Address].
Вибрати [Single Address], та введіть IPv6-адресу в [First Address].
Під час визначення діапазону IPv6-адрес:
Виберіть [Range Address] та введіть IPv6-адреси у [First Address] та [Last Address].
Виберіть [Range Address] та введіть IPv6-адреси у [First Address] та [Last Address].
Під час визначення діапазону IPv6-адрес за допомогою префікса
Виберіть [Prefix Address], введіть IPv6-адресу в [First Address] та введіть довжину префікса в [Prefix Length].
Виберіть [Prefix Address], введіть IPv6-адресу в [First Address] та введіть довжину префікса в [Prefix Length].
[Port Settings]
Встановіть порти, до яких застосовуватиметься зв’язок IPSec.
[Specify by Port Number]
Виберіть цей параметр, щоб використовувати номери портів під час визначення портів, до яких застосовується зв’язок IPSec. Укажіть номер порту цього апарата в полі [Local Port],а номер порту однорангового вузла зв’язку вкажіть у полі [Remote Port].
Щоб застосувати зв’язок IPSec до всіх номерів портів, виберіть [All Ports].
Щоб застосувати зв’язок IPSec до певного номера порту, натисніть [Single Port] і введіть номер порту.
[Specify by Service Name]
Виберіть цей параметр, щоб використовувати назви служб під час визначення портів, до яких застосовується зв’язок IPSec. Установіть прапорці для служб, до яких слід застосувати зв’язок IPSec.
3
Натисніть [OK].
Відобразиться екран [Register Policy].
12
Налаштуйте параметри IKE.
1
Натисніть [IKE Settings].
Відобразиться екран [IKE].
2
Налаштуйте параметри IKE.
[IKE Mode]
Виберіть режим роботи для протоколу обміну ключами. Коли вибрано [Main], рівень безпеки підвищується, оскільки сам сеанс IKE шифрується, проте обмін даними відбувається повільніше, ніж у режимі [Aggressive], у якому шифрування не виконується.
[Validity]
Введіть термін дії IKE SA (ISAKMP SA), що служитиме в якості контрольного каналу зв’язку (у хвилинах).
[Authentication Method]
Виберіть спосіб автентифікації апарата.
Якщо ви обрали [Pre-Shared Key Method], натисніть [Shared Key Settings] введіть рядок, який використовуватиметься як спільний ключ, за допомогою буквено-цифрових символів і натисніть [OK].
Якщо ви вибрали [Digital Signature Method], натисніть [Key and Certificate] [Use] для ключа та сертифіката, які потрібно використовувати.
[Use] для ключа та сертифіката, які потрібно використовувати.[Authentication/Encryption Algorithm]
Налаштуйте алгоритм автентифікації та шифрування для фази 1 IKE.
Щоб автоматично встановити алгоритм, який може використовуватися як цим пристроєм, так і пристроєм зв’язку, виберіть [Auto].
Щоб указати конкретний алгоритм, виберіть [Manual Settings] та налаштуйте параметри [Authentication], [Encryption] та [DH Group].
[Authentication]: Виберіть алгоритм гешування.
[Encryption]: Виберіть алгоритм шифрування.
[DH Group]: Виберіть групу Діффі-Гелмана, яка використовується для визначення стійкості ключа.
|
Коли для параметра [IKE Mode] установлюється значення [Main], а для параметра [Authentication Method] — значення [Pre-Shared Key Method]
Якщо в налаштуваннях селектора вказати кілька адрес у полі [Remote Address Settings], під час створення кількох політик діятимуть такі обмеження:
Для політик із кількома вказаними адресами для всіх спільних ключів потрібно встановити однаковий рядок символів
Політикам із кількома вказаними адресами не можна призначити вищий пріоритет, ніж політикам з однією вказаною адресою.
|
3
Натисніть [OK].
Знову відобразиться екран [Register Policy].
13
Налаштуйте параметри мережі IPSec.
1
Натисніть [IPSec Network Settings].
Відобразиться екран [IPSec Network].
2
Налаштуйте параметри мережі IPSec.
[Validity]
Зазначте термін дії IPSec SA, що служитиме в якості каналу передавання даних за часом чи розміром або за обома цими показниками.
Якщо ви встановите прапорець [Time], введіть термін дії у хвилинах.
Якщо ви встановите прапорець [Size], введіть термін дії в мегабайтах.
Якщо встановлено обидва прапорці, діятиме те обмеження, яке буде досягнуто першим.
[PFS]
Встановіть прапорець, щоб налаштувати PFS для ключа сеансу.
[Authentication/Encryption Algorithm]
Встановіть алгоритм автентифікації та шифрування для фази 2 IKE.
Щоб автоматично встановити алгоритм автентифікації та шифрування ESP, виберіть [Auto].
Щоб указати конкретний метод автентифікації, виберіть [Manual Settings] і виберіть один із наведених нижче методів автентифікації.
[ESP]:
Виконуються як автентифікація, так і шифрування.
Виберіть алгоритм у меню [ESP Authentication] та [ESP Encryption]. Якщо ви не бажаєте встановлювати алгоритм, виберіть [NULL].
Виконуються як автентифікація, так і шифрування.
Виберіть алгоритм у меню [ESP Authentication] та [ESP Encryption]. Якщо ви не бажаєте встановлювати алгоритм, виберіть [NULL].
[ESP (AES-GCM)]:
Виконуються як автентифікація, так і шифрування.
Як алгоритм використовується AES-GCM.
Виконуються як автентифікація, так і шифрування.
Як алгоритм використовується AES-GCM.
[AH (SHA1)]:
Автентифікацію виконано, але дані не зашифровано.
Як алгоритм використовується SHA1.
Автентифікацію виконано, але дані не зашифровано.
Як алгоритм використовується SHA1.
[Connection Mode]
Апарат підтримує лише транспортний режим.
3
Натисніть [OK].
Знову відобразиться екран [Register Policy].
14
Натисніть [OK].
Створена політика додається на екран [IPSec Policy List].
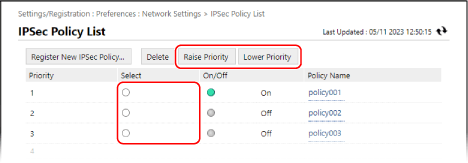
У разі реєстрації кількох політик
Виберіть політику та натисніть [Raise Priority] або [Lower Priority], щоб змінити порядок пріоритності. Політики вищого рівня мають пріоритет під час застосування до зв’язку IPSec.
15
Натисніть [Apply Setting Changes] [OK].
[OK].Налаштування будуть застосовані.
16
Вийдіть з Remote UI (Інтерфейс віддаленого користувача).
ПРИМІТКА
Редагування зареєстрованих політик
Щоб змінити зареєстровані дані, на сторінці [IPSec Policy List] натисніть на назву політики, яку потрібно редагувати.