Έλεγχος ταυτότητας χρηστών και διαχείριση ομάδων
Η διαχείριση των χρηστών που χρησιμοποιούν τη συσκευή και ο έλεγχος ταυτότητας για τη χρήση της μπορούν να αποτρέψουν τον χειρισμό από τρίτα μέρη και τη μη εξουσιοδοτημένη πρόσβαση.
Η Πιστοποίηση Χρήστη, μια εφαρμογή επαλήθευσης ταυτότητας (υπηρεσία σύνδεσης), αποτελεί την κύρια μέθοδο διαχείρισης των χρηστών. Η Πιστοποίηση Χρήστη πραγματοποιεί την ταυτοποίηση των χρηστών μέσω του ονόματος χρήστη και του συνθηματικού που έχουν καταχωρηθεί για κάθε χρήστη.
Μπορείτε να χρησιμοποιήσετε την πιστοποίηση χρήστη για να περιορίσετε τη χρήση της συσκευής και να βελτιστοποιήσετε τις ρυθμίσεις για μεμονωμένους χρήστες.
Για την πιστοποίηση ενός χρήστη, καθορίστε πρώτα το σύστημα πιστοποίησης και, στη συνέχεια, διαμορφώστε τις απαραίτητες ρυθμίσεις, λαμβάνοντας υπόψη τη μέθοδο σύνδεσης, τον ρόλο που θα ανατεθεί στον χρήστη και τις λειτουργίες που θα χρησιμοποιηθούν.
ΣΗΜΑΝΤΙΚΟ
Για να περιορίσετε τη μέθοδο πιστοποίησης στην «Πιστοποίηση χρήστη» (και να μην χρησιμοποιείται το αναγνωριστικό του διαχειριστή συστήματος για την πιστοποίηση) στις ακόλουθες περιπτώσεις, ορίστε την [Απαγόρευση Πιστοπ. με Χρήση Κωδ. Τμήματος και PIN] σε [On]. [Απαγόρευση Πιστοπ. με Χρήση Κωδ. Τμήματος και PIN]
Όταν χρησιμοποιείτε τη συσκευή από υπολογιστή μέσω προγράμματος οδήγησης
Κατά την πρόσβαση στη συσκευή μέσω του λογισμικού διαχείρισης συσκευών
Συστήματα ελέγχου ταυτότητας
Μπορείτε να χρησιμοποιήσετε τα ακόλουθα δύο συστήματα ελέγχου ταυτότητας:
Τοπική συσκευή (αυτή η συσκευή)
Η διαχείριση των πληροφοριών χρήστη πραγματοποιείται στη βάση δεδομένων της συσκευής. Η διαδικασία ονομάζεται πιστοποίηση στην τοπική συσκευή.
Τα στοιχεία χρήστη μπορούν να καταχωρηθούν για έναν χρήστη κάθε φορά ή μπορούν να αποθηκευτούν σε αρχείο και να εισαχθούν στη συσκευή για την ταυτόχρονη καταχώριση πολλών χρηστών.
Τα στοιχεία χρήστη μπορούν να καταχωρηθούν για έναν χρήστη κάθε φορά ή μπορούν να αποθηκευτούν σε αρχείο και να εισαχθούν στη συσκευή για την ταυτόχρονη καταχώριση πολλών χρηστών.
Μπορείτε να καταχωρίσετε στοιχεία για έως και 5.001 χρήστες.
Όταν χρησιμοποιείτε αποκλειστικά πιστοποίηση στην τοπική συσκευή, μπορείτε να διαχειρίζεστε τους χρήστες σε ομάδες, χρησιμοποιώντας παράλληλα τη Διαχείριση μέσω κωδικών τμημάτων.
Όταν χρησιμοποιείτε αποκλειστικά πιστοποίηση στην τοπική συσκευή, μπορείτε να διαχειρίζεστε τους χρήστες σε ομάδες, χρησιμοποιώντας παράλληλα τη Διαχείριση μέσω κωδικών τμημάτων.
Εξωτερικός διακομιστής πιστοποίησης
Ως εξωτερικός διακομιστής πιστοποίησης μπορεί να χρησιμοποιηθεί ένας από τους παρακάτω τύπους διακομιστών:
Windows Server με εγκατεστημένο το Active Directory
Διακομιστής cloud με χρήση του Microsoft Entra ID
Διακομιστής LDAP
Μπορείτε να διαχειριστείτε τους χρήστες χρησιμοποιώντας τα στοιχεία χρήστη που έχουν καταχωρηθεί στον διακομιστή. Πρόκειται για την περίπτωση πιστοποίησης με εξωτερικό διακομιστή.
* Για λεπτομέρειες σχετικά με το συμβατό Active Directory, τους διακομιστές LDAP και το Microsoft Entra ID, ανατρέξτε στις προδιαγραφές των λειτουργιών πιστοποίησης. Λειτουργίες πιστοποίησης
Σύνδεση στη συσκευή
Οι χρήστες που έχουν εγγραφεί στην τοπική συσκευή μπορούν να χρησιμοποιήσουν τις παρακάτω μεθόδους σύνδεσης. Οι χρήστες που έχουν εγγραφεί σε έναν εξωτερικό διακομιστή πιστοποίησης μπορούν να χρησιμοποιούν την πιστοποίηση μέσω πληκτρολογίου. Η συσκευή υποστηρίζει την πιστοποίηση δύο παραγόντων για τη σύνδεση στο Remote UI (Απομακρυσμένο περιβάλλον εργασίας).
* Η σύνδεση στο δίκτυο μέσω του λογισμικού διαχείρισης συσκευών δεν υποστηρίζει την πιστοποίηση δύο παραγόντων.
Πιστοποίηση μέσω πληκτρολογίου
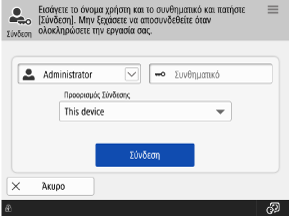
Αυτή η μέθοδος σύνδεσης μπορεί να χρησιμοποιηθεί ανεξάρτητα από το σύστημα πιστοποίησης.
Οι χρήστες συνδέονται εισάγοντας το όνομα χρήστη και το συνθηματικό από το πληκτρολόγιο που εμφανίζεται στον πίνακα ελέγχου. Εάν το όνομα χρήστη και το συνθηματικό αποτελούνται αποκλειστικά από αριθμούς, μπορείτε να διαμορφώσετε τις ρυθμίσεις ώστε να επιτρέπεται η σύνδεση χρησιμοποιώντας μόνο τα αριθμητικά πλήκτρα.
Οι χρήστες συνδέονται εισάγοντας το όνομα χρήστη και το συνθηματικό από το πληκτρολόγιο που εμφανίζεται στον πίνακα ελέγχου. Εάν το όνομα χρήστη και το συνθηματικό αποτελούνται αποκλειστικά από αριθμούς, μπορείτε να διαμορφώσετε τις ρυθμίσεις ώστε να επιτρέπεται η σύνδεση χρησιμοποιώντας μόνο τα αριθμητικά πλήκτρα.
ΣΗΜΕΙΩΣΗ
Σύνδεση στο Remote UI (Απομακρυσμένο περιβάλλον εργασίας)
Σε έναν υπολογιστή μπορείτε να χρησιμοποιήσετε ένα πρόγραμμα περιήγησης στο web για να συνδεθείτε στο Remote UI (Απομακρυσμένο περιβάλλον εργασίας).
Ρόλοι
Η πιστοποίηση χρήστη μπορεί να χρησιμοποιηθεί για τη διαμόρφωση δικαιωμάτων (ρόλων) για κάθε χρήστη, ώστε να ελέγχονται οι λειτουργίες που μπορεί να εκτελέσει.
Ρόλοι με δυνατότητα διαμόρφωσης
Με την ανάθεση ρόλων στους χρήστες ανάλογα με τις αρμοδιότητές τους, είναι δυνατή η κοινή χρήση των διαφόρων εργασιών διαχείρισης της συσκευής.
|
Γενικός χρήστης
|
Αυτός είναι ένας γενικός χρήστης.
|
|
DeviceAdmin
|
Εκτός από τις λειτουργίες ενός γενικού χρήστη, ο διαχειριστής συσκευής (DeviceAdmin) μπορεί να διαμορφώσει τις ρυθμίσεις εκτύπωσης, σάρωσης, φαξ, αντιγραφής και άλλες βασικές ρυθμίσεις, καθώς και να αλλάξει τις ρυθμίσεις των πληροφοριών συσκευής.
|
|
NetworkAdmin
|
Εκτός από τις λειτουργίες ενός γενικού χρήστη, ένας διαχειριστής δικτύου (NetworkAdmin) μπορεί να τροποποιεί τις ρυθμίσεις δικτύου.
|
|
Διαχειριστής
|
Ένας διαχειριστής (Administrator) μπορεί να εκτελεί όλες τις λειτουργίες της συσκευής.
|
* Για λεπτομέρειες σχετικά με τις ρυθμίσεις που μπορούν να τροποποιηθούν από τους διαχειριστές DeviceAdmin και NetworkAdmin, ανατρέξτε στα εξής:
Χρήση των χαρακτηριστικών του Active Directory/διακομιστή LDAP/Microsoft Entra ID
Όταν χρησιμοποιείται πιστοποίηση μέσω εξωτερικού διακομιστή, μπορείτε να καθορίσετε τους ρόλους σύμφωνα με τα χαρακτηριστικά του διακομιστή. Μπορείτε να χρησιμοποιήσετε ως όνομα ρόλου τη συμβολοσειρά που έχει καταχωριστεί στα χαρακτηριστικά, καθώς και να ορίσετε συνθήκες και να εκχωρήσετε συγκεκριμένους ρόλους όταν αυτές πληρούνται.
Χρήση του ACCESS MANAGEMENT SYSTEM για τον καθορισμό ρόλων
Σε περιβάλλοντα όπου μπορεί να χρησιμοποιηθεί το ACCESS MANAGEMENT SYSTEM, μπορείτε να εκχωρήσετε λειτουργίες που είναι διαθέσιμες για κάθε ρόλο, καθώς και να δημιουργήσετε νέους ρόλους.
Λειτουργίες που διατίθενται με πιστοποίηση χρήστη
Μπορείτε να χρησιμοποιήσετε τις ακόλουθες λειτουργίες και ρυθμίσεις κατά την πιστοποίηση χρήστη, ώστε να επιτρέπεται στους χρήστες να χειρίζονται αποτελεσματικά τη συσκευή.
Βελτιστοποίηση των ρυθμίσεων χρήστη (εξατομίκευση)
Από προεπιλογή, η λειτουργία εξατομίκευσης είναι ενεργοποιημένη όταν χρησιμοποιείται πιστοποίηση χρήστη. Αυτή η λειτουργία αποθηκεύει τις διάφορες ρυθμίσεις της συσκευής που έχει προσαρμόσει ο χρήστης και τις εφαρμόζει κάθε φορά που αυτός ο χρήστης συνδέεται. Αυτό επιτρέπει την αποτελεσματική λειτουργία της συσκευής, χωρίς ο χρήστης να χρειάζεται να αλλάζει τις ίδιες ρυθμίσεις ή λειτουργίες κάθε φορά. Χρήση της λειτουργίας εξατομίκευσης
Διαχείριση χρηστών ως ομάδας (Διαχείριση μέσω κωδικών τμημάτων)
Χρησιμοποιήστε τη Διαχείριση μέσω κωδικών τμημάτων για να διαχειριστείτε συλλογικά τους χρήστες που αποτελούν μέρος μιας ομάδας στην τοπική συσκευή (Ταυτότητα τμήματος), όπως ένα τμήμα της εταιρείας.
Χρησιμοποιώντας τη Διαχείριση μέσω κωδικών τμημάτων, μπορείτε να παρακολουθείτε τη χρήση της συσκευής και να περιορίζετε τον αριθμό των σελίδων που μπορούν να εκτυπωθούν για κάθε Κωδικό τμήματος, ενώ μπορείτε επίσης να απαιτείτε από τους χρήστες να εισάγουν PIN για την εκτέλεση συγκεκριμένων λειτουργιών. Αυτό είναι χρήσιμο για την προσαρμογή λειτουργιών της συσκευής, καθώς και για τη βελτίωση της ευαισθητοποίησης ως προς το κόστος και της ασφάλειας.
Μπορείτε, επίσης, να καταχωρίσετε έναν κοινό χρήστη για κάθε Κωδικό τμήματος και να επιτρέψετε λειτουργίες στις οποίες πολλαπλοί χρήστες μπορούν να χρησιμοποιούν αυτόν τον κοινό χρήστη.
Για να χρησιμοποιήσετε τη Διαχείριση μέσω κωδικών τμημάτων, πρέπει να διαμορφώσετε τις ρυθμίσεις πληροφοριών του υπεύθυνου συστήματος, να καταχωρίσετε και να καθορίσετε τον Κωδικό τμήματος και, στη συνέχεια, να ενεργοποιήσετε τη Διαχείριση μέσω κωδικών τμημάτων.
* Για να κάνετε κοινή χρήση μιας λίστας διευθύνσεων μεταξύ πολλαπλών χρηστών, χρησιμοποιήστε μια ομάδα χρηστών αντί της Διαχείρισης μέσω κωδικών τμημάτων. Κοινή χρήση προορισμών σε μια ομάδα (ομάδα χρηστών)
Χρήση προσωπικών φακέλων
Ο Προσωπικός φάκελος είναι ένας φάκελος που μπορεί να χρησιμοποιηθεί από συνδεδεμένο χρήστη. Κοινόχρηστοι φάκελοι και φάκελοι στον διακομιστή αρχείων μπορούν να οριστούν ως Προσωπικοί φάκελοι.
Οι προδιαγραφές μεθόδου των προσωπικών φακέλων επιλέγονται εκ των προτέρων από τον διαχειριστή. Με βάση τις προδιαγραφές αυτής της μεθόδου, κάθε χρήστης χρησιμοποιεί τον προσωπικό του φάκελο.
Οι προδιαγραφές μεθόδου των προσωπικών φακέλων επιλέγονται εκ των προτέρων από τον διαχειριστή. Με βάση τις προδιαγραφές αυτής της μεθόδου, κάθε χρήστης χρησιμοποιεί τον προσωπικό του φάκελο.