Az IPSec használata
Az IP Security Protocol (IPSec) használatával megakadályozhatja az IP-hálózaton keresztül küldött és fogadott IP-csomagok lehallgatását és módosítását. Ezzel a protokollal IP protokoll szintű titkosítást végezhet anélkül, hogy egy alkalmazásra vagy a hálózati konfigurációra kellene támaszkodnia.
Az IPSec alkalmazási feltételei és támogatott módjai
Az IPSec hatálya alá nem tartozó csomagok
Visszacsatolási, csoportos küldési és szórási címeket meghatározó csomagok
Az 500-as UDP-portról küldött IKE-csomagok
ICMPv6 szomszédmegszólítási és szomszédhirdetési csomagok
A kulcscsere-protokoll működési módjai (IKE-módok)
A készülék a következő IKE-módokat támogatja: a csomagok titkosítására szolgáló fő módot és a titkosítást nem használó agresszív módot.
Az IPSec kommunikációs mód
A készülék csak a szállítási módot támogatja kommunikációs módként, amely csak az IP-fejlécen kívüli részt titkosítja. A teljes IP-csomagot támogató csatorna mód nem támogatott.
Megfelelés a FIPS 140 szabványnak
IPSec kommunikáció során, az [FIPS 140 titkosítási módszer kialakítása] beállítástól függetlenül mindig egy FIPS 140 hitelesítéssel rendelkező titkosító modult használ a rendszer. [FIPS 140 titkosítási módszer kialakítása]
Annak érdekében, hogy az IPSec-kommunikáció megfeleljen a FIPS 140 szabványnak, az IPSec-kommunikációhoz használt DH- és RSA-kulcsok kulcshosszát 2048 bitre vagy annál hosszabbra kell beállítani abban a hálózati környezetben, amelyhez a készülék tartozik.
*A kulcs hosszát csak a készülék DH-kulcsához adhatja meg. A készüléken nincs beállítás az RSA-kulcshoz, ezért ezt figyelembe kell venni a környezet kiépítésekor.
Az IPSec IP-cím-szűréssel való használata
Csomagok küldésekor a rendszer először az IP-cím-szűrő beállításait alkalmazza. Tűzfal beállítása
Csomagok érkezésekor először az IPSec-beállítások érvényesülnek.
Az IPSec-házirend konfigurálása
Ahhoz, hogy IPSec-kommunikációt folytathasson a készüléken, létre kell hoznia egy olyan IPSec-házirendet, amely tartalmazza az a hitelesítéshez és a titkosításhoz alkalmazható tartományt és algoritmusokat. A házirend elsősorban a következő elemekből áll:
Választó
Adja meg, hogy mely IP-csomagokra szeretne IPSec-kommunikációt alkalmazni. A készülék és az azzal kommunikáló eszközök IP-címének megadása mellett az eszközök portszámát is megadhatja.
A kulcscsereprotokoll üzemmódja (IKE-mód)
A kulcscsereprotokoll az Internet Key Exchange 1. verzióját támogatja (IKEv1). A hitelesítés módjaként előre megosztott kulcsos módot vagy digitális aláírást használó módot választhat.
Előre megosztott kulcsos mód
Ez a hitelesítési mód egy közös kulcsszót, egy úgynevezett megosztott kulcsot használ a készülék és a többi eszköz közötti kommunikációhoz.
Ez a hitelesítési mód egy közös kulcsszót, egy úgynevezett megosztott kulcsot használ a készülék és a többi eszköz közötti kommunikációhoz.
Digitális aláírás mód
A készülék és a többi eszköz egymás digitális aláírásainak kölcsönös ellenőrzésével hitelesíti egymást.
A készülék és a többi eszköz egymás digitális aláírásainak kölcsönös ellenőrzésével hitelesíti egymást.
*Az SNTP használatának engedélyezéséhez konfigurálnia kell a beállításokat.
ESP/AH
Konfigurálja az IPSec-kommunikációhoz használandó ESP- vagy AH-protokollok beállításait. A még nagyobb biztonság érdekében használjon a Perfect Forward Secrecy (PFS) titkosítást.
Az IPSec konfigurálása
Engedélyezze az IPSec használatát, majd hozzon létre és regisztráljon egy IPSec-házirendet. Ha több házirendet hoz létre, meg kell adnia az alkalmazásuk sorrendjét. Legfeljebb 10 házirendet hozhat létre.
Ez a rész azt mutatja be, hogyan konfigurálhatók a beállítások számítógépről a Távoli felhasználói felület használatával.
A vezérlőpulton válassza ki a [ Beáll./Bejegyzés] elemet a [Főmenü] képernyőjén vagy egy másik képernyőn, majd válassza ki a [Beállítások] elemet a beállítások konfigurálásához. [IPSec beállítás]
A műveletek elvégzéséhez rendszergazdai vagy NetworkAdmin jogosultság szükséges.
A vezérlőpulton válassza ki a [
Beáll./Bejegyzés] elemet a [Főmenü] képernyőjén vagy egy másik képernyőn, majd válassza ki a [Beállítások] elemet a beállítások konfigurálásához. [IPSec beállítás]A műveletek elvégzéséhez rendszergazdai vagy NetworkAdmin jogosultság szükséges.
Szükséges előkészületek
Csatlakoztassa a készülék közvetlenül a számítógéphez a készülék virtuális magánhálózatával (VPN) megegyező hálózaton. Ellenőrizze a működési feltételeket, és végezze el előre a beállításokat a számítógépen. IPSec
Készítse elő a következőket az IKE hitelesítési módnak megfelelően:
Az előre megosztott kulcsos mód használata esetén engedélyezze a TLS-t a Távoli felhasználói felülettel való kommunikációhoz. TLS használata
A Digitális aláírás módszerének használata esetén készítse elő a használandó kulcsot és tanúsítványt, és konfigurálja a beállításokat az SNTP használatának engedélyezéséhez.
PFS használatakor ellenőrizze, hogy a PFS engedélyezve van-e a kommunikációs eszközön.
1
Jelentkezzen be rendszergazdaként a Távoli felhasználói felületre. A Távoli felhasználói felület indítása
2
A Távoli felhasználói felület Portál oldalán kattintson a [Beállítás/Bejegyzés] elemre. Távoli felhasználói felület portáloldala
3
Kattintson a [Hálózati beállítások] lehetőségre.
Megjelenik a hálózati beállítások képernyője.
4
Kattintson a [IPSec beállítás] lehetőségre.
Megjelenik a [IPSec beállítás] képernyő.
5
Jelölje be a [IPSec használata] jelölőnégyzetet.
Ha csak a házirendnek megfelelő csomagokat szeretne fogadni, válassza az [Elvet] lehetőséget a [Házirendnek nem megfelelő csomagok vétele] részen.
6
Kattintson a [OK] lehetőségre.
Újra megjelenik a hálózati beállítások képernyője.
7
Kattintson a [IPSec házirend lista] lehetőségre.
Megjelenik a [IPSec házirend lista] képernyő.
8
Kattintson a [Új IPSec-házirend bejegyzése] lehetőségre.
Megjelenik a [Házirend bejegyzése] képernyő.
9
Adja meg a házirend nevét, és válassza a [Be] elemet a [Házirend Be/Ki] részben.
A házirend neveként adjon meg egy, a házirend azonosítására szolgáló nevet alfanumerikus karakterek használatával.
10
Szükség szerint korlátozza az AES-kulcs hosszát.
Az AES-kulcs hosszának 256 bitre korlátozásához – ha például meg szeretne felelni a CC hitelesítési szabványoknak – jelölje be a [Csak 256-bites AES kulcshossz] jelölőnégyzetet.
*A Canon többfunkciós készülékei kétféle kulcshosszt támogatnak az AES titkosítási módszerhez: 128 bitest és 256 bitest.
11
Állítsa be a választót.
1
Kattintson a [Választó beállítások] lehetőségre.
Megjelenik a [Választó] képernyő.
2
Állítsa be a választót.
[Helyi cím beállításai] és [Távoli cím beállításai]
Állítsa be azt az IP-címet, amelyre az IPSec kommunikációt alkalmazni szeretné. A [Helyi cím beállításai] mezőben adja meg a készülék IP-címét, a [Távoli cím beállításai] mezőben pedig a vele kommunikáló eszköz IP-címét.
[Minden IP cím]
Akkor válassza ezt, ha minden IP-csomagra alkalmazza az IPSec protokollt.
[IPv4 cím] vagy [Minden IPv4 cím]
Válassza ezt az opciót, ha IPSec-kommunikációt szeretne alkalmazni az IPv4-cím használatával küldött és fogadott IP-csomagokra.
[IPv6 cím] vagy [Minden IPv6 cím]
Válassza ezt az opciót, ha IPSec-kommunikációt szeretne alkalmazni az IPv6-cím használatával küldött és fogadott IP-csomagokra.
[IPv4 kézi beállítás]
Válassza ezt olyan IPv4-cím megadásához, amelyre az IPSec-kommunikációt szeretné alkalmazni. Az alábbi módszerek valamelyikével adja meg azt az IPv4-címet, amelyre a beállításokat alkalmazni szeretné.
Egyetlen IPv4-cím megadásakor:
Válassza a [Egyetlen cím] lehetőséget, és adja meg az IPv4-címet az [Első cím] mezőben.
Válassza a [Egyetlen cím] lehetőséget, és adja meg az IPv4-címet az [Első cím] mezőben.
IPv4-címtartomány megadásakor:
Válassza a [Címtartomány] lehetőséget, és adja meg az IPv4-címeket az [Első cím] és az [Utolsó cím] mezőkben.
Válassza a [Címtartomány] lehetőséget, és adja meg az IPv4-címeket az [Első cím] és az [Utolsó cím] mezőkben.
IPv4-címtartomány alhálózati maszk használatával történő megadásakor:
Válassza az [Alhálózat beállítás] lehetőséget, adja meg az IPv4-címet az [Első cím] mezőben, majd az alhálózati maszkot az [Alhálózat beállítás] mezőben.
Válassza az [Alhálózat beállítás] lehetőséget, adja meg az IPv4-címet az [Első cím] mezőben, majd az alhálózati maszkot az [Alhálózat beállítás] mezőben.
[IPv6 kézi beállítás]
Válassza ezt olyan IPv6-cím megadásához, amelyre az IPSec-kommunikációt alkalmazni szeretné. Az alábbi módszerek bármelyikével adja meg azt az IPv6-címet, amelyre a beállításokat alkalmazni szeretné.
Egyetlen IPv6-cím megadásakor:
Válassza az [Egyetlen cím] lehetőséget, és adja meg az IPv6-címet az [Első cím] mezőben.
Válassza az [Egyetlen cím] lehetőséget, és adja meg az IPv6-címet az [Első cím] mezőben.
IPv6-címtartomány megadásakor:
Válassza a [Címtartomány] lehetőséget, és adja meg az IPv6-címeket az [Első cím] és az [Utolsó cím] mezőkben.
Válassza a [Címtartomány] lehetőséget, és adja meg az IPv6-címeket az [Első cím] és az [Utolsó cím] mezőkben.
IPv6-címtartomány előtaggal történő megadásakor:
Válassza az [Előtag cím] lehetőséget, adja meg az IPv6-címet az [Első cím] mezőben, majd az előtag hosszát az [Előtag hossz] mezőben.
Válassza az [Előtag cím] lehetőséget, adja meg az IPv6-címet az [Első cím] mezőben, majd az előtag hosszát az [Előtag hossz] mezőben.
[Port beállításai]
Állítsa be azokat a portokat, amelyekre az IPSec-kommunikációt alkalmazni kívánja.
[Megadás port számával]
Válassza ezt a lehetőséget, ha portszámokat szeretne használni az IPSec-kommunikáció hatálya alá tartozó portok megadásakor. A [Helyi port] mezőben adja meg a készülék portszámát, a [Távoli port] mezőben pedig a kommunikációs partner portszámát.
Ha minden portszámra IPSec protokollt szeretne alkalmazni, válassza a [Minden port] lehetőséget.
Ha egy bizonyos portszámra IPSec-kommunikációt kíván alkalmazni, nyomja meg az [Egyetlen port] gombot, és írja be a portszámot.
[Megadás szolgáltatásnévvel]
Válassza ezt a lehetőséget, ha szolgáltatásneveket szeretne használni az IPSec-kommunikáció hatálya alá tartozó portok meghatározásakor. Jelölje be azoknak a szolgáltatásoknak a jelölőnégyzeteit, amelyekre alkalmazni szeretné az IPSec-kommunikációt.
3
Kattintson a [OK] lehetőségre.
Megjelenik a [Házirend bejegyzése] képernyő.
12
Konfigurálja az IKE-beállításokat.
1
Kattintson a [IKE beállítás] lehetőségre.
Megjelenik a [IKE] képernyő.
2
Konfigurálja az IKE-beállításokat.
[IKE mód]
Válassza ki a kulcscsere-protokoll működési módját. Ha a [Fő] mód van kiválasztva, a biztonság fokozódik, mivel maga az IKE-munkamenet titkosított, de a kommunikáció lassabb, mint az [Agresszív] mód esetében, amely nem végez titkosítást.
[Érvényesség]
Adja meg percekben, hogy a készülék mennyi ideig használja az IKE SA-t (ISAKMP SA) vezérlőkommunikációs útvonalként.
[Hitelesítési mód]
Válassza ki a készülék hitelesítési módját.
Ha az [Előmegsztott kulcs mód] lehetőséget választja, kattintson a [Megosztott kulcs beállításai]  gombra, adja meg a megosztott kulcsként használni kívánt karakterláncot alfanumerikus karakterekkel , majd kattintson az [OK] gombra.
Ha a [Digitális aláírás mód] lehetőséget választja, kattintson a [Kulcs és tanúsítvány] elemre , majd a használni kívánt kulcsnál és tanúsítványnál kattintson a [Használja] lehetőségre.
, majd a használni kívánt kulcsnál és tanúsítványnál kattintson a [Használja] lehetőségre.[Hitelesítési/Titkosítási algoritmus]
Konfigurálja az IKE 1. fázisának hitelesítési és titkosítási algoritmusát.
Ha olyan algoritmust szeretne automatikusan beállítani, amelyet ez a gép és a kommunikációs eszköz egyaránt képes használni, válassza az [Autom.] lehetőséget.
Egy adott algoritmus megadásához válassza a [Kézi beállítás] lehetőséget, és konfigurálja a [Hitelesítés], [Titkosítás] és [DH csoport] beállításokat.
[Hitelesítés]: Válasszon tördelő algoritmust.
[Titkosítás]: Válasszon titkosítási algoritmust.
[DH csoport]: Válassza ki a kulcserősség meghatározásához használt Diffie–Hellman-csoportot.
|
Ha a [IKE mód] beállítása [Fő], a [Hitelesítési mód] beállítása pedig [Előmegsztott kulcs mód]
Ha a szelektorbeállítások [Távoli cím beállításai] részében egynél több címet ad meg, a következő korlátozások érvényesek több házirend létrehozásakor:
Az egynél több címet tartalmazó házirendek esetében minden megosztott kulcsot ugyanarra a karakterláncra kell beállítani.
Az egynél több címet tartalmazó házirendek nem állíthatók magasabb prioritásúra, mint az egyetlen címet tartalmazó házirendek.
|
3
Kattintson a [OK] lehetőségre.
Ekkor ismét megjelenik a [Házirend bejegyzése] képernyő.
13
Konfigurálja az IPsec-hálózati beállításokat.
1
Kattintson a [IPSec hálózati beállítás] lehetőségre.
Megjelenik a [IPSec hálózat] képernyő.
2
Konfigurálja az IPsec-hálózati beállításokat.
[Érvényesség]
Adja meg idő, méret vagy mindkettő szerint, hogy a készülék mennyi ideig használja az IPSec SA-t adatkommunikációs útvonalként.
Ha bejelöli az [Idő] jelölőnégyzetet, adja meg az érvényes időszakot percben.
Ha bejelöli a [Méret] jelölőnégyzetet, adja meg az érvényességi időtartamot megabájtban.
Ha mindkettőt kijelöli, a rendszer azt az elemet alkalmazza, amelynek a megadott értéke hamarabb teljesül.
[PFS]
Ezt a jelölőnégyzetet kiválasztva munkamenetkulcsként konfigurálhatja a PFS-t.
[Hitelesítési/Titkosítási algoritmus]
Állítsa be az IKE 2. fázisának hitelesítési és titkosítási algoritmusát.
Az ESP hitelesítési és titkosítási algoritmus automatikus beállításához válassza az [Autom.] lehetőséget.
Egy adott hitelesítési mód megadásához válassza a [Kézi beállítás] lehetőséget, majd válasszon az alábbi hitelesítési módok közül.
[ESP]:
A hitelesítés és a titkosítás egyaránt végrehajtásra kerül.
Válassza ki az algoritmust az [ESP hitelesítés] és [ESP titkosítás] részben. Ha nem szeretné beállítani az algoritmust, válassza a [NULL] lehetőséget.
A hitelesítés és a titkosítás egyaránt végrehajtásra kerül.
Válassza ki az algoritmust az [ESP hitelesítés] és [ESP titkosítás] részben. Ha nem szeretné beállítani az algoritmust, válassza a [NULL] lehetőséget.
[ESP (AES-GCM)]:
A hitelesítés és a titkosítás egyaránt megtörténik.
Algoritmusként AES-GCM-et használunk.
A hitelesítés és a titkosítás egyaránt megtörténik.
Algoritmusként AES-GCM-et használunk.
[AH (SHA1)]:
Hitelesítés történik, de az adatok nincsenek titkosítva.
Az SHA1-algoritmust használja.
Hitelesítés történik, de az adatok nincsenek titkosítva.
Az SHA1-algoritmust használja.
[Csatlakozási mód]
A készülék csak a szállítási módot támogatja.
3
Kattintson a [OK] lehetőségre.
Ekkor ismét megjelenik a [Házirend bejegyzése] képernyő.
14
Kattintson a [OK] lehetőségre.
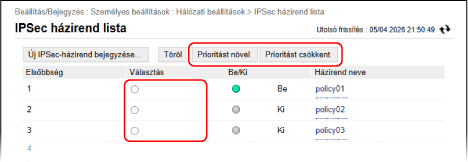
A létrehozott házirend hozzáadásra kerül az [IPSec házirend lista] képernyőjéhez.
Több házirend regisztrálása esetén
Válasszon ki egy házirendet, és kattintson a [Prioritást növel] vagy a [Prioritást csökkent] gombra a prioritás sorrendjének módosításához. A magasabb prioritású házirendek elsőbbséget élveznek az IPSec-kommunikációra való alkalmazáskor.
15
Kattintson a [Módosítások alkalmazása] [OK] gombra.
[OK] gombra.A beállítások ezzel érvénybe léptek.
16
Jelentkezzen ki a Távoli felhasználói felületről.
MEGJEGYZÉS
A regisztrált házirendek szerkesztése
A regisztrált adatok szerkesztéséhez kattintson a szerkeszteni kívánt házirend nevére az [IPSec házirend lista] képernyőn.