Autentisere brukere og administrere grupper
Ved å administrere brukerne som benytter maskinen, og gjennomføre autentisering ved bruk kan du forhindre bruk av maskinen av tredjeparter og uautorisert tilgang.
Brukerautentisering, et autentiseringsprogram (påloggingstjeneste), er den primære metoden for å administrere brukere. Brukerautentisering autentiserer brukere ved hjelp av et brukernavn og passord som er registrert for hver enkelt bruker.
Du kan bruke brukerautentisering til å begrense bruken av maskinen og tilpasse innstillingene for hver enkelt bruker.
For å autentisere en bruker må du først bestemme hvilket autentiseringssystem som skal brukes, og deretter konfigurere de nødvendige innstillingene med tanke på påloggingsmetode, hvilken rolle brukeren skal tildeles, og hvilke funksjoner som skal brukes.
VIKTIG
For å begrense autentiseringsmetoden til Brukerautentisering (og ikke bruke systemansvarlig-ID til autentisering) i følgende situasjoner må du sette [Forby autentisering med avdelings-ID og PIN-kode] til [På]. [Forby autentisering med avdelings-ID og PIN-kode]
Når maskinen brukes fra en datamaskin via en driver
Når du bruker programvaren for enhetsadministrasjon til å få tilgang til maskinen
Autentiseringssystemer
Du kan bruke følgende to autentiseringssystemer:
Lokal enhet (denne maskinen)
Brukerinformasjon administreres i databasen på maskinen. Dette kalles lokal enhetsautentisering.
Brukeropplysninger kan registreres for én bruker om gangen, eller de kan lagres i en fil og importeres til maskinen for å registrere flere brukere samtidig.
Brukeropplysninger kan registreres for én bruker om gangen, eller de kan lagres i en fil og importeres til maskinen for å registrere flere brukere samtidig.
Du kan registrere brukeropplysninger for opptil 5001 brukere.
Når du kun bruker lokal enhetsautentisering, kan du administrere brukere i grupper samtidig som du bruker avdelings-ID-administrasjon.
Når du kun bruker lokal enhetsautentisering, kan du administrere brukere i grupper samtidig som du bruker avdelings-ID-administrasjon.
Ekstern autentiseringsserver
Følgende typer servere kan brukes som en ekstern autentiseringsserver:
Windows Server med Active Directory installert
Skybasert server ved bruk av Microsoft Entra ID
LDAP-server
Du kan administrere brukere ved hjelp av brukeropplysningene som er registrert på serveren. Dette kalles ekstern serverautentisering.
* For mer informasjon om kompatible Active Directory- og LDAP-servere samt Microsoft Entra ID kan du se spesifikasjonene for autentiseringsfunksjonene. Autentiseringsfunksjoner
Logge på maskinen
Brukere som er registrert på den lokale enheten kan bruke påloggingsmetodene nedenfor. Brukere som er registrert på en ekstern godkjenningsserver kan bruke tastaturgodkjenning. Maskinen støtter tofaktorautentisering for Fjernkontroll-pålogging.
* Nettverkspålogging via enhetsadministrasjonsprogramvaren støtter ikke tofaktorautentisering.
Tastaturgodkjenning
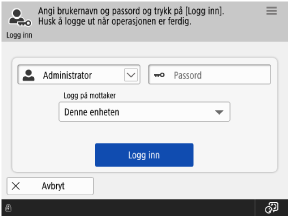
Denne påloggingsmetoden kan brukes uavhengig av hvilket autentiseringssystem som benyttes.
Brukere logger på ved å angi brukernavnet og passordet sitt via tastaturet som vises på kontrollpanelet. Hvis brukernavnet og passordet kun består av tall, kan du konfigurere innstillingene slik at du kan logge på ved å bruke kun talltastene.
Brukere logger på ved å angi brukernavnet og passordet sitt via tastaturet som vises på kontrollpanelet. Hvis brukernavnet og passordet kun består av tall, kan du konfigurere innstillingene slik at du kan logge på ved å bruke kun talltastene.
MERK
Logge på Fjernkontroll
Du kan bruke en nettleser på en datamaskin til å logge på Fjernkontroll.
Roller
Brukerautentisering kan brukes til å konfigurere rettigheter (roller) for hver bruker, slik at du kan styre hva de kan gjøre.
Konfigurerbare roller
Ved å tildele brukerne roller i henhold til ansvarsområdene deres, kan de ulike oppgavene som er knyttet til driften av maskinen, fordeles.
|
GenerellBruker
|
Dette er en generell bruker.
|
|
Enhetsadministrator
|
I tillegg til de vanlige brukerfunksjonene kan en enhetsadministrator konfigurere innstillinger for utskrift, skanning, faksing, kopiering og andre grunnleggende funksjoner samt endre innstillinger for enhetsinformasjon.
|
|
Nettverksadministrator
|
I tillegg til de vanlige brukerfunksjonene kan en nettverksadministrator endre nettverksinnstillingene.
|
|
Administrator
|
En administrator kan utføre alle operasjoner på maskinen.
|
*Mer informasjon om innstillingene som kan endres av en enhetsadministrator og nettverksadministrator, finner du her:
Bruke attributtene til Active Directory / LDAP-serveren / Microsoft Entra ID
Når du bruker ekstern serverautentisering, kan du fastsette rollene i henhold til serverattributtene. Du kan bruke tekststrengen som er knyttet til attributtene, som rollenavn, og du kan også angi betingelser og tildele bestemte roller når disse betingelsene er oppfylt.
Bruk av ACCESS MANAGEMENT SYSTEM til å spesifisere roller
I miljøer der ACCESS MANAGEMENT SYSTEM kan brukes, kan du tildele funksjoner til hver rolle og opprette nye roller.
Funksjoner tilgjengelige ved brukerautentisering
Du kan bruke følgende funksjoner og innstillinger under brukerautentiseringen for å gjøre det mulig for brukerne å betjene maskinen på en effektiv måte.
Optimalisering av brukerinnstillinger (tilpasning)
Som standard er personaliseringsfunksjonen aktivert når brukergodkjenning brukes. Denne funksjonen lagrer de ulike maskininnstillingene som brukeren har tilpasset, og bruker dem hver gang brukeren logger på. Dette muliggjør effektiv bruk av maskinen uten at brukeren trenger å endre de samme innstillingene eller utføre de samme handlingene hver gang. Bruke personaliseringsfunksjonen
Administrere brukere som en gruppe (avd.-ID-styring)
Bruk avd.-ID-styring til å administrere brukere som er registrert på den lokale enheten samlet i en gruppe (avd.-ID), for eksempel en bedriftsavdeling.
Ved å bruke avd.-ID-styring kan du overvåke bruken av maskinen og begrense antallet sider som kan skrives ut for hver avd.-ID, og du kan kreve at brukerne oppgir en PIN-kode for å utføre visse handlinger. Dette er nyttig for å tilpasse maskinens drift og for å øke kostnadsbevisstheten og sikkerheten.
Du kan også opprette en fellesbruker for hver avd.-ID og tillate at flere brukere kan benytte seg av denne fellesbrukeren.
For å kunne bruke avd.-ID-styring må du konfigurere innstillingene for systemadministratorinformasjon, registrere og angi avd.-ID-en og deretter aktivere avd.-ID-styring.
*Hvis du vil dele en adresseliste med flere brukere, bør du bruke en brukergruppe i stedet for avd.-ID-styring. Deling av destinasjoner i en gruppe (brukergruppe)
Bruk av personlige mapper
En personlig mappe er en mappe som kan brukes av en pålogget bruker. Delte mapper og mapper på filserveren kan angis som personlige mapper.
Metoden for å angi personlige mapper velges av administratoren på forhånd. Hver bruker kan bruke sin personlige mappe i henhold til denne spesifikasjonsmetoden.
Metoden for å angi personlige mapper velges av administratoren på forhånd. Hver bruker kan bruke sin personlige mappe i henhold til denne spesifikasjonsmetoden.