صفحه [Edit Basic Settings]
به عنوان سرپرست با اختیارات دسترسی سرپرست به Remote UI (واسطه کاربر از راه دور) وارد شوید، روی [Settings/Registration]  [User Management] [Authentication Management] [Basic Settings] [Edit...] کلیک کنید تا صفحه [Edit Basic Settings] نمایش داده شود.
از این صفحه برای فعال و غیرفعال کردن احراز هویت کاربر، مشخص کردن روش ورود و پیکربندی تنظیمات پایه برای احراز هویت کاربر استفاده کنید.
[User Management] [Authentication Management] [Basic Settings] [Edit...] کلیک کنید تا صفحه [Edit Basic Settings] نمایش داده شود.از این صفحه برای فعال و غیرفعال کردن احراز هویت کاربر، مشخص کردن روش ورود و پیکربندی تنظیمات پایه برای احراز هویت کاربر استفاده کنید.
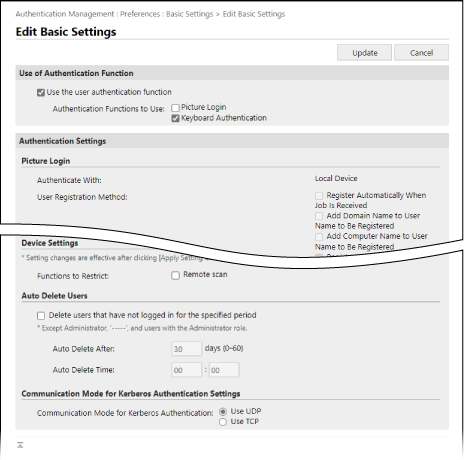
[Use of Authentication Function]
[Use the user authentication function]
برای استفاده از احراز هویت کاربر، این کادر علامتگذاری را انتخاب کنید.
[Authentication Functions to Use]
کادر تأیید روش ورود مورد نظر خود را انتخاب کنید.
پارامترها را در [Authentication Settings] مطابق با روش ورود انتخابشده پیکربندی کنید.
پارامترها را در [Authentication Settings] مطابق با روش ورود انتخابشده پیکربندی کنید.
[Authentication Settings]
هنگام استفاده از هر روش ورود و سایر عملکردهای احراز هویت، تنظیمات لازم را پیکربندی کنید.
[Keyboard Authentication]
اگر گزینه [Keyboard Authentication] را در [Authentication Functions to Use] انتخاب کردهاید، تنظیمات سیستم احراز هویت و صفحه ورود برای احراز هویت صفحهکلید را پیکربندی کنید.
[Authenticate With]
سیستم احراز هویت کاربر را انتخاب کنید.
برای استفاده از یک سرور احراز هویت خارجی، کادر [Server] را علامت بزنید و نوع سرور را انتخاب کنید.
* اگر گزینه [Microsoft Entra ID] را برای نوع سرور انتخاب کرده باشید، میتوانید اتصال به سرور را با فشار دادن [ ] در گوشه سمت راست بالای صفحه [Check Server Connection] بررسی کنید.
برای استفاده از یک سرور احراز هویت خارجی، کادر [Server] را علامت بزنید و نوع سرور را انتخاب کنید.
* اگر گزینه [Microsoft Entra ID] را برای نوع سرور انتخاب کرده باشید، میتوانید اتصال به سرور را با فشار دادن [
] در گوشه سمت راست بالای صفحه [Check Server Connection] بررسی کنید.[Number of Caches for Login Users]
تاریخچه ورود کاربر را در یک فهرست کشویی در صفحه ورود نمایش میدهد. برای عدم نمایش این تاریخچه، "0" را انتخاب کنید و برای نمایش تنها تاریخچه آخرین کاربری که وارد شده است، "1" را انتخاب کنید.
[Display Button on Settings Menu]
این گزینه را علامت بزنید تا کاربر بتواند رمز عبور را با [] در بالای سمت راست صفحه ورود تغییر دهد.
] در بالای سمت راست صفحه ورود تغییر دهد.[Use Numeric Keys for Authentication]
این گزینه را علامت بزنید تا هنگامی که نام کاربری و رمز عبور تنها شامل اعداد هستند، ورود با استفاده از کلیدهای عددی امکانپذیر شود.
[Restrict Password Reuse]
این گزینه را علامت بزنید تا از استفاده مجدد از رمزهای عبور قبلی (رمزهای ذخیرهشده در تاریخچه) جلوگیری شود و تعداد رمزهای عبوری را که میخواهید در تاریخچه ذخیره شوند، وارد کنید.
[Set Password Change Prohibition Period]
این گزینه را علامت بزنید تا دورهای را برای ممنوعیت تغییر رمز عبور تعیین کنید و تعداد روزهای دوره ممنوعیت را وارد نمایید.
* این تنظیم تنها زمانی قابل پیکربندی است که کادر [Restrict Password Reuse] انتخاب شده باشد.
[Use Password Strength Indicator]
برای نمایش نشانگر قدرت رمز عبور در صفحه رمز عبور که هنگام ثبت یا ویرایش اطلاعات کاربر نمایش داده میشود، این گزینه را علامت بزنید و سطح قدرت رمز عبور مورد نیاز را مشخص کنید.
[Remote UI Authentication]
[Authentication Mode]
حالت احراز هویت مورد استفاده هنگام ورود به Remote UI (واسطه کاربر از راه دور) را انتخاب کنید.
برای اینکه همه کاربران، از جمله کاربران ثبتنشده، بتوانند بهعنوان کاربر عادی وارد شوند، [Guest Authentication Mode] را انتخاب کنید.
برای اینکه فقط کاربران دارای اختیارات دسترسی سرپرست بتوانند وارد شوند، [Administrator Authentication Mode] را انتخاب کنید.
[Always Require Two-Factor Authentication]
برای الزام کاربران به وارد کردن رمز عبور یکبار مصرف (احراز هویت دو عاملی) هنگام ورود Remote UI (واسطه کاربر از راه دور)، گزینه [All Users] یا [Administrators Only] را بهعنوان کاربرانی که این مورد شامل آنها میشود، انتخاب کنید.
[Other Authentication]
[Web Service Authentication Method]
روش احراز هویت دستگاه محلی را برای استفاده جهت ارتباط با برنامههای "سرویس وب" انتخاب کنید.
[Use TLS]
این گزینه را علامت بزنید تا از TLS برای رمزنگاری ارتباط با برنامههای سرویس وب استفاده شود.
[Integrated Authentication]
[Disable integrated authentication]
احراز هویت یکپارچه عملکردی است که استفاده از اطلاعات احراز هویت به کار برده شده هنگام ورود به سیستم را برای ورود به سیستم در زمانهای دیگر را امکانپذیر میکند. احراز هویت در طول دوره اعتبار جلسه معتبر است. این گزینه را علامت بزنید تا احراز هویت یکپارچه غیرفعال شود.
برای غیرفعال کردن احراز هویت یکپارچه با استفاده از اعتبارنامهها برای احراز هویت دستگاه محلی و سرور LDAP، تیکهای [Disable integrated authentication using credentials for local device authentication] و [Disable integrated authentication using credentials for LDAP server authentication] را انتخاب کنید.
برای امکانپذیر ایجاد کارکرد پوشههای زیر و فضای پیشرفته هنگامی که احراز هویت یکپارچه غیرفعال است، یک نام کاربری و رمز عبور جداگانه ثبت کنید:
پوشه شخصی
سرور LDAP
پوشه مشترک، سرور FTP یا سرور WebDAV
فضای پیشرفته
[Other Settings]
[User Recognition Settings]
[Match Case for User Name]
هنگام استفاده از نامهای کاربری حساس به حروف بزرگ و کوچک، این گزینه را علامت بزنید.
* توصیه میشود این تنظیم را به همراه تنظیم مربوط به تعیین کاربران برای دادههای چاپ پیکربندی کنید. [Match Case for User Name]
[Allow Use of @ in User Name]
این گزینه را علامت بزنید تا امکان استفاده از علامت @ در نام کاربری فراهم شود.
[User Group Management Settings]
[Use department ID as user group]
این گزینه را علامت بزنید تا از شناسه دپارتمان بهعنوان گروه کاربری استفاده کنید. اشتراکگذاری مقصدهای در یک گروه (گروه کاربری)
[Department ID Settings for Users]
[Automatically set the department ID at user registration]
این گزینه را علامت بزنید تا هنگام ثبت و ویرایش کاربران از طریق Remote UI (واسطه کاربر از راه دور)، شناسه دپارتمان بهطور خودکار ثبت و به کاربر اختصاص یابد.
شناسه دپارتمان در موارد زیر بهطور خودکار ثبت و تخصیص داده میشود:
اگر نام کاربری عددی هفت رقمی یا کمتر باشد، آن عدد ثبت شده و بهعنوان شناسه دپارتمان (Department ID) اختصاص مییابد.
اگر رمز عبور ثبتشده برای کاربر عددی هفت رقمی یا کمتر باشد، آن عدد بهعنوان پین شناسه دپارتمان اختصاص مییابد.
اگر نام کاربری و رمز عبور شرایط فوق را برآورده نکنند، شناسه دپارتمان با شمارهگذاری متوالی از "0000001" ثبت و تخصیص داده میشود. پین (PIN) اختصاص داده نشده است.
محدودیتی برای تعداد صفحات تعیین نشده است.
شناسه دپارتمان در موارد زیر بهطور خودکار ثبت و تخصیص داده نمیشود:
هنگامی که یک کاربر در پنل کنترل ثبت یا ویرایش میشود
هنگامی که یک کاربر با شناسه دپارتمان تخصیصیافته ثبت یا ویرایش میشود
اگر از قبل 1,000 شناسه دپارتمان ثبت شده باشد
اگر از قبل 1,001 کاربر یا بیشتر ثبت شده باشد
[Automatically Delete Department ID at User Deletion]
این گزینه را علامت بزنید تا شناسه دپارتمان تخصیصیافته به کاربر هنگام حذف او بهطور خودکار حذف شود.
اطلاعات کل شمارنده مرتبط با شناسه دپارتمان نیز حذف میشود.
اگر چند کاربر برای شناسه دپارتمان ثبت شده باشند، بهطور خودکار حذف نمیشود.
[Set Default Role]
[Default Role When Registering User]
نقشی را مشخص کنید که هنگام ثبت کاربر بهطور پیشفرض انتخاب میشود.
* این تنظیم در شرایطی مانند وقتی که هیچ اختیار دسترسی در اطلاعات کاربری واردشده تنظیم نشده باشد نیز اعمال میشود.
[Setting Changes by Users Without Administrator Privileges]
[Allow e-mail address settings]
این کادر انتخاب را علامت بزنید تا به کاربران فاقد اختیارات دسترسی "سرپرست" اجازه بدهید، آدرسهای ایمیل خود را در حسابهای کاربری مشخص کنند.
[Device Settings]
[Functions to Restrict]
مربعهای تأیید عملکردهایی را که هنگام استفاده از احراز هویت کاربر مجاز نیستند، انتخاب کنید.
[Auto Delete Users]
[Delete users that have not logged in for the specified period]
این کادر انتخاب را علامت بزنید تا آن دسته از کاربران ثبتشده در دستگاه محلی را که برای مدت زمان مشخصی به سیستم وارد نشدهاند، بهطور خودکار حذف کنید. در [Auto Delete After] و [Auto Delete Time]، تعداد روزها از تاریخ آخرین ورود تا انجام حذف خودکار را وارد کرده و زمانی را که باید حذف انجام شود، مشخص کنید.
این تنظیمات برای کاربر "-----" که بهطور پیشفرض ثبت شده و برای سرپرستان با اختیارات دسترسی سرپرست اعمال نمیشوند.
اگر [Auto Delete After] را روی [0] روز تنظیم کنید، همه کاربران در زمان مشخصشده در [Auto Delete Time] حذف میشوند (به جز کاربرانی که مشمول حذف خودکار نیستند).
اگر کاربر قبلاً هرگز وارد نشده باشد، سیستم تاریخ ثبت کاربر را بهعنوان آخرین تاریخ ورود در نظر میگیرد.
اگر حذف خودکار کاربر به دلیل خاموش بودن یا در حالت خواب بودن دستگاه در زمان تعیینشده انجام نشود، پس از روشن شدن دستگاه یا خروج از حالت خواب کاربر حذف خواهد شد.
[Communication Mode for Kerberos Authentication Settings]
روش ارتباطی مورد استفاده در احراز هویت Kerberos را انتخاب کنید.