احراز هویت کاربران و مدیریت گروهها
مدیریت کاربرانی که از دستگاه استفاده میکنند و انجام عملیاتهای احراز هویت در رابطه با استفاده از دستگاه، میتواند از انجام کار توسط اشخاص ثالث و دسترسی غیرمجاز، جلوگیری کند.
User Authentication (احراز هویت کاربر)، یک برنامه احراز هویت (سرویس ورود)، روش اصلی برای مدیریت کاربران است. User Authentication (احراز هویت کاربر) با استفاده از نام کاربری و رمز عبور ثبتشده برای هر کاربر هویت وی را احراز میکند.
میتوانید از احراز هویت کاربر برای محدود کردن استفاده از دستگاه و بهینهسازی تنظیمات برای هر کاربر منفرد استفاده کنید.
برای احراز هویت کاربر، ابتدا سیستم احراز هویت را مشخص کنید، سپس با در نظر گرفتن روش ورود، نقشی که باید به کاربر اختصاص داده شود و عملکردهایی که باید استفاده شوند، تنظیمات لازم را پیکربندی کنید.
مهم
برای محدود کردن روش احراز هویت به برنامه User Authentication (و عدم استفاده از شناسه مدیر سیستم برای احراز هویت) در شرایط زیر، گزینه [Prohibit Authentication Using Department ID and PIN] را روی [On] تنظیم کنید. [Prohibit Authentication Using Department ID and PIN]
هنگام وصل کردن دستگاه از یک رایانه از طریق درایور
هنگام دسترسی به دستگاه از طریق نرمافزار مدیریت دستگاه
سیستمهای احراز هویت
شما میتوانید از دو سیستم احراز هویت زیر استفاده کنید:
دستگاه محلی (این دستگاه)
اطلاعات کاربر در پایگاه داده در دستگاه مدیریت میشوند. این تحت عنوان احراز هویت دستگاه محلی نامیده میشود.
اطلاعات کاربر را میتوان بهصورت تککاربره ثبت کرد یا اطلاعات کاربر را در یک فایل ذخیره کرده و به دستگاه وارد کنید تا چندین کاربر را بهصورت همزمان ثبت نمایید.
اطلاعات کاربر را میتوان بهصورت تککاربره ثبت کرد یا اطلاعات کاربر را در یک فایل ذخیره کرده و به دستگاه وارد کنید تا چندین کاربر را بهصورت همزمان ثبت نمایید.
شما میتوانید اطلاعات کاربری را برای حداکثر 5,001 کاربر ثبت کنید.
هنگامی که تنها از احراز هویت دستگاه محلی استفاده میکنید، میتوانید کاربران را در گروهها مدیریت کنید و همزمان از Department ID Management (مدیریت شناسه دپارتمان) نیز بهره ببرید.
هنگامی که تنها از احراز هویت دستگاه محلی استفاده میکنید، میتوانید کاربران را در گروهها مدیریت کنید و همزمان از Department ID Management (مدیریت شناسه دپارتمان) نیز بهره ببرید.
سرور احراز هویت خارجی
سرورهای زیر میتوانند بهعنوان سرور احراز هویت خارجی استفاده شوند:
Windows Server با Active Directory نصبشده
سرور ابری استفادهکننده از Microsoft Entra ID
سرور LDAP
شما میتوانید کاربران را با استفاده از اطلاعات کاربری ثبتشده در سرور مدیریت کنید. این تحت عنوان احراز هویت سرور خارجی نامیده میشود.
* برای جزئیات مربوط به سرورهای سازگار Active Directory، LDAP و Microsoft Entra ID، به مشخصات عملکردهای احراز هویت مراجعه کنید. عملکردهای احراز هویت
ورود به دستگاه
کاربرانی که در دستگاه محلی ثبت شدهاند میتوانند از روشهای ورود زیر استفاده کنند. کاربرانی که در یک سرور احراز هویت خارجی ثبت شدهاند ممکن است از احراز هویت با صفحهکلید استفاده کنند. دستگاه از احراز هویت دو-عاملی برای ورود به Remote UI (واسطه کاربر از راه دور) پشتیبانی میکند.
* ورود به شبکه با استفاده از نرمافزار مدیریت دستگاه از احراز هویت دو عاملی پشتیبانی نمیکند.
احراز هویت با صفحهکلید
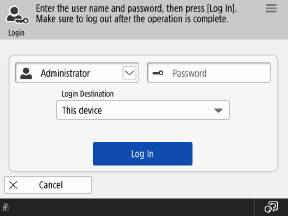
این روش ورود بدون توجه به سیستم احراز هویت قابل استفاده است.
کاربرانی با وارد کردن نام کاربری و رمز عبور از طریق استفاده از صفحهکلید نمایشیافته در پنل کنترل به سیستم وارد میشوند. اگر نام کاربری و رمز عبور تنها از اعداد تشکیل شده باشد، شما میتوانید تنظیمات را بهصورتی پیکربندی کنید که ورود تنها با استفاده از کلیدهای عددی امکانپذیر شود.
کاربرانی با وارد کردن نام کاربری و رمز عبور از طریق استفاده از صفحهکلید نمایشیافته در پنل کنترل به سیستم وارد میشوند. اگر نام کاربری و رمز عبور تنها از اعداد تشکیل شده باشد، شما میتوانید تنظیمات را بهصورتی پیکربندی کنید که ورود تنها با استفاده از کلیدهای عددی امکانپذیر شود.
نکته
ورود به Remote UI (واسطه کاربر از راه دور)
میتوانید از یک مرورگر وب روی یک رایانه برای ورود به Remote UI (واسطه کاربر از راه دور) استفاده کنید.
نقشها
احراز هویت کاربر میتواند برای پیکربندی اختیارات دسترسی (نقشها) برای هر کاربر به منظور کنترل عملیات قابل انجام توسط وی استفاده شود.
نقشهای قابل پیکربندی
با تخصیص نقشها به کاربران بر اساس مسئولیتهایشان، میتوان وظایف مختلف مدیریتی دستگاه را به اشتراک گذاشت.
|
GeneralUser
|
این یک کاربر عادی است.
|
|
DeviceAdmin
|
علاوه بر عملیات یک کاربر عادی، یک DeviceAdmin (سرپرست دستگاه) میتواند تنظیمات چاپ، اسکن، فکس، کپی و سایر تنظیمات پایه را پیکربندی کرده و تنظیمات اطلاعات دستگاه را تغییر دهد.
|
|
NetworkAdmin
|
علاوه بر عملیات یک کاربر عادی، یک NetworkAdmin (سرپرست شبکه) میتواند تنظیمات شبکه را تغییر دهد.
|
|
سرپرست
|
یک سرپرست میتواند تمام عملیاتهای دستگاه را انجام دهد.
|
* برای جزئیات مربوط به تنظیماتی که میتوانند توسط DeviceAdmin (سرپرست دستگاه) و NetworkAdmin (سرپرست شبکه) تغییر داده شوند، به موارد زیر مراجعه کنید:
استفاده از ویژگیهای Active Directory/سرور LDAP/Microsoft Entra ID
وقتی از احراز هویت سرور خارجی استفاده میشود، میتوانید نقشها را بر اساس ویژگیهای سرور تعیین کنید. میتوانید از رشته متنی که به ویژگیها ثبت شده است بهعنوان نام نقش استفاده کنید و همچنین شرایطی را تعیین کرده و وقتی آن شرایط برقرار شدند نقشهای مشخصی را اختصاص دهید.
استفاده از ACCESS MANAGEMENT SYSTEM برای تعیین نقشها
در محیطهایی که ACCESS MANAGEMENT SYSTEM قابل استفاده است، میتوانید وظایف موجود را به هر نقش اختصاص دهید و نقشهای جدید ایجاد کنید.
عملکردهای موجود با استفاده از احراز هویت کاربر
شما میتوانید حین احراز هویت کاربر از عملکردهای و تنظیمات زیر استفاده کنید تا کاربران بتوانند دستگاه را بهطور کارآمد اداره کنند.
بهینهسازی تنظیمات کاربر (شخصیسازی)
بهطور پیشفرض، عملکرد شخصیسازی هنگام استفاده از احراز هویت کاربر فعال است. این عملکرد تنظیمات مختلف دستگاه را که توسط کاربر سفارشیسازی شدهاند ذخیره میکند و هر بار که کاربر وارد میشود، آنها را اعمال میکند. این امر امکان بهرهبرداری کارآمد از دستگاه را فراهم میآورد، بدون اینکه کاربر مجبور باشد هر بار تنظیمات یا عملیات یکسان را تغییر دهد. استفاده از عملکرد شخصیسازی
مدیریت کاربران به صورت گروهی (مدیریت شناسه دپارتمان)
از Department ID Management برای مدیریت کلی کاربران ثبتشده در دستگاه محلی در یک گروه شناسه دپارتمان (Department ID) مانند یک بخش دولتی استفاده کنید.
با استفاده از Department ID Management، میتوانید استفاده از دستگاه را نظارت کرده و تعداد صفحات قابل چاپ را برای هر شناسه دپارتمان محدود کنید و از کاربران بخواهید برای انجام عملیات خاص، پین وارد کنند. این برای تنظیم عملیات دستگاه و بهبود آگاهی از هزینهها و امنیت مفید است.
شما همچنین میتوانید برای هر شناسه دپارتمان یک کاربر مشترک ثبت کنید و امکاناتی را فراهم آورید که چندین کاربر بتوانند از آن کاربر مشترک استفاده کنند.
برای استفاده از Department ID Management، باید تنظیمات اطلاعات مدیر سیستم را پیکربندی کنید، شناسه دپارتمان را ثبت و مشخص کنید و سپس Department ID Management را فعال کنید.
* برای اشتراکگذاری یک لیست آدرس در میان چندین کاربر، به جای Department ID Management، از یک گروه کاربری استفاده کنید. اشتراکگذاری مقصدهای در یک گروه (گروه کاربری)
استفاده از پوشههای شخصی
پوشه شخصی پوشهای است که توسط کاربر واردشده قابل استفاده است. پوشههای مشترک و پوشههای روی سرور فایل را میتوان بهعنوان پوشههای شخصی مشخص کرد.
روش مشخصکردن پوشه شخصی از قبل توسط سرپرست انتخاب میشود. هر کاربر بر اساس این روش مشخصسازی، از پوشه شخصی خود استفاده میکند.
روش مشخصکردن پوشه شخصی از قبل توسط سرپرست انتخاب میشود. هر کاربر بر اساس این روش مشخصسازی، از پوشه شخصی خود استفاده میکند.