عناصر نهج الأمان
يمكنك تكوين العناصر التالية والتحقق منها على شاشة [Security Policy Settings] أو شاشة [Confirm Security Policy] الخاصة بRemote UI (واجهة المستخدم عن بعد).
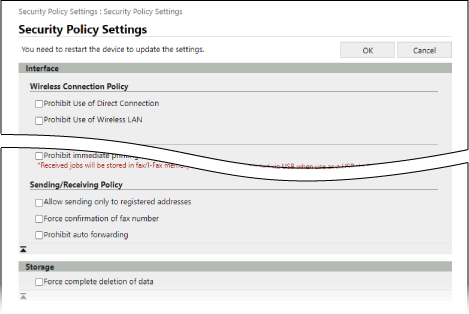

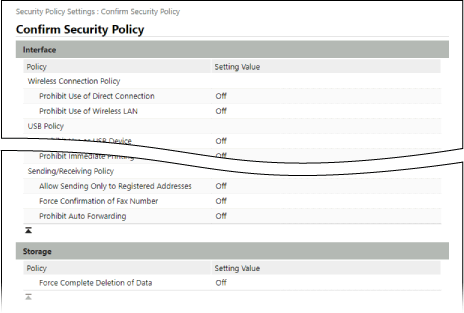
[Interface]
[Wireless Connection Policy]
يعطل الاتصال اللاسلكي لمنع الوصول غير المصرح به.
[Prohibit Use of Direct Connection]
تحظر الوصول من الأجهزة المحمولة.
[Prohibit Use of Wireless LAN]
تمنع الوصول اللاسلكي عبر موجّه شبكة LAN اللاسلكية أو نقطة الوصول. [تحديد واجهة]
[USB Policy]
تعطيل اتصال USB لمنع الوصول غير المصرح به وسرقة البيانات.
[Prohibit Use as USB Device]
يمكنك منع جهاز كمبيوتر من الاتصال بالجهاز عبر منفذ USB. [استخدام كجهاز USB]
[Prohibit Use as USB Storage Device]
تحظر استخدام أجهزة ذاكرة USB مع الجهاز. [استخدام كجهاز تخزين USB]
[Network]
[Communication Operational Policy]
يطلب توقيعًا أو شهادة للتحقق من أجل تواصل أكثر أمانًا.
[Always Verify Signatures for SMB/WebDAV Server Functions]
حيث إن هذه الوظيفة غير متوفرة على الجهاز، لا تكون مطبقة على سياسة الأمان.
[Always Verify Server Certificate When Using TLS]
يتحقق من الشهادة التي تتضمن الاسم المشترك (CN) عند استخدام الاتصال المشفر باستخدام TLS.
* هذا لا ينطبق على الاتصال بشبكة IEEE 802.1X.
[Prohibit Cleartext Authentication for Server Functions]
قصر معلومات التحقق على الطرق الآمنة فقط. عند استخدام الجهاز باعتباره خادمًا، لن تتوفر مصادقة النص غير المشفر والوظائف التي تستخدم مصادقة النص غير المشفر.
* إذا كنت تستخدم إصدارًا أقدم من برنامج إدارة الجهاز أو برنامج التشغيل، فقد لا تتمكن من الاتصال بالجهاز. استخدم إصدارًا محدّثًا.
[Prohibit Use of SNMPv1]
يمنع استخدام SNMPv1 عند الحصول على معلومات الجهاز من جهاز كمبيوتر. [إعدادات SNMP]
[Port Usage Policy]
يغلق المنافذ غير المستخدمة لمنع الاختراق الخارجي.
[Restrict LPD Port (Port Number: 515)]
يحظر الطباعة باستخدام بروتوكول LPD. [إعدادات طباعة LPD]
[Restrict RAW Port (Port Number: 9100)]
يحظر الطباعة باستخدام بروتوكول RAW. [إعدادات طباعة RAW]
[Restrict FTP Port (Port Number: 21)]
يحظر الطباعة باستخدام بروتوكول FTP. [إعدادات طباعة FTP]
[Restrict WSD Port (Port Number: 3702, 60000)]
يحظر استخدام الوظائف التي تستخدم بروتوكول WSD. [إعدادات WSD]
[Restrict BMLinkS Port (Port Number: 1900)]
حيث إن هذه الوظيفة غير متوفرة على الجهاز، لا تكون مطبقة على سياسة الأمان.
[Restrict IPP Port (Port Number: 631)]
يحظر الطباعة باستخدام بروتوكول IPP. يعطيل أيضًا وظائف طباعة معينة تستخدم تطبيقات الأجهزة المحمولة ومنع الطباعة ذات الصلة.
[Restrict SMB Port (Port Number: 139, 445)]
حيث إن هذه الوظيفة غير متوفرة على الجهاز، لا تكون مطبقة على سياسة الأمان.
[Restrict SMTP Port (Port Number: 25)]
يحظر SMTP RX. [إعدادات الاتصال]
[Restrict Dedicated Port (Port Number: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
يحظر استخدام المنافذ المخصصة. [إعدادات المنفذ المخصص]
[Restrict Remote Operator's Software Port (Port Number: 5900)]
يحظر استخدام التشغيل عن بُعد. [إعدادات العمليات البعيدة]
[Restrict SIP (IP Fax) Port (Port Number: 5004, 5005, 5060, 5061, 49152)]
حيث إن هذه الوظيفة غير متوفرة على الجهاز، لا تكون مطبقة على سياسة الأمان.
[Restrict mDNS Port (Port Number: 5353)]
يعطل إعدادات mDNS (IPv4/IPv6) ووظائف طباعة معينة تستخدم أحد تطبيقات الأجهزة المحمولة. يعمل هذا على تعطيل اكتشاف الشبكة والإعدادات التلقائية باستخدام mDNS بالإضافة إلى الطباعة ذات الصلة.
[Restrict SLP Port (Port Number: 427)]
يعطل الاستجابة للاكتشاف في إعدادات اكتشاف البث المتعدد بالإضافة إلى اكتشاف الشبكة والإعدادات التلقائية باستخدام SLP. [إعدادات اكتشاف البث المتعدد]
[Restrict SNMP Port (Port Number: 161)]
يحظر استخدام الوظائف التي تستخدم بروتوكول SNMP. قد يمنع هذا جهاز الكمبيوتر من الحصول على معلومات الجهاز وتكوينها باستخدام SNMP.
[Authentication]
[Authentication Operational Policy]
يستخدم نظام مصادقة المستخدم لمنع العمليات غير المصرح بها من قِبل المستخدمين غير المسجلين.
[Prohibit Guest Users to Use Device]
يمنع أي شخص آخر غير المستخدمين الذين قاموا بتسجيل الدخول من استخدام الجهاز. بالإضافة إلى ذلك، يتم إلغاء عمليات مثل الطباعة أو إرسال الفاكسات من جهاز الكمبيوتر عندما لا يتم تعيين أي معلومات مصادقة.
* تم تعطيل [Guest Authentication Mode] كوضع مصادقة لاستخدامه عند تسجيل الدخول إلى Remote UI (واجهة المستخدم عن بعد). إذا قمت بتحديد [Guest Authentication Mode]، فسيتم تغيير ذلك إلى [Standard Authentication Mode]. الشاشة [Edit Basic Settings]
* عند استخدام ACCESS MANAGEMENT SYSTEM، راجع دليل ACCESS MANAGEMENT SYSTEM على موقع الدليل الإلكتروني.
[Force Setting of Auto Logout]
إذا لم يتم تنفيذ أي عمليات لفترة زمنية محددة بعد تسجيل الدخول، فسيتم تسجيل خروج المستخدم تلقائيًا. حدد الوقت حتى يتم تسجيل خروج المستخدم عند ضبط عناصر سياسة الأمان. [وقت إعادة تعيين تلقائي]
[Password Operational Policy]
ينظم بشكل صارم كيفية استخدام كلمات المرور.
[Prohibit Caching of Password for External Servers]
يتطلب استخدام كلمة مرور للوصول إلى خادم خارجي. لم تعد معلومات المصادقة الخاصة بالمستخدم الذي قام بتسجيل الدخول مخزنة.
[Display Warning When Default Password Is in Use]
تظهر الشاشة التي تطالب المستخدم بتغيير كلمة المرور، وذلك عند تسجيل دخول المسؤول الذي يحمل اسم المستخدم "Administrator" إلى الجهاز باستخدام كلمة المرور الافتراضية. [عرض تحذير عندما تكون كلمة المرور الافتراضية قيد الاستخدام]
[Prohibit Use of Default Password for Remote Access]
يمنع هذا الإجراء مسؤول النظام الذي يحمل اسم المستخدم "Administrator" من تسجيل الدخول إلى Remote UI (واجهة المستخدم عن بعد) باستخدام كلمة المرور الافتراضية. [السماح باستخدام كلمة المرور الافتراضية للوصول عن بُعد]
[Password Settings Policy]
يقوم بتعيين كلمات المرور المستخدمة لمصادقة المستخدم بمستوى تعقيد وفترة صلاحية محددة بحيث لا يمكن تخمينها بسهولة من قبل طرف خارجي.
[Set minimum number of characters for password]
يشترط أن تحتوي كلمات المرور على طول محدد من الأحرف. حدد الحد الأدنى لعدد الأحرف عند ضبط عناصر سياسة الأمان. [إعدادات الحد الأدنى للطول]
[Set password validity period]
يحدد فترة صلاحية كلمات المرور بحيث يتطلب تغييرها بانتظام. حدد فترة الصلاحية عند ضبط عناصر سياسة الأمان. [إعدادات فترة الصلاحية]
[Prohibit Use of 3 or More Identical Consecutive Characters]
يحظر استخدام ثلاثة أحرف متكررة متتالية أو أكثر في كلمات المرور. [حظر استخدام 3 أو أكثر من الأحرف المتشابهة على التوالي]
[Force Use of at Least 1 Uppercase Character]
يشترط أن تحتوي كلمات المرور على حرف كبير واحد على الأقل. [استخدام حرف كبير واحد على الأقل]
[Force Use of at Least 1 Lowercase Character]
يشترط أن تحتوي كلمات المرور على حرف صغير واحد على الأقل. [استخدام حرف صغير واحد على الأقل]
[Force Use of at Least 1 Digit]
يشترط أن تحتوي كلمات المرور على رقم واحد على الأقل. [استخدم رقم 1 على الأقل]
[Force Use of at Least 1 Symbol]
يشترط أن تحتوي كلمات المرور على رمز واحد على الأقل. [استخدام رمز 1 على الأقل]
[Lockout Policy]
يمنع تسجيل الدخول غير المصرح به عن طريق حظر المستخدم لفترة زمنية محددة إذا كانت كلمة المرور غير صحيحة عند تسجيل الدخول.
[Enable Lockout]
تفعيل خاصية الحظر. حدّد عدد محاولات تسجيل الدخول الفاشلة المسموح بها قبل حظر المستخدم (حد الحظر الأقصى)، والمدة الزمنية اللازمة لرفع هذا الحظر عند ضبط عناصر سياسة الأمان. [إعدادات التأمين]
[Key/Certificate]
يمكنك حماية البيانات الحساسة من خلال منع التشفير الضعيف والإدارة الآمنة للمعلومات السرية، مثل كلمات المرور والمفاتيح.
[Prohibit Use of Weak Encryption]
حظر استخدام التشفير الضعيف. [حظر استخدام تشفير ضعيف]
[Prohibit Use of Key/Certificate with Weak Encryption]
يحظر استخدام المفاتيح والشهادات ذات التشفير الضعيف.
[Use TPM to Store Password and Key]
حيث إن هذه الوظيفة غير متوفرة على الجهاز، لا تكون مطبقة على سياسة الأمان.
[Log]
من خلال تسجيل السجلات، يمكنك تتبع عمليات الجهاز في حالة حدوث مشكلة، واكتشاف الاستخدام غير المصرح به للجهاز بسرعة أكبر. يمكنك أيضًا استخدام بروتوكول SNTP للحصول على معلومات دقيقة عن الوقت.
[Force Recording of Audit Log]
يتم تسجيل سجلات متنوعة خاصة بالجهاز بشكل دائم.
[Force SNTP Settings]
يُمكّن الجهاز من الحصول على معلومات الوقت من خادم الوقت على الشبكة. حدد اسم الخادم (عنوان IP لخادم NTP أو SNTP) المراد استخدامه عند تكوين إعدادات السياسة. [إعدادات SNTP]
*عند استخدام خادم DNS، يمكنك أيضًا إدخال اسم المضيف أو اسم النطاق المؤهل بالكامل (FQDN) بدلاً من عنوان IP للخادم.
Input example:
ntp.example.com
*عند استخدام خادم DNS، يمكنك أيضًا إدخال اسم المضيف أو اسم النطاق المؤهل بالكامل (FQDN) بدلاً من عنوان IP للخادم.
Input example:
ntp.example.com
[Job]
[Printing Policy]
يمنع ترك المستندات المطبوعة دون مراقبة أو تعرّضها للسرقة.
[Prohibit Immediate Printing of Received Jobs]
يقوم بحفظ الفاكسات المستلمة وبيانات الطباعة مؤقتًا في ذاكرة الجهاز، بدلاً من طباعتها على الفور.
[Sending/Receiving Policy]
يقيد استخدام الوجهات عند إرسال البيانات وكيفية التعامل مع البيانات المستلمة.
[Allow Sending Only to Registered Addresses]
يمنع المستخدمين من تحديد وجهات جديدة. لا يمكن للمستخدمين سوى إرسال البيانات إلى الوجهات المسجلة في دليل العناوين. [تقييد وجهات جديدة]
[Force Confirmation of Fax Number]
يتطلب من المستخدمين إدخال رقم الفاكس مرة أخرى عند إرسال الفاكس. [تأكيد رقم الفاكس الذي تم إدخاله]
[Prohibit Auto Forwarding]
يحظر إعادة توجيه الفاكسات تلقائيًا. [استخدام إعدادات إعادة التوجيه]
[Storage]
حيث إن هذه الوظيفة غير متوفرة على الجهاز، لا تكون مطبقة على سياسة الأمان.
[Force Complete Deletion of Data]