Удостоверяване на потребители и управление на групи
Управлението на потребителите, които използват машината, и извършването на удостоверяване на тяхното ползване може да предотврати използването ѝ от трети лица и неоторизирания достъп.
Удостоверяването на потребители, приложение за удостоверяване (услуга за вход), е основният метод за управление на потребителите. Удостоверяването на потребители се извършва чрез потребителско име и парола, регистрирани за всеки потребител.
Можете да използвате удостоверяването на потребители, за да ограничите достъпа до устройството и да оптимизирате настройките за отделните потребители.
За да удостоверите потребител, първо определете системата за удостоверяване, а след това конфигурирайте необходимите настройки, като вземете предвид метода за вход, ролята, която ще бъде присвоена на потребителя, и функциите, които ще се използват.
ВАЖНО!
За да ограничите метода за удостоверяване до „Удостоверяване на потребителя“ (и да не използвате ID на системния администратор за удостоверяване) в следните ситуации, задайте [Забрана на автентикация чрез Отдел ID и PIN] на [Вкл.]. [Забрана на автентикация чрез Отдел ID и PIN]
Когато използвате устройството от компютър чрез драйвер
При достъп до машината чрез софтуера за управление на устройствата
Системи за удостоверяване
Можете да използвате следните две системи за удостоверяване:
Локално устройство (тази машина)
Потребителската информация се управлява в базата данни на машината. Това се нарича локална автентификация на устройството.
Данните за потребителя могат да се въвеждат по един потребител наведнъж, или могат да се запишат във файл и да се импортират в устройството, за да се регистрират няколко потребители едновременно.
Данните за потребителя могат да се въвеждат по един потребител наведнъж, или могат да се запишат във файл и да се импортират в устройството, за да се регистрират няколко потребители едновременно.
Можете да регистрирате данни за до 5 001 потребители.
Когато използвате само локална автентификация на устройства, можете да управлявате потребителите в групи, като същевременно използвате управлението на идентификаторите на отделите.
Когато използвате само локална автентификация на устройства, можете да управлявате потребителите в групи, като същевременно използвате управлението на идентификаторите на отделите.
Външен сървър за удостоверяване
Следните видове сървъри могат да се използват като външен сървър за удостоверяване:
Windows Server с инсталирана Active Directory
Облачен сървър, използващ Microsoft Entra ID
LDAP сървър
Можете да управлявате потребителите, като използвате информацията за тях, регистрирана на сървъра. Това се нарича външна сървърна автентификация.
* За подробна информация относно съвместимите сървъри на Active Directory, LDAP и Microsoft Entra ID вижте спецификациите на функциите за удостоверяване. Функции за удостоверяване
Влизане в устройството
Потребителите, регистрирани на локалното устройство, могат да използват методите за вход по-долу. Потребителите, регистрирани на външен сървър за удостоверяване, могат да използват удостоверяване с клавиатура. Устройството поддържа двуфакторно удостоверяване за влизане в Remote UI (Потребителски интерфейс за отдалечено управление).
* Влизането в мрежата чрез софтуера за управление на устройствата не поддържа двуфакторно удостоверяване.
Удостоверяване с клавиатура
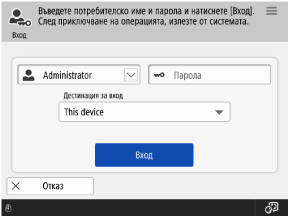
Този метод за вход може да се използва независимо от системата за удостоверяване.
Потребителите влизат в системата с потребителско име и парола, като използват клавиатурата, изведена на контролния панел. Ако потребителското име и паролата се състоят само от цифри, можете да настроите системата така, че да се позволява влизане в системата само с помощта на цифровите клавиши.
Потребителите влизат в системата с потребителско име и парола, като използват клавиатурата, изведена на контролния панел. Ако потребителското име и паролата се състоят само от цифри, можете да настроите системата така, че да се позволява влизане в системата само с помощта на цифровите клавиши.
ЗАБЕЛЕЖКА
Влезте в Remote UI (Потребителски интерфейс за отдалечено управление)
Можете да използвате уеб браузър на компютър, за да влезете в Remote UI (Потребителски интерфейс за отдалечено управление).
Роли
Удостоверяването на потребители може да се използва за конфигуриране на права (роли) за всеки потребител, с цел да се контролират операциите, които той може да извършва.
Настройваеми роли
Чрез разпределяне на роли на потребителите според техните отговорности различните задачи по управлението на машината могат да бъдат разпределени.
|
Общ потребител
|
Това е обикновен потребител.
|
|
DeviceAdmin
|
Освен операциите, достъпни за обикновените потребители, администраторът на устройствата може да конфигурира настройките за печат, сканиране, факс, копиране и други основни функции, както и да променя настройките за информацията за устройството.
|
|
NetworkAdmin
|
Освен да извършва действията на обикновен потребител, NetworkAdmin може да променя мрежовите настройки.
|
|
Администратор
|
Администраторът може да извършва всички операции на машината.
|
* За подробности относно настройките, които могат да бъдат променяни от DeviceAdmin и NetworkAdmin, вижте следното:
Използване на атрибутите на Active Directory/LDAP сървър/Microsoft Entra ID
Когато се използва външно сървърно удостоверяване, можете да определите ролите според атрибутите на сървъра. Можете да използвате регистрирания в атрибутите символен низ като име на роля, както и да зададете условия и да присвоявате конкретни роли, когато тези условия бъдат изпълнени.
Използване на ACCESS MANAGEMENT SYSTEM за определяне на роли
В среди, в които може да се използва ACCESS MANAGEMENT SYSTEM, можете да присвоявате налични функции на всяка роля и да създавате нови роли.
Функции, достъпни при удостоверяване на потребител
По време на удостоверяването на потребителите можете да използвате следните функции и настройки, за да им осигурите възможност за ефективна работа с устройството.
Оптимизиране на потребителските настройки (персонализация)
По подразбиране функцията за персонализиране е активирана, когато се използва удостоверяване на потребителя. Тази функция запазва различните настройки на машината, персонализирани от потребителя, и ги прилага при всяко влизане на потребителя в системата. Това позволява ефективна работа на машината, без потребителят да се налага да променя едни и същи настройки или операции всеки път. Използване на функцията за персонализиране
Управление на потребители като група (управление на идентификатори на отдели)
Използвайте управлението на кодове на отдели, за да управлявате колективно потребители, регистрирани на локалното устройство в група (кодове на отдели), като например отдел на фирма.
Чрез функцията за управление на идентификаторите на отделите можете да следите използването на устройството и да ограничавате броя на страниците, които могат да се отпечатат за всеки идентификатор на отдел, както и да изисквате от потребителите да въвеждат ПИН код за извършване на определени операции. Това е полезно за оптимизиране на работата на машината, както и за повишаване на осведомеността относно разходите и за подобряване на сигурността.
Можете също така да регистрирате общ потребител за всеки идентификационен номер на отдел и да разрешите операции, при които няколко потребители могат да използват този общ потребител.
За да използвате функцията за управление на идентификаторите на отделите, трябва да конфигурирате настройките за информацията на системния администратор, да регистрирате и зададете идентификатора на отдела, а след това да активирате функцията за управление на идентификаторите на отделите.
* За да споделите списък с адреси между няколко потребители, използвайте потребителска група вместо функцията за управление на идентификаторите на отделите. Споделяне на дестинации в група (потребителска група)
Използване на лични папки
„Лична папка“ е папка, която може да се използва от потребител, влязъл в системата. Споделените папки и папките на файловия сървър могат да бъдат определени като лични папки.
Начинът на работа със спецификацията за лични папки се избира предварително от администратора. Всеки потребител използва личната си папка съгласно този метод на спецификация.
Начинът на работа със спецификацията за лични папки се избира предварително от администратора. Всеки потребител използва личната си папка съгласно този метод на спецификация.