 [IEEE 802.1X Ayarları] öğesine tıklayın.
IEEE 802.1X'i Kullanma
IEEE 802.1X kimlik doğrulaması içeren bir ağ ortamında, yalnızca kimlik doğrulama sunucusu (RADIUS sunucusu) tarafından kimliği doğrulanan istemci cihazların (doğrulama isteyenler) LAN anahtarı (kimlik doğrulayıcı) aracılığıyla ağa bağlanmasına izin verilir ve böylece yetkisiz erişim engellenir. Cihazı IEEE 802.1X kimlik doğrulaması kullanan bir ağa bağlamak için, kimlik doğrulaması sunucusu tarafından yönetilen kimlik doğrulaması yöntemi gibi ayarları cihaz üzerinde yapılandırmanız gerekir.
* Cihaz aynı anda iki farklı ağa bağlandığında, IEEE 802.1X''i ana hat veya alt hat üzerinde kullanabilirsiniz. Bu ayarları gerektiği gibi değiştirebilirsiniz. IEEE 802.1X'i ana hat ve alt hatlarda aynı anda kullanamazsınız.
IEEE 802.1X Kimlik Doğrulaması Yöntemleri
Aşağıdaki IEEE 802.1X kimlik doğrulaması yöntemleri desteklenir:
TLS
Makine ve kimlik doğrulaması sunucusu, sertifikalarını karşılıklı doğrulayarak birbirinin kimliğini doğrular. Bu, başka bir kimlik doğrulaması yöntemiyle birlikte kullanılamaz.
TTLS
Bu kimlik doğrulaması yöntemi, makine kimlik doğrulaması için bir kullanıcı adı ve parola, sunucu kimlik doğrulaması için de bir CA sertifikası kullanır. İç protokol olarak MSCHAPv2 veya PAP seçilebilir ve TTLS, PEAP ile birlikte kullanılabilir.
PEAP
Gerekli ayarlar neredeyse TTLS ayarlarıyla aynıdır; iç protokol olarak MSCHAPv2 kullanılır.
IEEE 802.1X Ayarlarını Yapılandırma
Öncelikle IEEE 802.1X'i etkinleştirin ve ardından kimlik doğrulaması yöntemini ayarlayın.
Bu bölümde, bir bilgisayardan Uzak Kullanıcı Arabirimi'ni kullanarak ayarların nasıl yapılandırılacağı açıklanmaktadır.
Kumanda panelinde, [Ana Menü] içinde [ Ayarlar/Kayıt] öğesini seçin ve ardından ayarları yapılandırmak için [Tercihler] öğesini seçin. [IEEE 802.1X Ayarları]
Yönetici veya NetworkAdmin ayrıcalıkları gereklidir. Alt hat ayarlarını uygulamak için makinenin yeniden başlatılması gerekir.
Kumanda panelinde, [Ana Menü] içinde [
Ayarlar/Kayıt] öğesini seçin ve ardından ayarları yapılandırmak için [Tercihler] öğesini seçin. [IEEE 802.1X Ayarları]Yönetici veya NetworkAdmin ayrıcalıkları gereklidir. Alt hat ayarlarını uygulamak için makinenin yeniden başlatılması gerekir.
Gerekli Hazırlıklar
Kimlik doğrulaması yöntemi olarak TLS'yi kullanırken, sertifika yetkilisi tarafından verilen ve makinenin kimlik doğrulaması için kullanılan anahtar ve sertifikayı hazırlayın. Anahtarı ve Sertifikayı Yönetme ve Doğrulama
* Sunucu kimlik doğrulması için, önceden yüklü bir CA sertifikası veya Uzak Kullanıcı Arabirimi'nden yüklenen bir CA sertifikası kullanılır.
Kimlik doğrulaması yöntemi olarak TTLS veya PEAP kullanırken, Uzak Kullanıcı Arabirimi'ni kullanarak iletişimi şifrelemek için TLS'yi uygulayın. TLS Kullanma
1
Uzak Kullanıcı Arabirimi'nde yönetici olarak oturum açın. Uzak Kullanıcı Arabirimini Başlatma
2
Uzak Kullanıcı Arabirimi'nin Portal sayfasında, [Ayarlar/Kayıt] öğesine tıklayın. Uzak Kullanıcı Arabirimi Portal Sayfası
3
[Ağ Ayarları] [IEEE 802.1X Ayarları] öğelerine tıklayın.
[IEEE 802.1X Ayarları] öğelerine tıklayın.[IEEE 802.1X Ayarları] ekranı görüntülenir.
Alt Hat Ayarlarını Değiştirirken
[Ağ Ayarları] kısmında [Alt Hat Ayarları] [IEEE 802.1X Ayarları] öğesine tıklayın.
[IEEE 802.1X Ayarları] öğesine tıklayın.4
[IEEE 802.1X Kullan] onay kutusunu işaretleyin ve oturum açma adını girin.
Oturum açma adı için, alfasayısal karakterler kullanarak kullanıcıyı tanımlayan (EAP Kimliği) bir ad girin.
* Ana hat veya alt hat için [IEEE 802.1X Kullan] onay kutusunu işaretlediğinizde, diğer hattın onay kutusunu işaretleyemezsiniz.
Bir kimlik doğrulama sunucusunun sertifikasını doğrularken
[Kml Doğr. Sunucu Sertifikasını Doğrulayn] onay kutusunu işaretleyin.
Sertifikanın ortak adını doğrulamak için, [Kml Doğr. Sunucusu Adını Doğrula] onay kutusunu işaretleyin ve kullanıcının kayıtlı olduğu kimlik doğrulama sunucusunun adını girin.
Sertifikanın ortak adını doğrulamak için, [Kml Doğr. Sunucusu Adını Doğrula] onay kutusunu işaretleyin ve kullanıcının kayıtlı olduğu kimlik doğrulama sunucusunun adını girin.
5
Ayarları, kullanılacak kimlik doğrulaması yöntemine göre yapılandırın.
TLS kullanıldığında
1
[TLS Kullan] onay kutusunu işaretleyin.
2
[Anahtar ve Sertifika] öğesine tıklayın.
[IEEE 802.1X İçin Anahtar ve Sertifika] ekranı görüntülenir.
3
Kullanılacak anahtar ve sertifikanın sağında [Kullanın] öğesine tıklayın.
Sertifika ayrıntılarını görüntülemek için anahtar adına (veya sertifika simgesine) tıklayın.
Sertifikanın geçerli olduğunu doğrulamak için sertifika ayrıntıları ekranında [Sert. Doğrula] öğesine tıklayın.
4
Uzak Kullanıcı Arabirimi ekranının en üstündeki [IEEE 802.1X Ayarları] öğesine tıklayın.
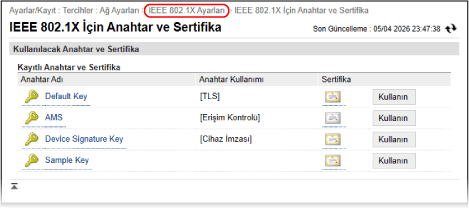
[IEEE 802.1X Ayarları] ekranı tekrar görüntülenir.
TTLS veya PEAP kullanılırken
1
[TTLS Kullan] veya [PEAP Kullan] onay kutusunu işaretleyin.
TTLS kullanırken, kullanılacak iç protokolü seçin.
2
IEEE 802.1X kimlik doğrulamasına ait oturum açma adının, kullanıcı adı için kullanılıp kullanılmayacağını belirtmek üzere [Kull. Adı Olrk Otrm Açma Adını Kullan] öğesini kullanın.
3
[Kullanıcı Adı/Parolasını Değiştir] öğesine tıklayın.
[Kullanıcı Adı/Parola Ayarları] ekranı görüntülenir.
4
Kullanıcı adını ve parolayı ayarlayın.
Alfasayısal karakterler kullanarak kullanıcı adını girin.
Şifreyi ayarlamak için [Parola] ve [Onayla] alanlarına aynı şifreyi girin.
5
[Tamam] öğesine tıklayın.
[IEEE 802.1X Ayarları] ekranı tekrar görüntülenir.
6
[Tamam] öğesine tıklayın.
7
[Ayar Değişikliklerini Uygula] [Tamam] öğelerine tıklayın.
[Tamam] öğelerine tıklayın.Ayarlar uygulanır.
Alt hat ayarlarını değiştirirseniz [Ayar Değişikliklerini Uygula] [Yeniden Başlat] öğesine tıklayın.
[Temel Fonksiyon Durumu] alanında, çalışan hiçbir fonksiyon olmadığından emin olun ve ardından [Yeniden Başlatma Gerçekleştir] öğesine tıklayın.
Alt hat ayarlarını değiştirirseniz [Ayar Değişikliklerini Uygula]
[Yeniden Başlat] öğesine tıklayın.[Temel Fonksiyon Durumu] alanında, çalışan hiçbir fonksiyon olmadığından emin olun ve ardından [Yeniden Başlatma Gerçekleştir] öğesine tıklayın.
8
Uzak Kullanıcı Arabirimi'ndeki oturumunuzu kapatın.