Stavke sigurnosnih pravila
Možete konfigurirati i provjeriti sljedeće stavke na zaslonu [Security Policy Settings] ili zaslonu [Confirm Security Policy] Remote UI (Udaljeni UI).
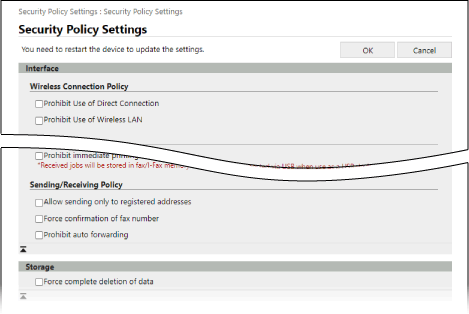

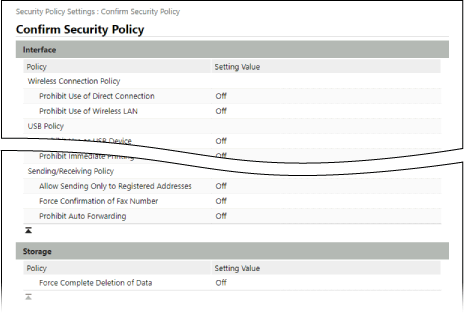
[Interface]
[Wireless Connection Policy]
Onemogućuje bežičnu vezu kako bi se spriječio neovlašteni pristup.
[Prohibit Use of Direct Connection]
Zabranjuje pristup s mobilnih uređaja.
[Prohibit Use of Wireless LAN]
Zabranjuje bežični pristup putem bežičnog LAN usmjerivača ili pristupnog punkta. [Odabir sučelja]
[USB Policy]
Onemogućuje USB vezu kako bi se spriječio neovlašteni pristup i krađa podataka.
[Prohibit Use as USB Device]
Zabranjuje računalu spajanje na uređaj putem USB priključka. [Koristi kao USB uređaj]
[Prohibit Use as USB Storage Device]
Zabranjuje korištenje USB memorijskih uređaja s uređajem. [Koristi memorijski USB uređaj]
[Network]
[Communication Operational Policy]
Za sigurniju komunikaciju potrebna je provjera potpisa ili certifikata.
[Always Verify Signatures for SMB/WebDAV Server Functions]
Budući da ta funkcija nije dostupna na uređaju, ne primjenjuje se na sigurnosna pravila.
[Always Verify Server Certificate When Using TLS]
Provjerava certifikat uključujući zajedničko ime (CN) pri korištenju TLS šifrirane komunikacije.
* Ovo se ne odnosi na komunikaciju s IEEE 802.1X mrežom.
[Prohibit Cleartext Authentication for Server Functions]
Ograničava podatke za provjeru samo na sigurne metode. Kada se uređaj koristi kao poslužitelj, nije dostupna provjera autentičnosti uz pomoć običnog teksta ni funkcije koje je koriste.
* Ako koristite stariju verziju softvera za upravljanje uređajem ili upravljačkog programa, možda se nećete moći spojiti na uređaj. Upotrijebite ažuriranu verziju.
[Prohibit Use of SNMPv1]
Zabranjuje korištenje SNMPv1 pri dohvaćanju podataka o uređaju s računala. [SNMP postavke]
[Port Usage Policy]
Zatvara nekorištene priključke kako bi se spriječio vanjski upad.
[Restrict LPD Port (Port Number: 515)]
Zabranjuje ispis pomoću LPD protokola. [Postavke LPD ispisivanja]
[Restrict RAW Port (Port Number: 9100)]
Zabranjuje ispis pomoću RAW protokola. [Postavke RAW ispisivanja]
[Restrict FTP Port (Port Number: 21)]
Zabranjuje ispis putem FTP protokola. [Postavke FTP ispisivanja]
[Restrict WSD Port (Port Number: 3702, 60000)]
Zabranjuje korištenje funkcija koje koriste WSD protokol. [WSD postavke]
[Restrict BMLinkS Port (Port Number: 1900)]
Budući da ta funkcija nije dostupna na uređaju, ne primjenjuje se na sigurnosna pravila.
[Restrict IPP Port (Port Number: 631)]
Zabranjuje ispis pomoću IPP protokola. Također onemogućuje određene funkcije ispisa koje koriste mobilne aplikacije i zabranjuje povezani ispis.
[Restrict SMB Port (Port Number: 139, 445)]
Budući da ta funkcija nije dostupna na uređaju, ne primjenjuje se na sigurnosna pravila.
[Restrict SMTP Port (Port Number: 25)]
Zabranjuje SMTP RX. [Postavke komunikacije]
[Restrict Dedicated Port (Port Number: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
Zabranjuje korištenje namjenskih priključaka. [Postavke namjenskog porta]
[Restrict Remote Operator's Software Port (Port Number: 5900)]
Zabranjuje korištenje daljinskog upravljanja. [Postavke udaljenog upravljanja]
[Restrict SIP (IP Fax) Port (Port Number: 5004, 5005, 5060, 5061, 49152)]
Budući da ta funkcija nije dostupna na uređaju, ne primjenjuje se na sigurnosna pravila.
[Restrict mDNS Port (Port Number: 5353)]
Onemogućuje mDNS postavke (IPv4/IPv6) i određene funkcije ispisa koje koriste mobilnu aplikaciju. Time se onemogućuje otkrivanje mreže i automatske postavke koje se oslanjaju na mDNS, kao i s njima povezan ispis.
[Restrict SLP Port (Port Number: 427)]
Onemogućuje odgovor na otkrivanje u postavkama Multicast Discovery kao i mrežno otkrivanje i automatske postavke korištenjem SLP-a. [Postavke za Multicast Discovery]
[Restrict SNMP Port (Port Number: 161)]
Zabranjuje korištenje funkcija koje koriste SNMP protokol. To može onemogućiti računalu dohvaćanje i konfiguriranje podataka o uređaju pomoću SNMP-a.
[Authentication]
[Authentication Operational Policy]
Koristi korisničku autentikaciju kako bi spriječio neovlaštene operacije od strane neregistriranih korisnika.
[Prohibit Guest Users to Use Device]
Sprječava korištenje uređaja od strane bilo koga osim prijavljenih korisnika. Osim toga, operacije kao što su ispis ili slanje faksova s računala otkazuju se kada nisu postavljeni podaci za autentikaciju.
* [Guest Authentication Mode] je onemogućen kao način autentifikacije koji se koristi prilikom prijave na Remote UI (Udaljeni UI). Ako ste odabrali [Guest Authentication Mode], ovo se mijenja u [Standard Authentication Mode]. Zaslon [Edit Basic Settings]
* Kada koristite ACCESS MANAGEMENT SYSTEM, pogledajte priručnik sustava ACCESS MANAGEMENT SYSTEM na internetskoj stranici priručnika.
[Force Setting of Auto Logout]
Ako se ne izvode nikakve operacije u određenom vremenskom razdoblju nakon prijave, korisnik se automatski odjavljuje. Odredite vrijeme do automatske odjave korisnika pri postavljanju stavki sigurnosnih pravila. [Vrijeme do automatskog resetiranja]
[Password Operational Policy]
Strogo regulira način korištenja zaporki.
[Prohibit Caching of Password for External Servers]
Zahtijeva korištenje zaporke za pristup vanjskom poslužitelju. Podaci za autentifikaciju prijavljenog korisnika više se ne pohranjuju.
[Display Warning When Default Password Is in Use]
Prikazuje zaslon koji potiče korisnika na promjenu zaporke kada se administrator s korisničkim imenom „Administrator“ prijavljuje na uređaj koristeći zadanu zaporku. [Prikaži upozorenje ako se koristi standardna zaporka]
[Prohibit Use of Default Password for Remote Access]
Sprječava administratora s korisničkim imenom „Administrator“ od prijave u Remote UI (Udaljeni UI) koristeći zadanu zaporku. [Dopusti korišt. standard. zaporke za daljinski pristup]
[Password Settings Policy]
Postavlja zaporke koje se koriste za korisničku autentikaciju s određenom složenošću i rokom valjanosti kako ih treća strana ne bi mogla lako pogoditi.
[Set minimum number of characters for password]
Zahtijeva da zaporke imaju određenu duljinu znakova. Odredite minimalni broj znakova pri postavljanju stavki sigurnosnih pravila. [Postavke minimalne dužine]
[Set password validity period]
Postavlja rok valjanosti zaporki kako bi se zahtijevala redovita promjena zaporki. Odredite rok valjanosti pri postavljanju stavki sigurnosnih pravila. [Postavke roka valjanosti]
[Prohibit Use of 3 or More Identical Consecutive Characters]
Zabranjuje zaporke koje koriste tri ili više uzastopnih ponavljajućih znakova. [Zabrani uporabu 3 ili više istih uzastopnih znakova]
[Force Use of at Least 1 Uppercase Character]
Zahtijeva da zaporke imaju barem jedan znak velikog slova. [Upotrijebi barem 1 veliko slovo]
[Force Use of at Least 1 Lowercase Character]
Zahtijeva da zaporke imaju barem jedan znak malog slova. [Upotrijebi barem 1 malo slovo]
[Force Use of at Least 1 Digit]
Zahtijeva da zaporke imaju barem jedan broj. [Upotrijebi barem 1 broj]
[Force Use of at Least 1 Symbol]
Zahtijeva da zaporke imaju barem jedan simbol. [Upotrijebi barem 1 simbol]
[Lockout Policy]
Sprječava neovlaštenu prijavu zaključavanjem korisnika na određeno vremensko razdoblje ako je zaporka pri prijavi netočna.
[Enable Lockout]
Omogućuje zaključavanje. Prilikom postavljanja stavki sigurnosnih pravila navedite koliko neuspjelih pokušaja prijave treba proći dok se korisnik ne zaključa (prag zaključavanja) i vrijeme do otključavanja. [Postavke blokade]
[Key/Certificate]
Sprječavanjem slabog šifriranja i sigurnim upravljanjem povjerljivim informacijama kao što su zaporke i ključevi, možete zaštititi osjetljive podatke.
[Prohibit Use of Weak Encryption]
Zabranjuje korištenje slabog šifriranja. [Zabrani korištenje slabe enkripcije]
[Prohibit Use of Key/Certificate with Weak Encryption]
Zabranjuje korištenje ključeva i certifikata sa slabim šifriranjem.
[Use TPM to Store Password and Key]
Budući da ta funkcija nije dostupna na uređaju, ne primjenjuje se na sigurnosna pravila.
[Log]
Bilježenjem zapisnika možete pratiti operacije uređaja u slučaju problema i brže otkriti neovlašteno korištenje uređaja. Također možete koristiti SNTP za dobivanje točnih informacija o vremenu.
[Force Recording of Audit Log]
Različiti zapisnici za uređaj uvijek se bilježe.
[Force SNTP Settings]
Omogućuje uređaju dohvaćanje vremenskih informacija s vremenskog poslužitelja na mreži. Navedite naziv poslužitelja (IP adresu NTP ili SNTP poslužitelja) koji će se koristiti prilikom konfiguriranja postavki pravila. [SNTP postavke]
* Kada koristite DNS poslužitelj, umjesto IP adrese možete unijeti i naziv hosta ili FQDN naziva poslužitelja.
Input example:
ntp.example.com
* Kada koristite DNS poslužitelj, umjesto IP adrese možete unijeti i naziv hosta ili FQDN naziva poslužitelja.
Input example:
ntp.example.com
[Job]
[Printing Policy]
Sprječava da ispisani dokumenti ostanu bez nadzora ili ukradeni.
[Prohibit Immediate Printing of Received Jobs]
Privremeno sprema primljene faksove i podatke ispisa u memoriju uređaja, umjesto da ih odmah ispisuje.
[Sending/Receiving Policy]
Ograničava korištenje odredišta prilikom slanja podataka i način rukovanja primljenim podacima.
[Allow Sending Only to Registered Addresses]
Sprječava korisnike da odrede nova odredišta. Korisnici mogu slati podatke samo na odredišta registrirana u adresaru. [Ograniči nova odredišta]
[Force Confirmation of Fax Number]
Zahtijeva od korisnika da ponovno unesu broj faksa prilikom slanja faksa. [Potvrda upisanog broja faksa]
[Prohibit Auto Forwarding]
Zabranjuje automatsko prosljeđivanje faksova. [Koristi postavke prosljeđivanja]
[Storage]
Budući da ta funkcija nije dostupna na uređaju, ne primjenjuje se na sigurnosna pravila.
[Force Complete Deletion of Data]