Upotreba protokola IPSec
IP Security Protocol (IPSec) upotrebljavajte da biste spriječili prisluškivanje i uplitanje u IP pakete koji se šalju i primaju putem IP mreže. Na taj se način provodi šifriranje na razini protokola IP radi uspostavljanja zaštite bez oslanjanja na konfiguraciju aplikacije ili mreže.
Uvjeti u kojima se može koristiti IPSec i podržani načini rada
Paketi na koje se IPSec ne primjenjuje
Paketi u kojima se navode adrese za povratno, višesmjerno ili široko emitiranje
IKE paketi poslani s UDP priključka 500
ICMPv6 Neighbor Solicitation i Neighbor Advertisement paketi
Način rada za protokol razmjene ključeva (načini rada IKE)
Na ovom uređaju podržan je samo glavni način rada IKE, koji se koristi za šifriranje paketa i agresivni način rada bez šifriranja.
IPSec način komunikacije
Na ovom uređaju podržana je samo transportna varijanta komunikacijskog načina rada, u kojoj se šifrira samo dio koji ne obuhvaća IP zaglavlje. Tunelska varijanta, u kojoj se šifrira cijeli IP paket, nije podržana.
U skladu s FIPS 140 standardom
Tijekom IPSec komunikacije, bez obzira na postavku [Format metode kriptiranja na FIPS 140], uvijek se koristi modul za šifriranje koji je dobio FIPS 140 autentifikaciju. [Format metode kriptiranja na FIPS 140]
Kako biste osigurali da IPSec komunikacija bude u skladu sa standardom FIPS 140, morate postaviti duljinu ključeva DH i RSA za IPSec komunikaciju na 2048 bitova ili dulje u mrežnom okruženju kojem računalo pripada.
* Duljinu ključa možete odrediti samo za DH ključ na uređaju. Na računalu nema postavke za RSA ključ, stoga to uzmite u obzir prilikom izgradnje okruženja.
Upotreba protokola IPSec u kombinaciji s filtriranjem IP adresa
Prilikom slanja paketa prvo se primjenjuju postavke filtra IP adresa. Postavljanje vatrozida
Kada se prime paketi, prvo se primjenjuju postavke IPSec-a.
Konfiguriranje pravila za IPSec
Za IPSec komunikaciju na ovom uređaju morate stvoriti pravila za IPSec koja obuhvaćaju upotrebljivi raspon i algoritme za provjeru autentičnosti i šifriranje. Pravila su obično sastavljena od sljedećih stavki:
Alat za odabir
Definirajte na koje će se IP pakete primjenjivati IPSec komunikacija. Osim navođenja IP adrese ovog uređaja i drugih uređaja s kojima on komunicira možete navesti i njihove brojeve priključaka.
Način rada za protokol razmjene ključeva (način rada IKE)
Protokol razmjene ključeva podržava Internet Key Exchange version 1 (IKEv1). Kao metodu provjere autentičnosti odaberite unaprijed razmijenjeni ključ ili digitalni potpis.
Metoda unaprijed razmijenjenog ključa
Ta metoda provjere autentičnosti za komunikaciju između ovog i drugih uređaja koristi zajedničku ključnu riječ, koja se naziva razmijenjenim ključem.
Ta metoda provjere autentičnosti za komunikaciju između ovog i drugih uređaja koristi zajedničku ključnu riječ, koja se naziva razmijenjenim ključem.
Metoda digitalnog potpisa
Ovaj uređaj i drugi uređaji uzajamno provjeravaju autentičnost međusobnom verifikacijom digitalnih potpisa.
Ovaj uređaj i drugi uređaji uzajamno provjeravaju autentičnost međusobnom verifikacijom digitalnih potpisa.
* Morate konfigurirati postavke kako biste omogućili korištenje SNTP-a.
ESP/AH
Konfigurirajte postavke za protokole ESP ili AH koji će se koristiti za IPSec komunikaciju. Za još bolju zaštitu upotrebljavajte Perfect Forward Secrecy (PFS).
Konfiguriranje IPSec-a
Omogućite upotrebu protokola IPSec, a zatim stvorite i registrirajte pravila za IPSec. Ako ste stvorili više pravila, definirajte redoslijed kojim se primjenjuju. Možete kreirati do 10 pravila.
U ovom se odjeljku opisuje kako konfigurirati postavke s pomoću Remote UI (Udaljeni UI) na računalu.
Na upravljačkoj ploči odaberite [ Postavke/Registr.] na zaslonu [Početni prikaz] ili na drugom zaslonu, a zatim odaberite [Vaše postavke] kako biste konfigurirali postavke. [IPSec postavke]
Potrebne su ovlasti administratora sustava ili mreže.
Na upravljačkoj ploči odaberite [
Postavke/Registr.] na zaslonu [Početni prikaz] ili na drugom zaslonu, a zatim odaberite [Vaše postavke] kako biste konfigurirali postavke. [IPSec postavke]Potrebne su ovlasti administratora sustava ili mreže.
Potrebne pripreme
Izravno povežite uređaj s računalom u istoj virtualnoj privatnoj mreži (VPN) s kojom je povezan i uređaj. Potvrdite da je sve funkcionalno i unaprijed dovršite postavljanje na računalu. IPSec
U skladu s metodom provjere autentičnosti za IKE pripremite sljedeće:
Kada koristite metodu unaprijed razmijenjenog ključa, omogućite TLS za komunikaciju putem sučelja Remote UI (Udaljeni UI). Upotreba TLS-a
Prilikom korištenja metode digitalnog potpisa pripremite ključ i certifikat te konfigurirajte postavke kako biste omogućili korištenje SNTP-a.
Kada koristite PFS, provjerite je li PFS omogućen na uređaju s kojim komunicirate.
1
Prijavite se u sučelje Remote UI (Udaljeni UI) kao administrator. Pokretanje Remote UI (Udaljeni UI)
2
Na stranici portala sučelja Remote UI (Udaljeni UI) kliknite [Settings/Registration]. Stranica portala Remote UI (Udaljeni UI)
3
Kliknite [Network Settings].
Prikazat će se zaslon s postavkama mreže.
4
Kliknite [IPSec Settings].
Prikazuje se zaslon [IPSec Settings].
5
Potvrdite okvir [Use IPSec].
Za primanje samo paketa koji zadovoljavaju pravila odaberite [Reject] u odjeljku [Receive Non-Policy Packets].
6
Kliknite [OK].
Ponovno će se prikazati zaslon s postavkama mreže.
7
Kliknite [IPSec Policy List].
Prikazuje se zaslon [IPSec Policy List].
8
Kliknite [Register New IPSec Policy].
Prikazuje se zaslon [Register Policy].
9
Navedite naziv pravila i odaberite [On] u odjeljku [Policy On/Off].
Kao naziv pravila unesite naziv za identifikaciju pravila sastavljen od alfanumeričkih znakova.
10
Po potrebi ograničite duljinu AES ključa.
Za ograničavanje duljine AES ključa na 256 bitova, na primjer kada želite zadovoljiti standarde CC provjere autentičnosti, označite potvrdni okvir [Only Allow 256-bit for AES Key Length].
* Višenamjenski pisači Canon za metodu šifriranja AES podržavaju dvije duljine ključeva: 128 i 256 bita.
11
Postavite birač.
1
Kliknite [Selector Settings].
Prikazuje se zaslon [Selector].
2
Postavite birač.
[Local Address Settings] i [Remote Address Settings]
Postavite IP adresu na koju će se primijeniti IPSec komunikacija. Navedite IP adresu uređaja u odjeljku [Local Address Settings] i IP adresu uređaja koji komunicira u odjeljku [Remote Address Settings].
[All IP Addresses]
Odaberite da biste IPSec primijenili na sve IP pakete.
[IPv4 Address] ili [All IPv4 Addresses]
Odaberite ovo za primjenu IPSec komunikacije na IP pakete poslane i primljene putem IPv4 adrese.
[IPv6 Address] ili [All IPv6 Addresses]
Odaberite ovo za primjenu IPSec komunikacije na IP pakete poslane i primljene putem IPv6 adrese.
[IPv4 Manual Settings]
Odaberite ovo za definiranje IPv4 adrese na koju će se primijeniti IPSec komunikacija. Upotrijebite bilo koju od sljedećih metoda za određivanje IPv4 adrese na koju će se primijeniti postavke.
Prilikom određivanja jedne IPv4 adrese
Odaberite [Single Address] i unesite IPv4 adresu u odjeljak [First Address].
Odaberite [Single Address] i unesite IPv4 adresu u odjeljak [First Address].
Prilikom određivanja raspona IPv4 adresa
Odaberite [Range Address] i unesite IPv4 adrese u odjeljak [First Address] i [Last Address].
Odaberite [Range Address] i unesite IPv4 adrese u odjeljak [First Address] i [Last Address].
Prilikom određivanja raspona IPv4 adresa pomoću maske podmreže
Odaberite [Subnet Settings], unesite IPv4 adresu u odjeljak [First Address] i unesite masku podmreže u odjeljak [Subnet Settings].
Odaberite [Subnet Settings], unesite IPv4 adresu u odjeljak [First Address] i unesite masku podmreže u odjeljak [Subnet Settings].
[IPv6 Manual Settings]
Odaberite ovo za određivanje IPv6 adrese na koju će se primijeniti IPSec komunikacija. Upotrijebite bilo koju od sljedećih metoda za definiranje IPv6 adrese na koju će se primijeniti postavke.
Prilikom definiranja jedne IPv6 adrese
Odaberite [Single Address] i unesite IPv6 adresu u odjeljak [First Address].
Odaberite [Single Address] i unesite IPv6 adresu u odjeljak [First Address].
Prilikom određivanja raspona IPv6 adresa
Odaberite [Range Address] i unesite IPv6 adrese u odjeljak [First Address] i [Last Address].
Odaberite [Range Address] i unesite IPv6 adrese u odjeljak [First Address] i [Last Address].
Prilikom određivanja raspona IPv6 adresa pomoću prefiksa
Odaberite [Prefix Address], unesite IPv6 adresu u odjeljak [First Address] i unesite duljinu prefiksa u odjeljak [Prefix Length].
Odaberite [Prefix Address], unesite IPv6 adresu u odjeljak [First Address] i unesite duljinu prefiksa u odjeljak [Prefix Length].
[Port Settings]
Postavite priključke na koje će se primijeniti IPSec komunikacija.
[Specify by Port Number]
Odaberite ovo za korištenje brojeva priključaka prilikom određivanja priključaka na koje se primjenjuje IPSec komunikacija. Definirajte priključak ovog uređaja u odjeljku [Local Port] i deffinirajte priključak uređaja za komunikaciju u odjeljku [Remote Port].
Da bi se IPSec komunikacija primjenjivala na sve brojeve priključaka, odaberite [All Ports].
Kako biste IPSec komunikaciju primijenili na određeni broj priključka, pritisnite [Single Port] i unesite broj priključka.
[Specify by Service Name]
Odaberite ovo za korištenje naziva usluga prilikom određivanja priključaka na koje se primjenjuje IPSec komunikacija. Označite potvrdne okvire usluga na koje želite primijeniti IPSec komunikaciju.
3
Kliknite [OK].
Prikazuje se zaslon [Register Policy].
12
Konfigurirajte IKE postavke.
1
Kliknite [IKE Settings].
Prikazuje se zaslon [IKE].
2
Konfigurirajte IKE postavke.
[IKE Mode]
Odaberite način rada za protokol razmjene ključeva. Kada je odabrano [Main], sigurnost je poboljšana jer je sama IKE sesija šifrirana, ali je komunikacija sporija nego kod [Aggressive], koji ne izvodi šifriranje.
[Validity]
Unesite u minutama izraženo valjano razdoblje za IKE SA (ISAKMP SA) koje želite koristiti kao kontrolni komunikacijski kanal.
[Authentication Method]
Odaberite način provjere autentičnosti na uređaju.
Ako odaberete [Pre-Shared Key Method], kliknite [Shared Key Settings] unesite niz koji će se koristiti kao dijeljeni ključ pomoću alfanumeričkih znakova kliknite [OK].
Ako odaberete [Digital Signature Method], kliknite na [Key and Certificate] [Use] ključa i certifikata koji želite koristiti.
[Use] ključa i certifikata koji želite koristiti.[Authentication/Encryption Algorithm]
Konfigurirajte algoritam za autentifikaciju i šifriranje za IKE fazu 1.
Za automatsko postavljanje algoritma koji mogu koristiti i ovaj uređaj i komunikacijski uređaj odaberite [Auto].
Za određivanje određenog algoritma odaberite [Manual Settings] i konfigurirajte postavke [Authentication], [Encryption] i [DH Group].
[Authentication]: Odaberite algoritam raspršivanja.
[Encryption]: Odaberite algoritam šifriranja.
[DH Group]: Odaberite Diffie-Hellmanovu grupu kojom se definira jačina ključa.
|
Kada je mogućnost [IKE Mode] postavljena na [Main], a [Authentication Method] na [Pre-Shared Key Method]
Ako u postavkama selektora navedete više od jedne adrese u [Remote Address Settings], primjenjuju se sljedeća ograničenja prilikom stvaranja više pravila:
Za pravila s više od jedne navedene adrese, svi dijeljeni ključevi moraju biti postavljeni na isti niz.
Pravila s više od jedne navedene adrese ne mogu imati viši prioritet od pravila s jednom navedenom adresom.
|
3
Kliknite [OK].
Ponovno se prikazuje zaslon [Register Policy].
13
Konfigurirajte IPSec postavke komunikacije.
1
Kliknite [IPSec Network Settings].
Prikazuje se zaslon [IPSec Network].
2
Konfigurirajte IPSec postavke komunikacije.
[Validity]
Definirajte valjano razdoblje za IPSec SA koje želite koristiti kao kanal za podatkovnu komunikaciju, izraženo kao vrijeme, veličina ili oboje.
Ako označite potvrdni okvir [Time], unesite valjano razdoblje u minutama.
Ako označite potvrdni okvir [Size], unesite valjano razdoblje u megabajtima.
Kad je potvrđeno oboje, primjenjuje se stavka čija se navedena vrijednost prva dosegne.
[PFS]
Potvrdite ovaj okvir da biste konfigurirali PFS za ključ sesije.
[Authentication/Encryption Algorithm]
Postavite algoritam za autentifikaciju i šifriranje za IKE fazu 2.
Za automatsko postavljanje ESP algoritma za autentifikaciju i šifriranje odaberite [Auto].
Za određivanje određene metode provjere autentičnosti odaberite [Manual Settings] i odaberite jednu od sljedećih metoda provjere autentičnosti.
[ESP]:
Izvršavaju se i autentifikacija i šifriranje.
Odaberite algoritam u [ESP Authentication] i [ESP Encryption]. Ako ne želite definirati algoritam, odaberite [NULL].
Izvršavaju se i autentifikacija i šifriranje.
Odaberite algoritam u [ESP Authentication] i [ESP Encryption]. Ako ne želite definirati algoritam, odaberite [NULL].
[ESP (AES-GCM)]:
Izvode se i autentifikacija i enkripcija.
Kao algoritam koristi se AES-GCM.
Izvode se i autentifikacija i enkripcija.
Kao algoritam koristi se AES-GCM.
[AH (SHA1)]:
Autentifikacija se provodi, ali podaci nisu šifrirani.
Kao algoritam se koristi SHA1.
Autentifikacija se provodi, ali podaci nisu šifrirani.
Kao algoritam se koristi SHA1.
[Connection Mode]
Ovaj uređaj podržava samo transportni način rada.
3
Kliknite [OK].
Ponovno se prikazuje zaslon [Register Policy].
14
Kliknite [OK].
Novoregistrirana pravila dodaju se [IPSec Policy List] zaslonu.
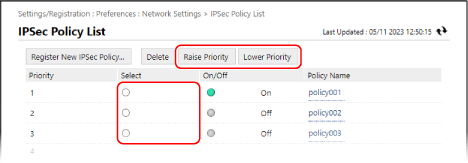
Kad je registrirano više pravila
Odaberite pravilo i kliknite [Raise Priority] ili [Lower Priority] za promjenu redoslijeda prioriteta. Pravila više razine imaju prednost u primjeni na IPSec komunikaciju.
15
Kliknite [Apply Setting Changes] [OK].
[OK].Postavke će se primijeniti.
16
Odjavite se iz sučelja Remote UI (Udaljeni UI).
NAPOMENA
Uređivanje registriranih pravila
Da biste uredili registrirane informacije, kliknite na naziv police koji želite urediti na [IPSec Policy List] zaslonu.