Χρήση IPSec
Χρησιμοποιήστε το Πρωτόκολλο ασφαλείας IP (IPSec) για να αποτρέψετε την υποκλοπή και την αλλοίωση πακέτων IP που αποστέλλονται και λαμβάνονται μέσω ενός δικτύου IP. Εκτελεί κρυπτογράφηση σε επίπεδο πρωτοκόλλου IP, για να διασφαλιστεί η ασφάλεια χωρίς να στηρίζεται σε κάποια εφαρμογή ή διαμόρφωση δικτύου.
Ισχύοντες όροι IPSec και υποστηριζόμενες καταστάσεις
Πακέτα στα οποία δεν εφαρμόζεται το IPSec
Πακέτα που καθορίζουν διεύθυνση βρόχου επιστροφής, πολλαπλής διανομής ή εκπομπής
Πακέτα IKE που αποστέλλονται από τη θύρα 500 UDP
Πακέτα επίκλησης γείτονα και κοινοποίησης γείτονα ICMPv6
Κατάσταση λειτουργίας πρωτοκόλλου ανταλλαγής κλειδιών (κατάσταση IKE)
Οι καταστάσεις IKE που υποστηρίζει η συσκευή είναι η κύρια κατάσταση που χρησιμοποιείται για την κρυπτογράφηση πακέτων και η επιθετική κατάσταση χωρίς κρυπτογράφηση.
Κατάσταση επικοινωνίας IPSec
Η μόνη κατάσταση επικοινωνίας που υποστηρίζει η συσκευή είναι η κατάσταση μεταφοράς, η οποία κρυπτογραφεί μόνο το τμήμα χωρίς την κεφαλίδα IP. Η κατάσταση διοχέτευσης, η οποία κρυπτογραφεί ολόκληρο το πακέτο IP, δεν υποστηρίζεται.
Συμμόρφωση με το πρότυπο FIPS 140
Κατά τη διάρκεια της επικοινωνίας IPSec, ανεξάρτητα από τη ρύθμιση [Διαμόρφωση Μεθόδου Κρυπτογράφησης σε FIPS 140], χρησιμοποιείται πάντα μια μονάδα κρυπτογράφησης που έχει λάβει πιστοποίηση FIPS 140. [Διαμόρφωση Μεθόδου Κρυπτογράφησης σε FIPS 140]
Για να διασφαλίσετε ότι η επικοινωνία IPSec συμμορφώνεται με το πρότυπο FIPS 140, πρέπει να ορίσετε το μήκος κλειδιού τόσο του κλειδιού DH όσο και του κλειδιού RSA για την επικοινωνία IPSec σε 2048 bit ή περισσότερο στο περιβάλλον δικτύου στο οποίο ανήκει η συσκευή.
* Μπορείτε να ορίσετε το μήκος του κλειδιού μόνο για το κλειδί DH στη συσκευή. Στη συσκευή δεν υπάρχει καμία ρύθμιση για το κλειδί RSA, οπότε λάβετε αυτό υπόψη κατά τη δημιουργία του περιβάλλοντος.
Χρήση IPSec σε συνδυασμό με φιλτράρισμα διευθύνσεων IP
Όταν αποστέλλονται πακέτα, εφαρμόζονται πρώτα οι ρυθμίσεις φίλτρου διευθύνσεων IP. Ρύθμιση τείχους προστασίας
Κατά τη λήψη πακέτων, εφαρμόζονται πρώτα οι ρυθμίσεις IPSec.
Διαμόρφωση πολιτικής IPSec
Για την επικοινωνία IPSec στη συσκευή, πρέπει να δημιουργήσετε μια πολιτική IPSec που θα περιλαμβάνει το ισχύον εύρος και τους ισχύοντες αλγορίθμους για έλεγχο ταυτότητας και κρυπτογράφηση. Η πολιτική απαρτίζεται κυρίως από τα εξής στοιχεία:
Επιλογέας
Καθορίστε τα πακέτα IP που θα εφαρμοστούν στην επικοινωνία IPSec. Εκτός από τον καθορισμό της διεύθυνσης IP της συσκευής και των συσκευών με τις οποίες θα επικοινωνεί, μπορείτε να καθορίσετε επίσης τους αριθμούς θυρών τους.
Κατάσταση λειτουργίας πρωτοκόλλου ανταλλαγής κλειδιών (κατάσταση IKE)
Το πρωτόκολλο ανταλλαγής κλειδιών υποστηρίζει την έκδοση 1 του πρωτοκόλλου Internet Key Exchange (IKEv1). Για τη μέθοδο ελέγχου ταυτότητας, επιλέξτε τη μέθοδο κοινόχρηστου κλειδιού ή τη μέθοδο ψηφιακής υπογραφής.
Μέθοδος κοινόχρηστου κλειδιού:
Αυτή η μέθοδος ελέγχου ταυτότητας χρησιμοποιεί μια κοινή λέξη-κλειδί, που ονομάζεται κοινόχρηστο κλειδί, για την επικοινωνία μεταξύ της συσκευής και άλλων συσκευών.
Αυτή η μέθοδος ελέγχου ταυτότητας χρησιμοποιεί μια κοινή λέξη-κλειδί, που ονομάζεται κοινόχρηστο κλειδί, για την επικοινωνία μεταξύ της συσκευής και άλλων συσκευών.
Μέθοδος ψηφιακής υπογραφής
Η συσκευή και οι άλλες συσκευές ελέγχουν την ταυτότητα η μία της άλλης με αμοιβαία επαλήθευση των ψηφιακών υπογραφών τους.
Η συσκευή και οι άλλες συσκευές ελέγχουν την ταυτότητα η μία της άλλης με αμοιβαία επαλήθευση των ψηφιακών υπογραφών τους.
* Πρέπει να ρυθμίσετε τις παραμέτρους ώστε να ενεργοποιήσετε τη χρήση του SNTP.
ESP/AH
Ρυθμίστε τις παραμέτρους για τα πρωτόκολλα ESP ή AH που θα χρησιμοποιηθούν για την επικοινωνία IPSec. Χρησιμοποιήστε την άριστη και άμεση εμπιστευτικότητα (PFS) για ακόμα μεγαλύτερη ασφάλεια.
Διαμόρφωση IPSec
Ενεργοποιήστε τη χρήση IPSec και, στη συνέχεια, δημιουργήστε και καταχωρίστε μια πολιτική IPSec. Εάν έχουν δημιουργηθεί πολλές πολιτικές, καθορίστε τη σειρά με την οποία θα εφαρμόζονται. Μπορείτε να δημιουργήσετε έως 10 πολιτικές.
Σε αυτήν την ενότητα περιγράφεται ο τρόπος διαμόρφωσης των ρυθμίσεων με χρήση του Remote UI (Απομακρυσμένο περιβάλλον εργασίας) από έναν υπολογιστή.
Στην [Αρχική] ή σε άλλη οθόνη του πίνακα ελέγχου επιλέξτε [ Ρυθμ./Αποθήκ.] και, στη συνέχεια, επιλέξτε [Προτιμήσεις] για να διαμορφώσετε τις ρυθμίσεις. [Ρυθμίσεις IPSec]
Απαιτούνται δικαιώματα διαχειριστή ή διαχειριστή δικτύου.
Στην [Αρχική] ή σε άλλη οθόνη του πίνακα ελέγχου επιλέξτε [
Ρυθμ./Αποθήκ.] και, στη συνέχεια, επιλέξτε [Προτιμήσεις] για να διαμορφώσετε τις ρυθμίσεις. [Ρυθμίσεις IPSec]Απαιτούνται δικαιώματα διαχειριστή ή διαχειριστή δικτύου.
Απαιτούμενες προετοιμασίες
Συνδέστε τη συσκευή απευθείας σε έναν υπολογιστή που βρίσκεται στο ίδιο εικονικό ιδιωτικό δίκτυο (VPN) με τη συσκευή. Επιβεβαιώστε τις συνθήκες λειτουργίας και ολοκληρώστε τις ρυθμίσεις στον υπολογιστή εκ των προτέρων. IPSec
Προετοιμάστε τα ακόλουθα, σύμφωνα με τη μέθοδο ελέγχου ταυτότητας IKE:
Όταν χρησιμοποιείτε τη μέθοδο του κοινόχρηστου κλειδιού, ενεργοποιήστε το TLS για επικοινωνία με το Remote UI (Απομακρυσμένο περιβάλλον εργασίας). Χρήση TLS
Όταν χρησιμοποιείτε τη μέθοδο ψηφιακής υπογραφής, προετοιμάστε το κλειδί και το πιστοποιητικό που θα χρησιμοποιήσετε και διαμορφώστε τις παραμέτρους ώστε να ενεργοποιήσετε τη χρήση του SNTP.
Όταν χρησιμοποιείτε PFS, βεβαιωθείτε ότι το PFS είναι ενεργοποιημένο στη συσκευή επικοινωνίας.
1
Συνδεθείτε στο Remote UI (Απομακρυσμένο περιβάλλον εργασίας) ως διαχειριστής. Εκκίνηση του Remote UI (Απομακρυσμένο περιβάλλον εργασίας)
2
Στη σελίδα πύλης του Remote UI (Απομακρυσμένο περιβάλλον εργασίας), κάντε κλικ στην επιλογή [Settings/Registration]. Σελίδα Πύλης του Remote UI (Απομακρυσμένο περιβάλλον εργασίας)
3
Κάντε κλικ στην επιλογή [Network Settings].
Θα εμφανιστεί η οθόνη των ρυθμίσεων δικτύου.
4
Κάντε κλικ στην επιλογή [IPSec Settings].
Εμφανίζεται η οθόνη [IPSec Settings].
5
Επιλέξτε το πλαίσιο ελέγχου [Use IPSec].
Για να λαμβάνετε μόνο πακέτα που πληρούν την πολιτική, επιλέξτε [Reject] στην επιλογή [Receive Non-Policy Packets].
6
Κάντε κλικ στην επιλογή [OK].
Θα εμφανιστεί ξανά η οθόνη των ρυθμίσεων δικτύου.
7
Κάντε κλικ στην επιλογή [IPSec Policy List].
Εμφανίζεται η οθόνη [IPSec Policy List].
8
Κάντε κλικ στην επιλογή [Register New IPSec Policy].
Εμφανίζεται η οθόνη [Register Policy].
9
Καθορίστε το όνομα της πολιτικής και επιλέξτε [On] στο [Policy On/Off].
Για το όνομα της πολιτικής, εισαγάγετε ένα όνομα που θα προσδιορίζει την πολιτική, χρησιμοποιώντας αλφαριθμητικούς χαρακτήρες.
10
Περιορίστε το μήκος του κλειδιού AES, ανάλογα με τις ανάγκες.
Για να περιορίσετε το μήκος του κλειδιού AES στα 256 bit, για παράδειγμα όταν θέλετε να συμμορφωθείτε με τα πρότυπα πιστοποίησης CC, επιλέξτε το πλαίσιο ελέγχου [Only Allow 256-bit for AES Key Length].
* Τα πολυμηχανήματα Canon υποστηρίζουν δύο μήκη κλειδιού για τη μέθοδο κρυπτογράφησης AES: 128 bit και 256 bit.
11
Ρυθμίστε τον επιλογέα.
1
Κάντε κλικ στην επιλογή [Selector Settings].
Εμφανίζεται η οθόνη [Selector].
2
Ρυθμίστε τον επιλογέα.
[Local Address Settings] και [Remote Address Settings]
Ορίστε τη διεύθυνση IP στην οποία θα εφαρμοστεί η επικοινωνία IPSec. Ορίστε τη διεύθυνση IP αυτής της συσκευής στο στοιχείο [Local Address Settings], και τη διεύθυνση IP της συσκευής επικοινωνίας στο στοιχείο [Remote Address Settings].
[All IP Addresses]
Ορίστε αυτήν την επιλογή για να εφαρμοστεί το IPSec σε όλα τα πακέτα IP.
[IPv4 Address] ή [All IPv4 Addresses]
Ορίστε αυτήν την επιλογή για να εφαρμόσετε επικοινωνία IPSec στα πακέτα IP που αποστέλλονται και λαμβάνονται μέσω διεύθυνσης IPv4.
[IPv6 Address] ή [All IPv6 Addresses]
Ορίστε αυτήν την επιλογή για να εφαρμόσετε επικοινωνία IPSec στα πακέτα IP που αποστέλλονται και λαμβάνονται μέσω διεύθυνσης IPv6.
[IPv4 Manual Settings]
Ορίστε αυτήν την επιλογή για να καθορίσετε μια διεύθυνση IPv4 στην οποία θα εφαρμοστεί η επικοινωνία IPSec. Χρησιμοποιήστε οποιαδήποτε από τις παρακάτω μεθόδους για να καθορίσετε τη διεύθυνση IPv4 στην οποία θα εφαρμοστούν οι ρυθμίσεις.
Όταν καθορίζετε μία διεύθυνση IPv4
Επιλέξτε [Single Address] και εισαγάγετε τη διεύθυνση IPv4 στο πεδίο [First Address].
Επιλέξτε [Single Address] και εισαγάγετε τη διεύθυνση IPv4 στο πεδίο [First Address].
Όταν καθορίζετε ένα εύρος διευθύνσεων IPv4
Επιλέξτε [Range Address] και εισαγάγετε τις διευθύνσεις IPv4 στα πεδία [First Address] και [Last Address].
Επιλέξτε [Range Address] και εισαγάγετε τις διευθύνσεις IPv4 στα πεδία [First Address] και [Last Address].
Όταν καθορίζετε ένα εύρος διευθύνσεων IPv4 χρησιμοποιώντας μάσκα υποδικτύου
Επιλέξτε [Subnet Settings], εισαγάγετε τη διεύθυνση IPv4 στο πεδίο [First Address] και τη μάσκα υποδικτύου στο πεδίο [Subnet Settings].
Επιλέξτε [Subnet Settings], εισαγάγετε τη διεύθυνση IPv4 στο πεδίο [First Address] και τη μάσκα υποδικτύου στο πεδίο [Subnet Settings].
[IPv6 Manual Settings]
Ορίστε αυτήν την επιλογή για να καθορίσετε μια διεύθυνση IPv6 στην οποία θα εφαρμοστεί η επικοινωνία IPSec. Χρησιμοποιήστε οποιαδήποτε από τις παρακάτω μεθόδους για να καθορίσετε τη διεύθυνση IPv6 στην οποία θα εφαρμοστούν οι ρυθμίσεις.
Όταν καθορίζετε μία διεύθυνση IPv6
Επιλέξτε [Single Address] και εισαγάγετε τη διεύθυνση IPv6 στο πεδίο [First Address].
Επιλέξτε [Single Address] και εισαγάγετε τη διεύθυνση IPv6 στο πεδίο [First Address].
Όταν καθορίζετε ένα εύρος διευθύνσεων IPv6
Επιλέξτε [Range Address] και εισαγάγετε τις διευθύνσεις IPv6 στα πεδία [First Address] και [Last Address].
Επιλέξτε [Range Address] και εισαγάγετε τις διευθύνσεις IPv6 στα πεδία [First Address] και [Last Address].
Όταν καθορίζετε ένα εύρος διευθύνσεων IPv6 χρησιμοποιώντας ένα πρόθεμα
Επιλέξτε [Prefix Address], εισαγάγετε τη διεύθυνση IPv6 στο πεδίο [First Address] και το μήκος του προθέματος στο πεδίο [Prefix Length].
Επιλέξτε [Prefix Address], εισαγάγετε τη διεύθυνση IPv6 στο πεδίο [First Address] και το μήκος του προθέματος στο πεδίο [Prefix Length].
[Port Settings]
Ορίστε τις θύρες στις οποίες θα εφαρμοστεί η επικοινωνία IPSec.
[Specify by Port Number]
Ορίστε αυτήν την επιλογή για να χρησιμοποιήσετε αριθμούς θυρών κατά τον καθορισμό των θυρών στις οποίες εφαρμόζεται η επικοινωνία IPSec. Ορίστε τον αριθμό θύρας της συσκευής στο πεδίο [Local Port] και καθορίστε τον αριθμό θύρας της συσκευής επικοινωνίας στο πεδίο [Remote Port].
Για να εφαρμοστεί η επικοινωνία IPSec σε όλους τους αριθμούς θυρών, επιλέξτε [All Ports].
Για να εφαρμοστεί η επικοινωνία IPSec σε συγκεκριμένο αριθμό θύρας, πατήστε [Single Port] και εισαγάγετε τον αριθμό της θύρας.
[Specify by Service Name]
Ορίστε αυτήν την επιλογή για να χρησιμοποιήσετε ονόματα υπηρεσιών κατά τον καθορισμό των θυρών στις οποίες εφαρμόζεται η επικοινωνία IPSec. Επιλέξτε τα πλαίσια ελέγχου των υπηρεσιών στις οποίες θα εφαρμοστεί επικοινωνία IPSec.
3
Κάντε κλικ στην επιλογή [OK].
Εμφανίζεται η οθόνη [Register Policy].
12
Διαμορφώστε τις ρυθμίσεις IKE.
1
Κάντε κλικ στην επιλογή [IKE Settings].
Εμφανίζεται η οθόνη [IKE].
2
Διαμορφώστε τις ρυθμίσεις IKE.
[IKE Mode]
Επιλέξτε την κατάσταση λειτουργίας για το πρωτόκολλο ανταλλαγής κλειδιών. Όταν επιλέγεται το [Main], η ασφάλεια ενισχύεται, καθώς η ίδια η συνεδρία IKE είναι κρυπτογραφημένη, αλλά η επικοινωνία είναι πιο αργή σε σύγκριση με το [Aggressive], το οποίο δεν πραγματοποιεί κρυπτογράφηση.
[Validity]
Εισαγάγετε σε λεπτά την περίοδο ισχύος για το IKE SA (ISAKMP SA) που θα χρησιμοποιηθεί ως διαδρομή επικοινωνίας ελέγχου.
[Authentication Method]
Επιλέξτε τη μέθοδο ελέγχου ταυτότητας της συσκευής.
Εάν επιλέξετε [Pre-Shared Key Method], κάντε κλικ στην επιλογή [Shared Key Settings]  πληκτρολογήστε τη συμβολοσειρά που θα χρησιμοποιηθεί ως κοινόχρηστο κλειδί χρησιμοποιώντας αλφαριθμητικούς χαρακτήρες κάντε κλικ στο [OK].
Εάν επιλέξετε [Digital Signature Method], κάντε κλικ στο [Key and Certificate] [Use] του κλειδιού και του πιστοποιητικού που θέλετε να χρησιμοποιήσετε.
[Use] του κλειδιού και του πιστοποιητικού που θέλετε να χρησιμοποιήσετε.[Authentication/Encryption Algorithm]
Διαμορφώστε τον αλγόριθμο ελέγχου ταυτότητας και κρυπτογράφησης για τη φάση 1 του IKE.
Για να ορίσετε αυτόματα έναν αλγόριθμο που μπορεί να χρησιμοποιηθεί τόσο από αυτήν τη συσκευή όσο και από τη συσκευή επικοινωνίας, επιλέξτε [Auto].
Για να ορίσετε έναν συγκεκριμένο αλγόριθμο, επιλέξτε [Manual Settings] και διαμορφώστε τις ρυθμίσεις [Authentication], [Encryption] και [DH Group].
[Authentication]: Επιλέξτε τον αλγόριθμο κατακερματισμού.
[Encryption]: Επιλέξτε τον αλγόριθμο κρυπτογράφησης.
[DH Group]: Επιλέξτε την ομάδα Diffie-Hellman, η οποία καθορίζει την ισχύ του κλειδιού.
|
Όταν η επιλογή [IKE Mode] ορίζεται σε [Main] και η επιλογή [Authentication Method] ορίζεται σε [Pre-Shared Key Method]
Εάν ορίσετε περισσότερες από μία διευθύνσεις στην ενότητα [Remote Address Settings] στις ρυθμίσεις επιλογής, ισχύουν οι ακόλουθοι περιορισμοί κατά τη δημιουργία πολλαπλών πολιτικών:
Για πολιτικές στις οποίες έχουν καθοριστεί περισσότερες από μία διευθύνσεις, όλα τα κοινόχρηστα κλειδιά πρέπει να οριστούν στην ίδια συμβολοσειρά.
Οι πολιτικές στις οποίες έχουν καθοριστεί περισσότερες από μία διευθύνσεις δεν μπορούν να έχουν υψηλότερη προτεραιότητα από τις πολιτικές στις οποίες έχει καθοριστεί μία μόνο διεύθυνση.
|
3
Κάντε κλικ στην επιλογή [OK].
Εμφανίζεται ξανά η οθόνη [Register Policy].
13
Διαμορφώστε τις ρυθμίσεις δικτύου IPSec.
1
Κάντε κλικ στην επιλογή [IPSec Network Settings].
Εμφανίζεται η οθόνη [IPSec Network].
2
Διαμορφώστε τις ρυθμίσεις δικτύου IPSec.
[Validity]
Καθορίστε την περίοδο ισχύος για το IPSec SA που θα χρησιμοποιηθεί ως διαδρομή επικοινωνίας ελέγχου ανά χρόνο, μέγεθος ή και τα δύο.
Εάν επιλέξετε το πλαίσιο ελέγχου [Time], εισαγάγετε την έγκυρη περίοδο σε λεπτά.
Εάν επιλέξετε το πλαίσιο ελέγχου [Size], εισαγάγετε την έγκυρη περίοδο σε megabyte.
Όταν είναι επιλεγμένα και τα δύο πλαίσια ελέγχου, εφαρμόζεται το στοιχείο του οποίου η καθορισμένη τιμή επιτυγχάνεται πρώτη.
[PFS]
Επιλέξτε αυτό το πλαίσιο ελέγχου, για να διαμορφώσετε το PFS για το κλειδί της περιόδου λειτουργίας.
[Authentication/Encryption Algorithm]
Ορίστε τον αλγόριθμο ελέγχου ταυτότητας και κρυπτογράφησης για τη φάση 2 του IKE.
Για να ρυθμίσετε αυτόματα τον αλγόριθμο ελέγχου ταυτότητας και κρυπτογράφησης ESP, επιλέξτε [Auto].
Για να καθορίσετε μια συγκεκριμένη μέθοδο ελέγχου ταυτότητας, επιλέξτε [Manual Settings] και επιλέξτε μία από τις ακόλουθες μεθόδους ελέγχου ταυτότητας.
[ESP]:
Πραγματοποιούνται τόσο ο έλεγχος ταυτότητας όσο και η κρυπτογράφηση.
Επιλέξτε τον αλγόριθμο στην επιλογή [ESP Authentication] και [ESP Encryption]. Εάν δεν θέλετε να καθορίσετε τον αλγόριθμο, επιλέξτε [NULL].
Πραγματοποιούνται τόσο ο έλεγχος ταυτότητας όσο και η κρυπτογράφηση.
Επιλέξτε τον αλγόριθμο στην επιλογή [ESP Authentication] και [ESP Encryption]. Εάν δεν θέλετε να καθορίσετε τον αλγόριθμο, επιλέξτε [NULL].
[ESP (AES-GCM)]:
Πραγματοποιούνται τόσο ο έλεγχος ταυτότητας όσο και η κρυπτογράφηση.
Ως αλγόριθμος χρησιμοποιείται το AES-GCM.
Πραγματοποιούνται τόσο ο έλεγχος ταυτότητας όσο και η κρυπτογράφηση.
Ως αλγόριθμος χρησιμοποιείται το AES-GCM.
[AH (SHA1)]:
Πραγματοποιείται έλεγχος ταυτότητας, αλλά τα δεδομένα δεν κρυπτογραφούνται.
Ως αλγόριθμος χρησιμοποιείται το SHA1.
Πραγματοποιείται έλεγχος ταυτότητας, αλλά τα δεδομένα δεν κρυπτογραφούνται.
Ως αλγόριθμος χρησιμοποιείται το SHA1.
[Connection Mode]
Η συσκευή υποστηρίζει μόνο την κατάσταση μεταφοράς.
3
Κάντε κλικ στην επιλογή [OK].
Εμφανίζεται ξανά η οθόνη [Register Policy].
14
Κάντε κλικ στην επιλογή [OK].
Η πολιτική που δημιουργείται προστίθεται στην οθόνη [IPSec Policy List].
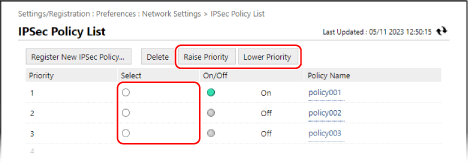
Όταν καταχωρίζονται πολλές πολιτικές
Επιλέξτε μια πολιτική και κάντε κλικ στο [Raise Priority] ή στο [Lower Priority] για να αλλάξετε τη σειρά προτεραιότητας. Οι πολιτικές υψηλότερου επιπέδου εφαρμόζονται κατά προτεραιότητα στην επικοινωνία IPSec.
15
Κάντε κλικ στην επιλογή [Apply Setting Changes] [OK].
[OK].Οι ρυθμίσεις εφαρμόζονται.
16
Αποσυνδεθείτε από το Remote UI (Απομακρυσμένο περιβάλλον εργασίας).
ΣΗΜΕΙΩΣΗ
Επεξεργασία καταχωρισμένων πολιτικών
Για να επεξεργαστείτε τα καταχωρισμένα στοιχεία, κάντε κλικ στο όνομα της πολιτικής που θέλετε να επεξεργαστείτε στην οθόνη [IPSec Policy List].