Καταχώριση πληροφοριών διακομιστή πιστοποίησης
Όταν χρησιμοποιείτε Active Directory, διακομιστή LDAP ή Microsoft Entra ID ως εξωτερικό διακομιστή πιστοποίησης, καταχωρίστε τις πληροφορίες του διακομιστή που θα χρησιμοποιηθεί.
Καταχωρίστε τις πληροφορίες διακομιστή χρησιμοποιώντας το Remote UI (Απομακρυσμένο περιβάλλον εργασίας) από υπολογιστή. Δεν μπορείτε να χρησιμοποιήσετε τον πίνακα ελέγχου για να καταχωρίσετε τις πληροφορίες.
Απαιτούνται δικαιώματα διαχειριστή. Η συσκευή πρέπει να επανεκκινηθεί για να εφαρμοστούν οι καταχωρημένες πληροφορίες.
Απαιτούνται δικαιώματα διαχειριστή. Η συσκευή πρέπει να επανεκκινηθεί για να εφαρμοστούν οι καταχωρημένες πληροφορίες.
Απαιτούμενες προετοιμασίες
Πρέπει να διαμορφώσετε τις απαιτούμενες ρυθμίσεις για τη χρήση Active Directory, διακομιστή LDAP ή Microsoft Entra ID, όπως τις ρυθμίσεις DNS και τις ρυθμίσεις ημερομηνίας και ώρας.
Προετοιμάστε τα διαπιστευτήρια για την πρόσβαση στο Active Directory, στον διακομιστή LDAP ή στο Microsoft Entra ID που θέλετε να χρησιμοποιήσετε.
1
Συνδεθείτε στο Remote UI (Απομακρυσμένο περιβάλλον εργασίας) ως διαχειριστής. Εκκίνηση του Remote UI (Απομακρυσμένο περιβάλλον εργασίας)
2
Στη σελίδα πύλης του Remote UI (Απομακρυσμένο περιβάλλον εργασίας), κάντε κλικ στην επιλογή [Settings/Registration]. Σελίδα Πύλης του Remote UI (Απομακρυσμένο περιβάλλον εργασίας)
3
Κάντε κλικ στις επιλογές [User Management]  [Authentication Management] [Server Settings] [Edit...].
Εμφανίζεται η οθόνη [Edit Server Settings].
4
Διαμορφώστε τα στοιχεία για το Active Directory, τον διακομιστή LDAP ή το Microsoft Entra ID στο [Authentication Server].
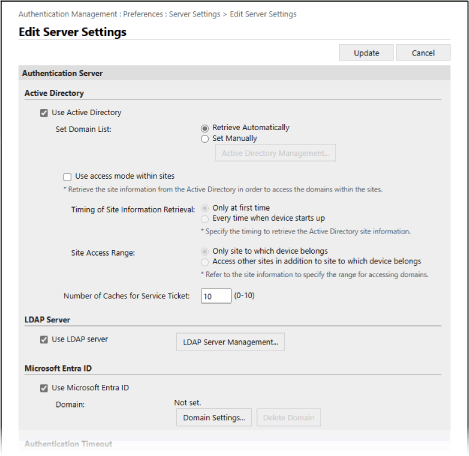
Κατά την αυτόματη λήψη των πληροφοριών του Active Directory
1
Επιλέξτε το πλαίσιο ελέγχου [Use Active Directory].
2
Στο στοιχείο [Set Domain List], επιλέξτε [Retrieve Automatically].
3
Καθορίστε τη μέθοδο πρόσβασης στο Active Directory και τον αριθμό των προσωρινών χώρων αποθήκευσης (cache).
[Use access mode within sites]
Όταν χρησιμοποιείτε πολλούς διακομιστές Active Directory, επιλέξτε αυτό το πλαίσιο ελέγχου για να ορίσετε προτεραιότητα πρόσβασης στο Active Directory της τοποθεσίας στην οποία ανήκει η συσκευή.
Αλλάξτε τις ρυθμίσεις για τις επιλογές [Timing of Site Information Retrieval] και [Site Access Range], αν χρειάζεται.
Αλλάξτε τις ρυθμίσεις για τις επιλογές [Timing of Site Information Retrieval] και [Site Access Range], αν χρειάζεται.
* Ακόμη κι όταν οριστεί η επιλογή [Only site to which device belongs] στο [Site Access Range], η συσκευή μπορεί να έχει πρόσβαση σε τοποθεσίες εκτός της τοποθεσίας όπου ανήκει όταν εκτελεί ενέργειες πρόσβασης ελεγκτή τομέα κατά τη διαδικασία εκκίνησης. Σε αυτή την περίπτωση, συνήθως δίνεται προτεραιότητα πρόσβασης σε ελεγκτές τομέα που βρίσκονται στην ίδια τοποθεσία.
Ωστόσο, εάν δεν υπάρχει δυνατότητα πρόσβασης σε ελεγκτές τομέα στην ίδια τοποθεσία, αλλά υπάρχει δυνατότητα πρόσβασης σε ελεγκτές τομέα εκτός της τοποθεσίας, δίνεται προτεραιότητα στην πρόσβαση σε ελεγκτές τομέα εκτός της τοποθεσίας.
[Number of Caches for Service Ticket]
Ορίστε τον αριθμό των καρτελών υπηρεσίας που μπορεί να τηρήσει η συσκευή.
Η καρτέλα υπηρεσίας είναι μια λειτουργία Active Directory που λειτουργεί ως αρχείο καταγραφής προηγούμενης σύνδεσης, ώστε να μειώνεται ο χρόνος που χρειάζεται για να συνδεθεί ο ίδιος χρήστης την επόμενη φορά.
Η καρτέλα υπηρεσίας είναι μια λειτουργία Active Directory που λειτουργεί ως αρχείο καταγραφής προηγούμενης σύνδεσης, ώστε να μειώνεται ο χρόνος που χρειάζεται για να συνδεθεί ο ίδιος χρήστης την επόμενη φορά.
Χειροκίνητος καθορισμός των πληροφοριών του Active Directory
1
Επιλέξτε το πλαίσιο ελέγχου [Use Active Directory].
2
Στο στοιχείο [Set Domain List], επιλέξτε [Set Manually].
3
Κάντε κλικ στην επιλογή [Active Directory Management...] [ΟΚ].
[ΟΚ].Εμφανίζεται η οθόνη [Active Directory Management].
4
Κάντε κλικ στην επιλογή [Add Domain...].
Εμφανίζεται η οθόνη [Add Domain].
5
Καθορίστε τα στοιχεία του Active Directory.
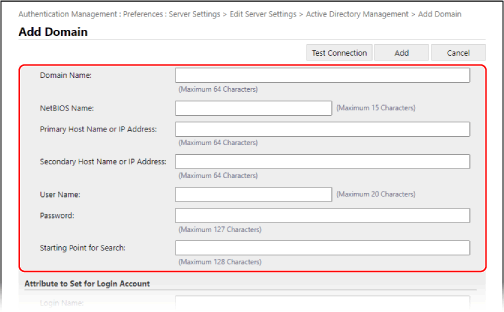
[Domain Name]
Πληκτρολογήστε το όνομα τομέα του Active Directory που είναι ο προορισμός σύνδεσης.
Παράδειγμα εισαγωγής:
company.domain.com
company.domain.com
[NetBIOS Name]
Πληκτρολογήστε το όνομα τομέα NetBIOS.
[Primary Host Name or IP Address] / [Secondary Host Name or IP Address]
Πληκτρολογήστε το όνομα κεντρικού υπολογιστή ή τη διεύθυνση IP του διακομιστή Active Directory.
* Για να χρησιμοποιήσετε δευτερεύοντα διακομιστή, ορίστε τον διακομιστή στο πεδίο [Secondary Host Name or IP Address].
[User Name] και [Password]
Εισαγάγετε το όνομα χρήστη και το συνθηματικό που θα χρησιμοποιούνται για την πρόσβαση στον διακομιστή Active Directory και την αναζήτηση πληροφοριών χρηστών.
[Starting Point for Search]
Ορίστε την τοποθεσία (επίπεδο) για την αναζήτηση πληροφοριών χρηστών όταν εκτελείται πιστοποίηση μέσω διακομιστή Active Directory. Εάν δεν καθορίσετε τη θέση έναρξης της αναζήτησης, θα πραγματοποιηθεί αναζήτηση σε όλες τις πληροφορίες χρηστών που έχουν καταχωρηθεί στον διακομιστή.
6
Καθορίστε τις ιδιότητες.
[Attribute to Set for Login Account]
Εισαγάγετε τις ιδιότητες για το όνομα σύνδεσης, το όνομα εμφάνισης και τη διεύθυνση e-mail κάθε λογαριασμού χρήστη στον διακομιστή.
7
Κάντε κλικ στο [Test Connection], για να δοκιμάσετε τη σύνδεση.
8
Κάντε κλικ στην επιλογή [Add].
Προστίθενται οι πληροφορίες του διακομιστή και εμφανίζεται ξανά η οθόνη [Active Directory Management].
9
Κάντε κλικ στην επιλογή [Back].
Εμφανίζεται ξανά η οθόνη [Edit Server Settings].
10
Προσδιορίστε τον αριθμό των προσωρινών χώρων αποθήκευσης (cache) στο [Number of Caches for Service Ticket].
Ορίστε τον αριθμό των καρτελών υπηρεσίας που μπορεί να τηρήσει η συσκευή.
Η καρτέλα υπηρεσίας είναι μια λειτουργία Active Directory που λειτουργεί ως αρχείο καταγραφής προηγούμενης σύνδεσης, ώστε να μειώνεται ο χρόνος που χρειάζεται για να συνδεθεί ο ίδιος χρήστης την επόμενη φορά.
Η καρτέλα υπηρεσίας είναι μια λειτουργία Active Directory που λειτουργεί ως αρχείο καταγραφής προηγούμενης σύνδεσης, ώστε να μειώνεται ο χρόνος που χρειάζεται για να συνδεθεί ο ίδιος χρήστης την επόμενη φορά.
Καθορίστε τις πληροφορίες του διακομιστή LDAP
1
Επιλέξτε το πλαίσιο ελέγχου [Use LDAP server].
2
Κάντε κλικ στην επιλογή [LDAP Server Management...] [ΟΚ].
[ΟΚ].Εμφανίζεται η οθόνη [LDAP Server Management].
3
Κάντε κλικ στην επιλογή [Add Server...].
Εμφανίζεται η οθόνη [Add LDAP Server].
4
Καθορίστε τις πληροφορίες του διακομιστή LDAP.
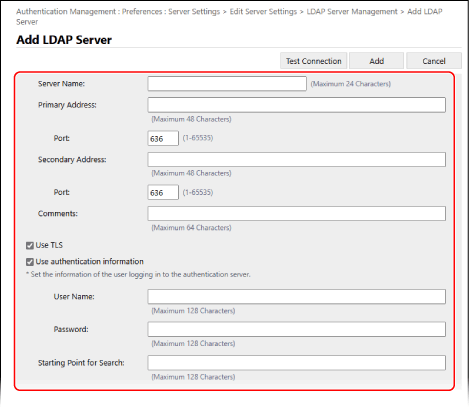
[Server Name]
Εισαγάγετε το όνομα που χρησιμοποιείται για την αναγνώριση του διακομιστή LDAP.
* Μην χρησιμοποιείτε το όνομα «localhost». Μην συμπεριλάβετε κενά στο όνομα του διακομιστή.
[Primary Address] και [Secondary Address]
Εισαγάγετε τη διεύθυνση IP ή το όνομα κεντρικού υπολογιστή του διακομιστή LDAP.
Παράδειγμα πληκτρολόγησης: Όνομα κεντρικού υπολογιστή
ldap.example.com
ldap.example.com
* Μην χρησιμοποιείτε διεύθυνση βρόχου επιστροφής (127.0.0.1).
* Όταν χρησιμοποιείτε δευτερεύοντα διακομιστή, εισαγάγετε τη διεύθυνση IP ή το όνομα κεντρικού υπολογιστή στο πεδίο [Secondary Address].
[Port]
Εισάγετε τον αριθμό θύρας που χρησιμοποιείται για την επικοινωνία με τον διακομιστή LDAP.
* Εάν δεν συμπληρωθεί, χρησιμοποιείται η ακόλουθη ρύθμιση σύμφωνα με τη ρύθμιση [Use TLS]:
Όταν το πλαίσιο ελέγχου είναι επιλεγμένο, «636»
Όταν το πλαίσιο ελέγχου δεν είναι επιλεγμένο, «389»
[Comments]
Προσθέστε μια περιγραφή και σημειώσεις, όπως χρειάζεται.
[Use TLS]
Επιλέξτε αυτό το πλαίσιο ελέγχου όταν χρησιμοποιείται κρυπτογράφηση TLS για επικοινωνία με τον διακομιστή LDAP.
[Use authentication information]
Όταν χρησιμοποιείτε στοιχεία πιστοποίησης για πιστοποίηση μέσω διακομιστή LDAP, επιλέξτε το πλαίσιο ελέγχου και εισαγάγετε το όνομα χρήστη και το συνθηματικό για την πιστοποίηση.
Αποεπιλέξτε το πλαίσιο ελέγχου για να επιτρέψετε την ανώνυμη πρόσβαση στον διακομιστή LDAP χωρίς τη χρήση στοιχείων πιστοποίησης.
* Μόνο όταν ο διακομιστής LDAP έχει ρυθμιστεί να επιτρέπει την ανώνυμη πρόσβαση.
[Starting Point for Search]
Ορίστε την τοποθεσία (επίπεδο) για την αναζήτηση πληροφοριών χρήστη όταν εκτελείται πιστοποίηση μέσω διακομιστή LDAP.
5
Καθορίστε τις ιδιότητες.
[Attribute to Verify at Authentication]
Εισαγάγετε τα στοιχεία στα οποία έχει καταχωρηθεί το όνομα χρήστη στο [User Name (Keyboard Authentication)].
[Attribute to Set for Login Account]
Εισαγάγετε τις ιδιότητες για το όνομα σύνδεσης, το όνομα εμφάνισης και τη διεύθυνση e-mail κάθε λογαριασμού χρήστη στον διακομιστή.
6
Καθορίστε το όνομα τομέα του προορισμού σύνδεσης στο πεδίο [Domain Name Setting Method].
Για να καθορίσετε το στοιχείο στο οποίο είναι καταχωρημένο το όνομα τομέα, επιλέξτε [Specify the attribute name for domain name acquisition] και εισαγάγετε το στοιχείο.
7
Κάντε κλικ στο [Test Connection], για να δοκιμάσετε τη σύνδεση.
8
Κάντε κλικ στην επιλογή [Add].
Προστίθενται οι πληροφορίες του διακομιστή και εμφανίζεται ξανά η οθόνη [LDAP Server Management].
9
Κάντε κλικ στην επιλογή [Back].
Εμφανίζεται ξανά η οθόνη [Edit Server Settings].
Καθορισμός πληροφοριών Microsoft Entra ID
1
Επιλέξτε το πλαίσιο ελέγχου [Use Microsoft Entra ID].
2
Κάντε κλικ στην επιλογή [Domain Settings...].
Εμφανίζεται η οθόνη [Microsoft Entra ID Domain Settings].
3
Καθορίστε τις πληροφορίες του Microsoft Entra ID.
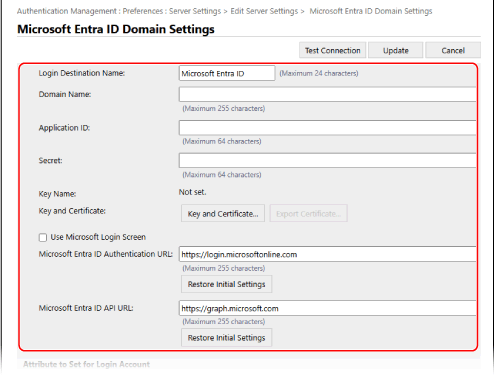
[Login Destination Name]
Εισαγάγετε το όνομα που θα εμφανίζεται στον προορισμό σύνδεσης.
[Domain Name]
Εισαγάγετε το όνομα τομέα του Microsoft Entra ID που είναι ο προορισμός σύνδεσης.
[Application ID]
Εισαγάγετε το αναγνωριστικό εφαρμογής (πελάτης).
[Secret]
Εισαγάγετε το μυστικό που δημιούργησε το Microsoft Entra ID. Δεν χρειάζεται να το εισαγάγετε, όταν χρησιμοποιείται [Key and Certificate].
[Key and Certificate]
Κάντε κλικ στο στοιχείο [Key and Certificate] για να ορίσετε το πιστοποιητικό που θα καταχωρηθεί στο Microsoft Entra ID όταν χρησιμοποιείτε κλειδί και πιστοποιητικό. Επιλέξτε το πιστοποιητικό για το οποίο ο αλγόριθμος κλειδιού είναι RSA 2048 bit ή περισσότερο και ο αλγόριθμος υπογραφής είναι SHA256, SHA384 ή SHA512.
Μπορείτε να κάνετε κλικ στο στοιχείο [Export Certificate...] για να εξαγάγετε το πιστοποιητικό που θα καταχωρηθεί στο Microsoft Entra ID.
Μπορείτε να κάνετε κλικ στο στοιχείο [Export Certificate...] για να εξαγάγετε το πιστοποιητικό που θα καταχωρηθεί στο Microsoft Entra ID.
[Microsoft Entra ID Authentication URL] και [Microsoft Entra ID API URL]
Εισαγάγετε τις διευθύνσεις URL. Ανάλογα με το περιβάλλον cloud, ίσως χρειαστεί να αλλάξετε τις ρυθμίσεις. Δεν χρειάζεται να το εισαγάγετε, όταν χρησιμοποιείται [Secret].
4
Καθορίστε τις ιδιότητες.
[Attribute to Set for Login Account]
[Login Name]
Από το αναπτυσσόμενο μενού, επιλέξτε ιδιότητα για το όνομα σύνδεσης κάθε λογαριασμού χρήστη στον διακομιστή.
* Για να καθορίσετε μια ιδιότητα που δεν εμφανίζεται στο αναπτυσσόμενο μενού, μπορείτε να την πληκτρολογήσετε κατευθείαν.
[WindowsLogonName]:
Το displayName λαμβάνεται από το Microsoft Entra ID. Το displayName αλλάζει ως εξής για να δημιουργηθεί το όνομα σύνδεσης:
Το displayName λαμβάνεται από το Microsoft Entra ID. Το displayName αλλάζει ως εξής για να δημιουργηθεί το όνομα σύνδεσης:
Τα κενά και οι ακόλουθοι χαρακτήρες διαγράφονται από το displayName: * + , . / : ; < > = ? \ [ ] |.
Το «@» και τυχόν επόμενοι χαρακτήρες διαγράφονται.
Οι συμβολοσειρές χαρακτήρων με περισσότερους από 20 χαρακτήρες συντομεύονται σε 20 ή λιγότερους χαρακτήρες.
Παράδειγμα: Όταν το displayName είναι user.001@example.com
user001
user001
[displayName]:
Το displayName που λαμβάνεται από το Microsoft Entra ID γίνεται το όνομα σύνδεσης.
Το displayName που λαμβάνεται από το Microsoft Entra ID γίνεται το όνομα σύνδεσης.
[userPrincipalName]:
Το userPrincipalName που λαμβάνεται από το Microsoft Entra ID γίνεται το όνομα σύνδεσης.
Το userPrincipalName που λαμβάνεται από το Microsoft Entra ID γίνεται το όνομα σύνδεσης.
[userPrincipalName-Prefix]:
Το τμήμα πριν από το «@» στο userPrincipalName που λαμβάνεται από το Microsoft Entra ID γίνεται το όνομα σύνδεσης.
Παράδειγμα: Όταν το userPrincipalName είναι «user.002@mail.test»
user.002
Το τμήμα πριν από το «@» στο userPrincipalName που λαμβάνεται από το Microsoft Entra ID γίνεται το όνομα σύνδεσης.
Παράδειγμα: Όταν το userPrincipalName είναι «user.002@mail.test»
user.002
[Display Name] και [E-Mail Address]
Εισαγάγετε τις ιδιότητες για το όνομα εμφάνισης και τη διεύθυνση e-mail κάθε λογαριασμού χρήστη στον διακομιστή.
5
Καθορίστε το όνομα τομέα του προορισμού σύνδεσης στο πεδίο [Domain Name] στην περιοχή [Domain Name to Set for Login Account].
6
Καθορίστε τις ρυθμίσεις στο στοιχείο [Autocomplete for Entering User Name When Using Keyboard Authentication] στην περιοχή [Domain Name to Autocomplete].
Εισάγετε το όνομα του τομέα για τον οποίο θα γίνεται αυτόματη συμπλήρωση. Κανονικά, ορίζετε το όνομα όπως έχει εισαχθεί στο πεδίο [Domain Name].
7
Κάντε κλικ στο [Test Connection], για να δοκιμάσετε τη σύνδεση.
8
Κάντε κλικ στην επιλογή [Update].
Εμφανίζεται ξανά η οθόνη [Edit Server Settings].
Εισαγάγετε την ώρα από την έναρξη της πιστοποίησης έως το χρονικό όριο λήξης στο [Authentication Timeout].
6
Καθορίστε τον τομέα προτεραιότητας με τον οποίο θα πραγματοποιηθεί η σύνδεση στο [Default Domain].
Καθορίστε αν θα διατηρούνται τα στοιχεία πιστοποίησης των χρηστών στο [Cache for User Information].
Για να διατηρείτε τα στοιχεία πιστοποίησης των χρηστών που συνδέθηκαν μέσω του πίνακα ελέγχου, επιλέξτε το πλαίσιο ελέγχου [Save authentication information for login users]. Εάν η συσκευή δεν μπορεί να συνδεθεί με τον διακομιστή πιστοποίησης εντός του χρόνου που έχει οριστεί στο Βήμα 5, μπορείτε να συνδεθείτε χρησιμοποιώντας τα στοιχεία πιστοποίησης που είναι αποθηκευμένα στον προσωρινό χώρο αποθήκευσης (cache).
Για να διατηρείτε τα στοιχεία πιστοποίησης των χρηστών που συνδέθηκαν με πιστοποίηση μέσω πληκτρολογίου, επιλέξτε επίσης το πλαίσιο ελέγχου [Save user information when using keyboard authentication].
Όταν αυτό το πλαίσιο ελέγχου είναι επιλεγμένο, ακόμη και αν η συσκευή δεν μπορεί να συνδεθεί με τον διακομιστή, μπορείτε να συνδεθείτε χρησιμοποιώντας τα αποθηκευμένα στοιχεία πιστοποίησης.
Όταν αυτό το πλαίσιο ελέγχου είναι επιλεγμένο, ακόμη και αν η συσκευή δεν μπορεί να συνδεθεί με τον διακομιστή, μπορείτε να συνδεθείτε χρησιμοποιώντας τα αποθηκευμένα στοιχεία πιστοποίησης.
8
Καθορίστε τις πληροφορίες χρήστη και τα δικαιώματα στο [Role Association].
[User Attribute to Browse]
Εισαγάγετε το στοιχείο ιδιότητας στον καταχωρημένο διακομιστή που χρησιμοποιείται για τον καθορισμό των δικαιωμάτων των χρηστών (ρόλων).
Για Active Directory/Διακομιστή LDAP
Κατά κανόνα, μπορείτε να χρησιμοποιείτε την προκαθορισμένη τιμή «memberOf», η οποία υποδεικνύει την ομάδα όπου ανήκει ο χρήστης.
Για το Microsoft Entra ID
Μπορούν να οριστούν τα εξής: «Οποιαδήποτε ιδιότητα χρήστη του Microsoft Entra ID», «memberOf» και «transitiveMemberOf».
Εάν έχει οριστεί το «memberOf», ανακτώνται μόνο ομάδες στις οποίες ανήκει άμεσα ο χρήστης.
Εάν έχει οριστεί το «transitiveMemberOf», οι πληροφορίες δεν ανακτώνται μόνο για ομάδες στις οποίες ανήκει άμεσα ο χρήστης, αλλά και για ομάδες στις οποίες ανήκουν αυτές οι ομάδες.
[Retrieve role name to apply from [User Attribute to Browse]]
Επιλέξτε αυτό το πλαίσιο ελέγχου για να χρησιμοποιήσετε τη συμβολοσειρά χαρακτήρων που έχει καταχωρηθεί στην ιδιότητα που καθορίζεται στο [User Attribute to Browse] για το όνομα του ρόλου. Πριν επιλέξετε το πλαίσιο ελέγχου, ελέγξτε τα ονόματα ρόλων που μπορούν να επιλεγούν στη συσκευή και καταχωρίστε τα στον διακομιστή.
[Conditions]
Μπορείτε να ορίσετε τις προϋποθέσεις που θα καθορίσουν τα δικαιώματα χρήστη. Οι προϋποθέσεις ισχύουν με τη σειρά με την οποία αναφέρονται.
Στο [Search Criteria], επιλέξτε τα κριτήρια αναζήτησης για το στοιχείο [Character String].
Στο [Character String], εισαγάγετε τη συμβολοσειρά που έχει καταχωρηθεί στην ιδιότητα που καθορίζεται στο [User Attribute to Browse]. Για να οριστούν τα δικαιώματα με βάση την ομάδα στην οποία ανήκει ο χρήστης, εισαγάγετε το όνομα της ομάδας.
Στο [Role], επιλέξτε τα δικαιώματα που ισχύουν για τους χρήστες που πληρούν τα κριτήρια.
* Όταν χρησιμοποιείτε διακομιστή Active Directory, οι χρήστες που ανήκουν στην ομάδα «Διαχειριστές περιφερειακών Canon» έχουν οριστεί εκ των προτέρων ως [Administrator].
9
Κάντε κλικ στην επιλογή [Update].
10
Επανεκκινήστε τη συσκευή. Επανεκκινήστε τη συσκευή
Οι πληροφορίες καταχωρίζονται.
ΣΗΜΕΙΩΣΗ
Απαγόρευση αποθήκευσης πληροφοριών πιστοποίησης στον προσωρινό χώρο αποθήκευσης (cache)
Μπορείτε να απαγορεύσετε την αποθήκευση στον προσωρινό χώρο αποθήκευσης (cache) των συνθηματικών που εισάγουν οι χρήστες κατά τη σύνδεση στον εξωτερικό διακομιστή πιστοποίησης. [Απαγόρευση Προσωρινής Αποθ.Συνθημ.Πιστοποίησης]
Όταν απαγορεύεται η αποθήκευση στον προσωρινό χώρο αποθήκευσης (cache), η ρύθμιση [Save authentication information for login users] στο Βήμα 7 απενεργοποιείται αυτόματα. Για να ενεργοποιήσετε τη ρύθμιση στο Βήμα 7, επιλέξτε το πλαίσιο ελέγχου [Save authentication information for login users] και ενημερώστε τα στοιχεία του διακομιστή πιστοποίησης.
Εάν αλλάξει ο αριθμός θύρας για το Kerberos στο Active Directory
Καταχωρίστε τις παρακάτω πληροφορίες στον διακομιστή DNS ως αρχείο SRV:
Υπηρεσία: «_kerberos»
Πρωτόκολλο: «_udp»
Αριθμός θύρας: Ο αριθμός θύρας που χρησιμοποιείται πραγματικά από την υπηρεσία Kerberos του τομέα Active Directory (ζώνη)
Κεντρικός υπολογιστής που προσφέρει αυτή την υπηρεσία: Όνομα κεντρικού υπολογιστή του ελεγκτή τομέα που παρέχει πράγματι την υπηρεσία Kerberos του τομέα Active Directory (ζώνη)
Καταχώρηση εφαρμογής στο Microsoft Entra ID
Χρησιμοποιήστε την παρακάτω διαδικασία για να καταχωρίσετε μια εφαρμογή στο Microsoft Entra ID.
Η διαδικασία καταχώρισης μπορεί να αλλάξει με τις ενημερώσεις της υπηρεσίας. Για περισσότερες πληροφορίες ανατρέξτε στον ιστότοπο της Microsoft.
Η διαδικασία καταχώρισης μπορεί να αλλάξει με τις ενημερώσεις της υπηρεσίας. Για περισσότερες πληροφορίες ανατρέξτε στον ιστότοπο της Microsoft.
1
Συνδεθείτε στο Microsoft Entra ID.
2
Στο μενού πλοήγησης, κάντε κλικ στο [Microsoft Entra ID].
3
Καταχωρίστε την εφαρμογή.
1
Στο μενού πλοήγησης, κάντε κλικ στο [App registrations] [New registration].
[New registration].2
Εισαγάγετε το όνομα της εφαρμογής.
Μπορείτε να εισαγάγετε οποιοδήποτε όνομα.
Παράδειγμα εισαγωγής:
Canon <όνομα εκτυπωτή> Σύνδεση
Παράδειγμα εισαγωγής:
Canon <όνομα εκτυπωτή> Σύνδεση
3
Επιλέξτε τον τύπο λογαριασμού και κάντε κλικ στο [Register].
Δημιουργείται το αναγνωριστικό της εφαρμογής (πελάτης).
Σημειώστε το αναγνωριστικό που δημιουργήθηκε.
Σημειώστε το αναγνωριστικό που δημιουργήθηκε.
4
Δημιουργήστε ένα μυστικό ή καταχωρίστε ένα πιστοποιητικό.
Κατά τη δημιουργία μυστικού
1
Στο μενού πλοήγησης, κάντε κλικ στο [Certificates & secrets].
2
Κάντε κλικ στην επιλογή [New Scanclient secret].
3
Στο παράθυρο διαλόγου [Add a client secret], εισαγάγετε την περιγραφή και την ημερομηνία λήξης και κάντε κλικ στο [Add].
Δημιουργείται ένα αναγνωριστικό και μια τιμή μυστικού.
Σημειώστε την τιμή μυστικού που δημιουργήθηκε. Δεν χρειάζεστε το αναγνωριστικό μυστικού.
* Η τιμή μυστικού εμφανίζεται μόνο μία φορά. Εάν δεν μπορείτε να σημειώσετε την τιμή, δημιουργήστε ένα νέο μυστικό πελάτη.
Σημειώστε την τιμή μυστικού που δημιουργήθηκε. Δεν χρειάζεστε το αναγνωριστικό μυστικού.
* Η τιμή μυστικού εμφανίζεται μόνο μία φορά. Εάν δεν μπορείτε να σημειώσετε την τιμή, δημιουργήστε ένα νέο μυστικό πελάτη.
Κατά την καταχώριση πιστοποιητικού
Το πιστοποιητικό της συσκευής πρέπει να εξαχθεί εκ των προτέρων. Μπορείτε να εξαγάγετε το πιστοποιητικό κατά τη διαμόρφωση των πληροφοριών του Microsoft Entra ID. Καταχώριση πληροφοριών διακομιστή πιστοποίησης
1
Στο μενού πλοήγησης, κάντε κλικ στο [Certificates & secrets].
2
Κάντε κλικ στην επιλογή [Upload certificate].
3
Επιλέξτε το αρχείο και κάντε κλικ στο [Add].
Μετά την αποστολή του πιστοποιητικού, σημειώστε την τιμή του [Thumbprint].
5
Στο μενού πλοήγησης, κάντε κλικ στο [API permissions].
6
Κάντε κλικ στην επιλογή [Add a permissions].
7
Στο [Request API permissions], επιλέξτε [Microsoft Graph].
8
Κάτω από τον τύπο δικαιωμάτων, επιλέξτε [Delegated permissions] και χορηγήστε δικαιώματα.
Χορηγήστε τα εξής δικαιώματα:
User.Read.All
Group.Read.All
GroupMember.Read.All
9
Κάτω από τον τύπο δικαιωμάτων, επιλέξτε [Application permissions] και χορηγήστε δικαιώματα.
Χορηγήστε τα εξής δικαιώματα:
User.Read.All
Group.Read.All
GroupMember.Read.All
* Χρησιμοποιήστε τα δικαιώματα, όταν δεν μπορείτε να συνδεθείτε στη συσκευή, λόγω σφάλματος πιστοποίησης πολλαπλών παραγόντων. Δεν απαιτείται, ανάλογα με τη λειτουργία και το περιβάλλον που χρησιμοποιείται.
10
Κάντε κλικ στην επιλογή [Grant admin consent confirmation] και κάντε κλικ στο [Yes].
Η συγκατάθεση διαχειριστή χορηγείται στα επιλεγμένα δικαιώματα.