Felhasználók hitelesítése és csoportok kezelése
A készüléket használó felhasználók megfelelő kezelésével, valamint hitelesítés használatával magakadályozható, hogy a készüléket illetéktelen harmadik felek használják.
A felhasználói hitelesítés – egy hitelesítési alkalmazás (bejelentkezési szolgáltatás) – a felhasználók kezelésének elsődleges módszere. A felhasználói hitelesítés a felhasználókat az egyes felhasználókhoz regisztrált felhasználónév és jelszó használatával hitelesíti.
A felhasználói hitelesítés segítségével korlátozhatja a készülék használatát, és optimalizálhatja a beállításokat az egyes felhasználók számára.
Egy felhasználó hitelesítéséhez először meg kell határozni a hitelesítési rendszert, majd konfigurálni kell a szükséges beállításokat, figyelembe véve a bejelentkezési módot, a felhasználóhoz rendelendő szerepkört és a használni kívánt funkciókat.
FONTOS
Ha a következő esetekben a hitelesítési módszert a felhasználói hitelesítésre szeretné korlátozni (és nem szeretné, hogy a hitelesítéshez rendszerkezelői azonosítót használjon), állítsa a [Hitelesítés tiltása Részlegazonosítóval és PIN-nel] értékét [Be] értékre. [Hitelesítés tiltása Részlegazonosítóval és PIN-nel]
Ha a gépet egy számítógépről használja egy illesztőprogramon keresztül
Amikor az eszközkezelő szoftverből éri el a készüléket
Hitelesítési rendszerek
A következő két hitelesítési rendszert használhatja:
Helyi eszköz (az adott készülék)
A felhasználói információk kezelése a készüléken belüli adatbázisban történik. Ezt helyi eszközhitelesítésnek nevezik.
A felhasználói adatok egyszerre csak egy felhasználóhoz regisztrálhatók, vagy fájlba menthetők és importálhatók a készülékre több felhasználó egyidejű regisztrálásához.
A felhasználói adatok egyszerre csak egy felhasználóhoz regisztrálhatók, vagy fájlba menthetők és importálhatók a készülékre több felhasználó egyidejű regisztrálásához.
Legfeljebb 5001 felhasználó felhasználói adatait regisztrálhatja.
Ha csak helyi eszközhitelesítést használ, akkor csoportokban kezelheti a felhasználókat, miközben részlegazonosító-kezelést is használ.
Ha csak helyi eszközhitelesítést használ, akkor csoportokban kezelheti a felhasználókat, miközben részlegazonosító-kezelést is használ.
Külső hitelesítési kiszolgáló
A készülékkel a következő típusú kiszolgálók használhatók külső hitelesítő kiszolgálóként:
Windows Server az Active Directory telepítésével
Microsoft Entra ID-t használó felhőalapú kiszolgáló
LDAP-kiszolgáló
A felhasználókat a kiszolgálón regisztrált felhasználói adatok alapján kezelheti. Ezt külső kiszolgálón történő hitelesítésnek nevezik.
* A kompatibilis Active Directory, az LDAP-kiszolgálók és a Microsoft Entra ID részleteiről lásd a hitelesítési funkciók specifikációit. Hitelesítési funkciók
Bejelentkezés a készülékre
A helyi eszközön bejegyzett felhasználók az alábbi bejelentkezési módokat használhatják. A külső hitelesítési kiszolgálón bejegyzett felhasználók billentyűzetes hitelesítést használhatnak. A készülék támogatja a kétlépcsős hitelesítést a Távoli felhasználói felületre való bejelentkezéshez.
* Az eszközkezelő szoftverrel történő hálózati bejelentkezés nem támogatja a kéttényezős hitelesítést.
Billentyűzet hitelesítése
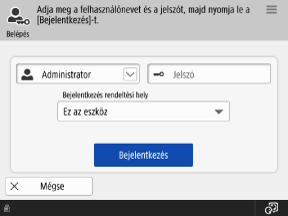
Ez a bejelentkezési módszer a hitelesítési rendszertől függetlenül használható.
A felhasználók bejelentkezéskor a vezérlőpulton megjelenő billentyűzettel írják be a felhasználónevüket és jelszavukat. Ha a felhasználónév és a jelszó csak számokból áll, akkor a beállításokat úgy konfigurálhatja, hogy a bejelentkezés csak a számbillentyűkkel történjen.
A felhasználók bejelentkezéskor a vezérlőpulton megjelenő billentyűzettel írják be a felhasználónevüket és jelszavukat. Ha a felhasználónév és a jelszó csak számokból áll, akkor a beállításokat úgy konfigurálhatja, hogy a bejelentkezés csak a számbillentyűkkel történjen.
MEGJEGYZÉS
Bejelentkezé a Távoli felhasználói felületre
A Távoli felhasználói felületre való bejelentkezéshez használhat webböngészőt a számítógépen.
Szerepkörök
A felhasználói hitelesítés segítségével jogosultságokat (szerepköröket) lehet konfigurálni az egyes felhasználók számára, hogy szabályozni lehessen az általuk végrehajtható műveleteket.
Konfigurálható szerepkörök
A felhasználókhoz felelősségi körüknek megfelelő szerepkörök hozzárendelésével a készülék különféle kezelési feladatai megoszthatók.
|
GeneralUser
|
Ez egy általános felhasználó.
|
|
DeviceAdmin
|
Az általános felhasználók műveletei mellett az Eszközadmin konfigurálhatja a nyomtatási, beolvasási, faxolási, másolási és egyéb alapvető beállításokat, valamint módosíthatja az eszközinformációs beállításokat.
|
|
NetworkAdmin
|
Az általános felhasználók műveletei mellett a NetworkAdmin módosíthatja a hálózati beállításokat.
|
|
Rendszergazda
|
Egy rendszergazda a készülék összes műveletét elvégezheti.
|
* A DeviceAdmin és a NetworkAdmin által módosítható beállításokkal kapcsolatos részletekért lásd az alábbiakat:
Az Active Directory/LDAP-kiszolgáló/Microsoft Entra ID attribútumainak használata
Külső szerverhitelesítés használata esetén a szerepköröket a szerver attribútumai alapján határozhatja meg. Az attribútumokhoz regisztrált karakterláncot szerepkörnévként használhatja, és feltételeket is beállíthat, valamint adott szerepköröket rendelhet hozzá, amikor ezek a feltételek teljesülnek.
Szerepkörök meghatározása az ACCESS MANAGEMENT SYSTEM használatával
Azokban a környezetekben, ahol az ACCESS MANAGEMENT SYSTEM használható, minden szerepkörhöz elérhető funkciókat rendelhet, és új szerepköröket hozhat létre.
Felhasználói hitelesítéssel elérhető funkciók
A felhasználói hitelesítés során a következő funkciókat és beállításokat használhatja a készülék hatékony kezeléséhez.
Felhasználói beállítások optimalizálása (Személyre szabás)
Alapértelmezés szerint a személyre szabási funkció be van kapcsolva a felhasználói hitelesítés használata esetén. Ez a funkció menti a felhasználó által testreszabott készülékbeállításokat, és minden bejelentkezéskor alkalmazza azokat. Ez lehetővé teszi a készülék hatékony működését anélkül, hogy a felhasználónak minden alkalommal módosítania kellene ugyanazokat a beállításokat vagy műveleteket. A személyre szabási funkció használata
Felhasználók kezelése csoportként (Részlegazonosító-kezelés)
A Részlegazonosító-kezelés funkcióval a helyi eszközre bejegyzett felhasználókat csoportként (részlegazonosítóként) kezelheti, például egy vállalati részleghez rendelve.
A részlegazonosító-kezelés használatával figyelemmel kísérheti a készülék használatát, korlátozhatja az egyes részlegazonosítókhoz nyomtatható oldalak számát, és bizonyos műveletek végrehajtásához PIN-kód megadására is kötelezheti a felhasználókat. Ez hasznos a készülék működésének beállításához, valamint a költségtudatosság és a biztonság javításához.
Minden részlegazonosítóhoz regisztrálhat egy közös felhasználót, és engedélyezheti azokat a műveleteket, amelyek során több felhasználó is használhatja ezt a közös felhasználót.
A részlegazonosító-kezelés használatához konfigurálnia kell a rendszerkezelői információkat, regisztrálnia és meg kell adnia a részlegazonosítót, majd engedélyeznie kell a részlegazonosító-kezelést.
* Címlista több felhasználó közötti megosztásához használjon felhasználói csoportot a részlegazonosító-kezelés helyett. Célállomások megosztása egy csoportban (felhasználói csoport)
Személyes mappák használata
A Személyes mappa egy személyes mappa, amelyet a bejelentkezett felhasználó használhat. A megosztott mappák és a fájlszerveren található mappák személyes mappákként adhatók meg.
A személyes mappa megadási módját a rendszergazda előre kiválasztja. Az egyes felhasználók a személyes mappájukat a jelen leírásnak megfelelően használja.
A személyes mappa megadási módját a rendszergazda előre kiválasztja. Az egyes felhasználók a személyes mappájukat a jelen leírásnak megfelelően használja.