Utilizarea IPSec
Utilizați IP Security Protocol (IPSec) pentru a preveni interceptarea și modificarea neautorizată a pachetelor IP trimise și primite prin intermediul unei rețele IP. Astfel, pentru a asigura securitatea se efectuează criptarea la nivelul protocolului IP, fără a mai utiliza aplicații sau configurații de rețea.
Condiții aplicabile și moduri acceptate de IPSec
Pachete cărora nu li se aplică IPSec
Pachete care specifică o adresă de loopback, cu difuzare sau difuzare multiplă
Pachete IKE trimise de la portul UDP 500
Pachete ICMPv6 Neighbor Solicitation și Neighbor Advertisement
Modul de funcționare al protocolului de schimb de chei (modurile IKE)
Modurile IKE acceptate de dispozitiv sunt modul principal, utilizat pentru criptarea pachetelor, și modul agresiv, fără criptare.
Mod de comunicare IPSec
Modul de comunicație acceptat de aparat este numai modul de transport, care criptează numai partea care exclude antetul IP. Modul tunel, care criptează întregul pachet IP, nu este acceptat.
Conformarea cu FIPS 140
În timpul comunicării IPSec, indiferent de setarea [Metoda criptare format conform FIPS 140], se utilizează întotdeauna un modul de criptare care a obținut autentificarea FIPS 140. [Metoda criptare format conform FIPS 140]
Pentru a vă asigura că comunicarea IPSec este conformă cu FIPS 140, trebuie să setați lungimea cheii DH și RSA pentru comunicarea IPSec la 2048 biți sau mai mult în mediul de rețea căruia îi aparține aparatul.
* Puteți specifica lungimea cheii doar pentru cheia DH de pe aparat. Nu există nicio setare pentru cheia RSA pe aparat, așa că luați acest lucru în considerare atunci când construiți mediul.
Utilizarea IPSec în paralel cu filtrarea adresei IP
Când sunt trimise pachete, setările filtrului de adresă IP sunt aplicate mai întâi. Configurarea unui firewall
Când sunt primite pachete, setările IPSec sunt aplicate mai întâi.
Configurarea politicii IPSec
Pentru a efectua comunicația IPSec la aparat, trebuie să creați o politică IPSec care include intervalul aplicabil și algoritmii pentru autentificare și criptare. Politica este formată în principal din următoarele elemente:
Selector
Specifică pachetele IP la care se va utiliza comunicația IPSec. În afară de specificarea adresei IP a aparatului și a dispozitivelor de comunicații, puteți specifica și numerele de porturi ale acestora.
Mod de operare al protocolului de schimb de chei (modul IKE)
Protocolul de schimb de chei acceptă Internet Key Exchange versiunea 1 (IKEv1). Ca metodă de autentificare, selectați metoda cu cheie pre-partajată sau metoda cu semnătură digitală.
Metoda cu cheie prepartajată
Această metodă de autentificare utilizează un cuvânt cheie comun, denumit cheie partajată, pentru comunicația între aparat și alte dispozitive.
Această metodă de autentificare utilizează un cuvânt cheie comun, denumit cheie partajată, pentru comunicația între aparat și alte dispozitive.
Metoda semnăturii digitale
Aparatul și alte dispozitive se autentifică unele pe altele verificându-și reciproc semnăturile digitale.
Aparatul și alte dispozitive se autentifică unele pe altele verificându-și reciproc semnăturile digitale.
* Trebuie să configurați setările pentru a activa utilizarea SNTP.
ESP/AH
Configurați setările pentru protocoalele ESP sau AH care vor fi utilizate pentru comunicarea IPSec. Utilizați Perfect Forward Secrecy (PFS) pentru un plus de securitate.
Configurarea IPSec
Activați utilizarea IPSec, apoi creați și înregistrați politica IPSec. Dacă au fost create mai multe politici, specificați ordinea de aplicare a acestora. Puteți crea până la 10 politici.
În această secțiune este descris modul de configurare a setărilor folosind Remote UI (IU la distanță) de la un computer.
Pe panoul de control, selectați [ Setări/Înregistr.] pe ecranul [Acasă] sau pe alt ecran, apoi selectați [Preferinţe] pentru a configura setările. [Setări IPSec]
Sunt necesare privilegii de Administrator sau NetworkAdmin.
Pe panoul de control, selectați [
Setări/Înregistr.] pe ecranul [Acasă] sau pe alt ecran, apoi selectați [Preferinţe] pentru a configura setările. [Setări IPSec]Sunt necesare privilegii de Administrator sau NetworkAdmin.
Pregătiri necesare
Conectați aparatul direct la un computer din aceeași rețea privată virtuală (VPN) cu aparatul. Confirmați condițiile de operare și finalizați setările la computer în prealabil. IPSec
Pregătiți următoarele în funcție de metodă de autentificare IKE:
Când utilizați metoda cu cheie prepartajată, activați TLS pentru comunicația prin Remote UI (IU la distanță). Utilizarea TLS
Când utilizați metoda semnăturii digitale, pregătiți cheia și certificatul de utilizat și configurați setările pentru a activa utilizarea SNTP.
Când utilizați PFS, verificați dacă PFS este activat la dispozitivul care comunică.
1
Conectați-vă la Remote UI (IU la distanță) ca administrator. Pornirea caracteristicii Remote UI (IU la distanță)
2
În pagina portalului Remote UI (IU la distanță), faceți clic pe [Settings/Registration]. Pagina portalului Remote UI (IU la distanță)
3
Faceți clic pe [Network Settings].
Se afișează ecranul cu setările de rețea.
4
Faceți clic pe [IPSec Settings].
Se afișează ecranul [IPSec Settings].
5
Bifați caseta de selectare [Use IPSec].
Pentru a primi doar pachetele care respectă politica, selectați [Reject] în [Receive Non-Policy Packets].
6
Faceți clic pe [OK].
Se afișează ecranul cu setările de rețea.
7
Faceți clic pe [IPSec Policy List].
Se afișează ecranul [IPSec Policy List].
8
Faceți clic pe [Register New IPSec Policy].
Se afișează ecranul [Register Policy].
9
Specificați numele politicii și selectați [On] în [Policy On/Off].
Pentru numele politicii, introduceți un nume care să identifice politica, folosind caractere alfanumerice.
10
Restricționați lungimea cheii AES, după cum este necesar.
Pentru a restricționa lungimea cheii AES la 256 de biți, ca atunci când doriți să respectați standardele de autentificare CC, selectați caseta de selectare [Only Allow 256-bit for AES Key Length].
* Aparatele multifuncționale Canon acceptă două lungimi de chei pentru metoda de criptare AES: 128 de biți și 256 de biți.
11
Setați selectorul.
1
Faceți clic pe [Selector Settings].
Se afișează ecranul [Selector].
2
Setați selectorul.
[Local Address Settings] și [Remote Address Settings]
Setați adresa IP căreia să i se aplice comunicarea IPSec. Specificați adresa IP a aparatului în [Local Address Settings] și adresa IP a dispozitivului cu care comunică în [Remote Address Settings].
[All IP Addresses]
Selectați această opțiune pentru a aplica IPSec tuturor pachetelor IP.
[IPv4 Address] sau [All IPv4 Addresses]
Selectați această opțiune pentru a aplica comunicarea IPSec pachetelor IP trimise și primite folosind o adresă IPv4.
[IPv6 Address] sau [All IPv6 Addresses]
Selectați această opțiune pentru a aplica comunicarea IPSec la pachetele IP trimise și primite utilizând o adresă IPv6.
[IPv4 Manual Settings]
Selectați această opțiune pentru a specifica o adresă IPv4 la care să aplicați comunicarea IPSec. Utilizați oricare dintre metodele următoare pentru a specifica adresa IPv4 căreia să îi aplicați setările.
Când specificați o singură adresă IPv4
Selectați [Single Address] și introduceți adresa IPv4 în [First Address].
Selectați [Single Address] și introduceți adresa IPv4 în [First Address].
Când specificați un interval de adrese IPv4
Selectați [Range Address] și introduceți adresele IPv4 în [First Address] și [Last Address].
Selectați [Range Address] și introduceți adresele IPv4 în [First Address] și [Last Address].
Când specificați un interval de adrese IPv4 utilizând o mască de subrețea
Selectați [Subnet Settings], introduceți adresa IPv4 în [First Address] și introduceți masca de subrețea în [Subnet Settings].
Selectați [Subnet Settings], introduceți adresa IPv4 în [First Address] și introduceți masca de subrețea în [Subnet Settings].
[IPv6 Manual Settings]
Selectați această opțiune pentru a specifica o adresă IPv6 la care să aplicați comunicarea IPSec. Utilizați oricare dintre metodele următoare pentru a specifica adresa IPv6 căreia să îi aplicați setările.
Când specificați o singură adresă IPv6
Selectați [Single Address] și introduceți adresa IPv6 în [First Address].
Selectați [Single Address] și introduceți adresa IPv6 în [First Address].
Când specificați un interval de adrese IPv6
Selectați [Range Address] și introduceți adresele IPv6 în [First Address] și [Last Address].
Selectați [Range Address] și introduceți adresele IPv6 în [First Address] și [Last Address].
Când specificați un interval de adrese IPv6 utilizând un prefix
Selectați [Prefix Address], introduceți adresa IPv6 în [First Address] și introduceți lungimea prefixului în [Prefix Length].
Selectați [Prefix Address], introduceți adresa IPv6 în [First Address] și introduceți lungimea prefixului în [Prefix Length].
[Port Settings]
Setați porturile la care să se aplice comunicarea IPSec.
[Specify by Port Number]
Selectați această opțiune pentru a utiliza numere de port atunci când se specifică porturile cărora li se aplică comunicarea IPSec. Specificați numărul de port al aparatului în [Local Port] și specificați numărul de port al dispozitivului cu care comunică în [Remote Port].
Pentru a aplica comunicarea IPSec tuturor numerelor de port, selectați [All Ports].
Pentru a aplica comunicarea IPSec unui anumit număr de port, apăsați pe [Single Port] și introduceți numărul portului.
[Specify by Service Name]
Selectați această opțiune pentru a utiliza nume de servicii atunci când specificați porturile cărora li se aplică comunicarea IPSec. Bifați casetele de selectare ale serviciilor cărora să li se aplice comunicarea IPSec.
3
Faceți clic pe [OK].
Se afișează ecranul [Register Policy].
12
Configurați setările IKE.
1
Faceți clic pe [IKE Settings].
Se afișează ecranul [IKE].
2
Configurați setările IKE.
[IKE Mode]
Selectați modul de operare pentru protocolul de schimbare a cheilor. Când este selectată opțiunea [Main], securitatea este îmbunătățită deoarece sesiunea IKE în sine este criptată, dar comunicarea este mai lentă decât în cazul opțiunii [Aggressive], care nu efectuează criptarea.
[Validity]
Introduceți perioada validă de utilizare a IKE SA (ISAKMP SA) drept cale de comunicații de control, în minute.
[Authentication Method]
Selectați metoda de autentificare a aparatului.
Dacă selectați [Pre-Shared Key Method], faceți clic pe [Shared Key Settings] introduceți șirul de caractere care va fi utilizat drept cheie partajată folosind caractere alfanumerice faceți clic pe [OK].
Dacă selectați [Digital Signature Method], faceți clic pe [Key and Certificate] [Use] din cheia și certificatul pe care doriți să le utilizați.
[Use] din cheia și certificatul pe care doriți să le utilizați.[Authentication/Encryption Algorithm]
Configurați algoritmul de autentificare și criptare pentru IKE faza 1.
Pentru a seta automat un algoritm care poate fi utilizat atât de acest aparat, cât și de dispozitivul de comunicare, selectați [Auto].
Pentru a specifica un anumit algoritm, selectați [Manual Settings] și configurați setările [Authentication], [Encryption] și [DH Group].
[Authentication]: Selectați algoritmul hash.
[Encryption]: Selectați algoritmul de criptare.
[DH Group]: Selectați grupul Diffie-Hellman, care determină cât de puternică este cheia.
|
Când opțiunea [IKE Mode] este setată la [Main] și [Authentication Method] este setată la [Pre-Shared Key Method]
Dacă specificați mai multe adrese în [Remote Address Settings] în setările selectorului, se aplică următoarele restricții atunci când creați mai multe politici:
Pentru politicile cu mai multe adrese specificate, toate cheile partajate trebuie setate la același șir.
Politicile cu mai multe adrese specificate nu pot fi setate la o prioritate mai mare decât politicile cu o singură adresă specificată.
|
3
Faceți clic pe [OK].
Ecranul [Register Policy] se afișează din nou.
13
Configurați setările de rețea IPSec.
1
Faceți clic pe [IPSec Network Settings].
Se afișează ecranul [IPSec Network].
2
Configurați setările de rețea IPSec.
[Validity]
Specificați perioada de validitate a utilizării IPSec SA drept cale de comunicație de date, în funcție de timp, de dimensiune sau de ambele.
Dacă bifați caseta de selectare [Time], introduceți perioada validă în minute.
Dacă bifați caseta de selectare [Size], introduceți perioada validă în megaocteți.
Dacă le selectați pe amândouă, se aplică elementul a cărui valoare specificată este atinsă prima.
[PFS]
Bifați această casetă de selectare pentru a configura PFS pentru cheia de sesiune.
[Authentication/Encryption Algorithm]
Setați algoritmul de autentificare și criptare pentru IKE faza 2.
Pentru a seta automat algoritmul de autentificare și criptare ESP, selectați [Auto].
Pentru a specifica o anumită metodă de autentificare, selectați [Manual Settings] și selectați una dintre următoarele metode de autentificare.
[ESP]:
Se efectuează atât autentificarea, cât și criptarea.
Selectați algoritmul din [ESP Authentication] și [ESP Encryption]. Dacă nu doriți să specificați algoritmul, selectați [NULL].
Se efectuează atât autentificarea, cât și criptarea.
Selectați algoritmul din [ESP Authentication] și [ESP Encryption]. Dacă nu doriți să specificați algoritmul, selectați [NULL].
[ESP (AES-GCM)]:
Se efectuează atât autentificarea, cât și criptarea.
Ca algoritm se folosește AES-GCM.
Se efectuează atât autentificarea, cât și criptarea.
Ca algoritm se folosește AES-GCM.
[AH (SHA1)]:
Autentificarea este efectuată, dar datele nu sunt criptate.
SHA1 este utilizat ca algoritm.
Autentificarea este efectuată, dar datele nu sunt criptate.
SHA1 este utilizat ca algoritm.
[Connection Mode]
Aparatul acceptă numai modul transport.
3
Faceți clic pe [OK].
Ecranul [Register Policy] se afișează din nou.
14
Faceți clic pe [OK].
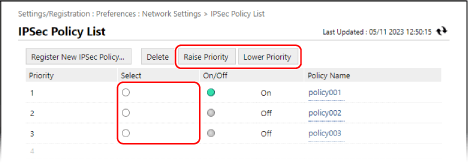
Politica creată este adăugată în ecranul [IPSec Policy List].
Când sunt înregistrate mai multe politici
Selectați o politică și faceți clic pe [Raise Priority] sau [Lower Priority] pentru a modifica ordinea priorității. Politicile de nivel mai ridicat au prioritate la aplicarea în comunicațiile IPSec.
15
Faceți clic pe [Apply Setting Changes] [OK].
[OK].Setările sunt aplicate.
16
Deconectați-vă de la Remote UI (IU la distanță).
NOTĂ
Editarea politicilor înregistrate
Pentru a edita informațiile înregistrate, faceți clic pe numele politicii pe care doriți să o editați în ecranul [IPSec Policy List].