Identifikácia používateľov a správa skupín
Správa používateľov a skupín používajúcich zariadenie, a overovanie jeho používania môže zabrániť používaniu tretími stranami a neoprávnenému prístupu.
Hlavným spôsobom správy používateľov je Overovanie používateľov, čo je overovacia aplikácia (prihlasovacia služba). Overovanie používateľov overuje používateľov pomocou používateľského mena a hesla, ktoré sú zaregistrované pre každého používateľa.
Overovanie používateľov môžete využiť na obmedzenie používania zariadenia a optimalizáciu nastavení pre jednotlivých používateľov.
Pri overovaní používateľa najskôr určite systém overovania a potom nakonfigurujte potrebné nastavenia s ohľadom na spôsob prihlásenia, rolu, ktorá má byť používateľovi pridelená, a funkcie, ktoré sa majú používať.
DÔLEŽITÉ
Ak chcete v nasledujúcich situáciách obmedziť spôsob overovania na Overovanie používateľov (a nepoužívať na overovanie ID správcu systému), nastavte položku [Zakázať overenie pomocou ID oddelenia a kódu PIN] na možnosť [Zap.]. [Zakázať overenie pomocou ID oddelenia a kódu PIN]
Pri používaní zariadenia z počítača prostredníctvom ovládača
Pri prístupe k zariadeniu prostredníctvom softvéru na správu zariadení
Systémy overovania
Môžete použiť nasledujúce dva systémy overovania:
Lokálne zariadenie (toto zariadenie)
Informácie o používateľoch sa spravujú v databáze zariadenia. Toto sa nazýva overenie prostredníctvom lokálneho zariadenia.
Údaje o používateľovi je možné zadávať po jednom, alebo ich uložiť do súboru a načítať do zariadenia, čím je možné zaregistrovať viacerých používateľov naraz.
Údaje o používateľovi je možné zadávať po jednom, alebo ich uložiť do súboru a načítať do zariadenia, čím je možné zaregistrovať viacerých používateľov naraz.
Môžete zaregistrovať údaje až o 5001 používateľoch.
Keď používate výlučne overovanie prostredníctvom lokálneho zariadenia, môžete spravovať používateľov v skupinách a zároveň využívať Správu ID oddelenia.
Keď používate výlučne overovanie prostredníctvom lokálneho zariadenia, môžete spravovať používateľov v skupinách a zároveň využívať Správu ID oddelenia.
Externý overovací server
Ako externý overovací server je možné použiť nasledujúce typy serverov:
Windows Server s nainštalovaným Active Directory
Cloudový server využívajúci Microsoft Entra ID
LDAP server
Používateľov môžete spravovať na základe údajov o používateľoch zaregistrovaných na serveri. Toto sa nazýva overovanie na externom serveri.
* Podrobnosti o kompatibilných serveroch Active Directory, LDAP a Microsoft Entra ID nájdete v špecifikáciách overovacích funkcií. Funkcie overovania
Prihlásenie sa v zariadení
Používatelia zaregistrovaní na lokálnom zariadení môžu využiť nižšie uvedené spôsoby prihlásenia. Používatelia registrovaní na externom overovacom serveri môžu využívať overovanie klávesnicou. Zariadenie podporuje dvojfaktorovú autentizáciu pri prihlásení Remote UI (Vzdialené PR).
* Prihlásenie do siete prostredníctvom softvéru na správu zariadení nepodporuje dvojfaktorové overovanie.
Overovanie klávesnicou
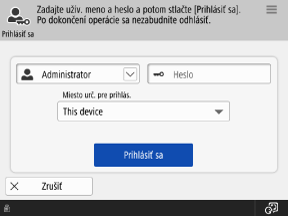
Tento spôsob prihlásenia možno použiť bez ohľadu na systém overovania.
Používatelia sa prihlasujú zadaním používateľského mena a hesla pomocou klávesnice zobrazenej na ovládacom paneli. Ak používateľské meno a heslo obsahujú len číslice, môžete nastavenia konfigurovať na povolenie prihlásenia pomocou číselných tlačidiel.
Používatelia sa prihlasujú zadaním používateľského mena a hesla pomocou klávesnice zobrazenej na ovládacom paneli. Ak používateľské meno a heslo obsahujú len číslice, môžete nastavenia konfigurovať na povolenie prihlásenia pomocou číselných tlačidiel.
POZNÁMKA
Prihlásenie sa do Remote UI (Vzdialené PR)
Na prihlásenie do Remote UI (Vzdialené PR) môžete použiť webový prehliadač v počítači.
Roly
Overovanie používateľov možno využiť na konfiguráciu oprávnení (rolí) pre každého používateľa s cieľom kontrolovať úkony, ktoré môže vykonávať.
Konfigurovateľné roly
Pridelením rolí používateľom podľa ich zodpovedností je možné rozdeliť si rôzne úlohy spojené so správou zariadenia.
|
Bežný používateľ (GeneralUser)
|
Toto je všeobecný používateľ.
|
|
DeviceAdmin
|
Okrem úkonov všeobecného používateľa môže správca zariadenia konfigurovať nastavenia tlače, skenovania, faxovania, kopírovania a ďalšie základné nastavenia, ako aj meniť nastavenia informácií o zariadení.
|
|
NetworkAdmin
|
Okrem úkonov všeobecného používateľa môže správca siete meniť nastavenia siete.
|
|
Správca
|
Správca môže vykonávať všetky úkony so zariadením.
|
* Podrobnosti o nastaveniach, ktoré môže meniť správca zariadenia a správca siete, nájdete tu:
Využitie atribútov služby Active Directory/LDAP Server/Microsoft Entra ID
Ak sa používa overovanie prostredníctvom externého servera, roly môžete určiť na základe atribútov servera. Ako názov roly môžete použiť reťazec znakov zaregistrovaný v atribútoch a môžete tiež nastaviť podmienky a priradiť konkrétne roly, ak sú tieto podmienky splnené.
Využívanie ACCESS MANAGEMENT SYSTEM na špecifikovanie rolí
V prostrediach, kde je možné používať ACCESS MANAGEMENT SYSTEM, môžete jednotlivým rolám priraďovať dostupné funkcie a vytvárať nové roly.
Funkcie dostupné po overovaní používateľov
Pri overovaní používateľov môžete využiť nasledujúce funkcie a nastavenia, aby používatelia mohli so zariadením efektívne pracovať.
Optimalizácia používateľských nastavení (personalizácia)
Pri používaní overovania používateľov je funkcia personalizácie štandardne zapnutá. Táto funkcia ukladá rôzne nastavenia zariadenia, ktoré prispôsobil používateľ, a uplatňuje ich po každom prihlásení daného používateľa. Umožňuje to efektívne používanie zariadenia bez toho, aby používateľ musel zakaždým meniť tie isté nastavenia alebo úkony. Používanie funkcie personalizácie
Správa používateľov ako skupiny (správa ID oddelení)
Pomocou funkcie Správa ID oddelenia môžete hromadne spravovať používateľov zaregistrovaných na lokálnom zariadení v rámci skupiny (ID oddelenia), napríklad v rámci firemného oddelenia.
Pomocou funkcie Správa ID oddelení môžete monitorovať využívanie zariadenia, obmedziť počet strán, ktoré je možné vytlačiť pre každé ID oddelenia, a môžete od používateľov vyžadovať zadanie kódu PIN na vykonanie určitých úkonov. Toto je užitočné na prispôsobenie používania zariadenia a na zvýšenie povedomia o nákladoch a bezpečnosti.
Pre každé ID oddelenia môžete tiež zaregistrovať spoločného používateľa a povoliť úkony, pri ktorých môže tohto spoločného používateľa využívať viacero používateľov.
Ak chcete používať správu ID oddelení, musíte konfigurovať nastavenia informácií o správcovi systému, zaregistrovať a špecifikovať ID oddelenia a následne povoliť správu ID oddelení.
* Ak chcete zdieľať zoznam adries medzi viacerými používateľmi, namiesto správy ID oddelení použite skupinu používateľov. Zdieľanie miest určení v skupine (používateľská skupina)
Používanie osobných priečinkov
Osobný priečinok je priečinok, ktorý môže používať prihlásený používateľ. Zdieľané priečinky a priečinky na súborovom serveri je možné určiť ako osobné priečinky.
Spôsob špecifikácie osobných priečinkov vopred určí správca. Každý používateľ používa svoj osobný priečinok v súlade s týmto postupom.
Spôsob špecifikácie osobných priečinkov vopred určí správca. Každý používateľ používa svoj osobný priečinok v súlade s týmto postupom.