IPSec erabiltzea
Erabili IP Security Protocol (IPSec) IP sare baten bidez bidalitako eta jasotako IP paketeak entzutea eta manipulatzea saihesteko. Honek enkriptatzea IP protokoloaren mailan exekutatzen du, segurtasuna bermatzeko aplikazio baten edo sarearen konfigurazioaren arabera egon beharrik gabe.
IPSec-en baldintza aplikagarriak eta onartutako moduak
IPSec aplikatzen ez zaien paketeak
Loopback, multidifusio edo igorpen-helbide bat zehazten duten paketeak
UDP 500 atakatik bidalitako IKE paketeak
ICMPv6 auzokide-eskaera eta auzokide-iragarkiko paketeak
Gako-trukerako protokoloaren funtzionamendu-modua (IKE moduak)
Makinak onartzen dituen IKE moduak hauek dira: paketeak enkriptatzeko erabiltzen den modu nagusia eta enkriptatzerik gabeko modu bortitza.
IPSec komunikazio modua
Makinak onartzen duen komunikazio-modu bakarra garraio-modua da; modu horretan, IP goiburua izan ezik gainerako zatia baino ez da enkriptatzen. IP pakete osoa zifratzen duen tunel modua ez da onartzen.
FIPS 140 arauarekin bat etortzea
IPSec komunikazioan, [FIPS 140 formatu enkriptatze-metodoa] ezarpena kontuan hartu gabe, FIPS 140 ziurtagiria lortu duen enkriptatze-modulu bat erabiltzen da beti. [FIPS 140 formatu enkriptatze-metodoa]
IPSec komunikazioa FIPS 140 araudiarekin bat datorrela ziurtatzeko, DH eta RSA gakoen gako-luzera IPSec komunikaziorako 2048 bit edo gehiagokoa ezarri behar da, makinaren sare-ingurunean.
* Makinan DH gakoarentzat soilik zehaztu dezakezu gakoaren luzera. Makinan ez dago RSA gakoaren ezarpenik; beraz, kontuan hartu hori ingurunea konfiguratzean.
IPSec IP helbide-iragazkiekin batera erabiltzea
Paketeak bidaltzen direnean, IP helbide-iragazkiaren ezarpenak lehenik aplikatzen dira. Suebakia konfiguratzea
Paketeak jasotzean, IPSec ezarpenak lehenik aplikatzen dira.
IPSec gidalerroen konfigurazioa
Makinan IPSec komunikazioa egiteko, autentifikaziorako eta enkriptatzeko aplikagarriak diren esparrua eta algoritmoak barne hartzen dituen IPSec gidalerro bat sortu behar duzu. Gidalerroa honako elementu hauek osatzen dute nagusiki:
Hautatzailea
Zehaztu zein IP paketetan aplikatu behar den IPSec komunikazioa. Makina eta komunikazio-gailuen IP helbidea zehazteaz gain, haien ataka-zenbakiak ere zehaztu ditzakezu.
Gako-truke protokoloaren eragiketa modua (IKE modua)
Gako-truke protokoloak Internet Key Exchange-ren 1. bertsioa (IKEv1) onartzen du. Autentifikazio-metodorako, hautatu aurrez partekatutako gakoaren metodoa edo sinadura digitalaren metodoa.
Aurrez partekatutako gakoaren metodoa
Metodo honek "gako partekatua" izeneko gako komun bat erabiltzen du makinaren eta beste gailuen arteko komunikaziorako.
Metodo honek "gako partekatua" izeneko gako komun bat erabiltzen du makinaren eta beste gailuen arteko komunikaziorako.
Sinadura digitalaren metodoa
Makina eta beste gailuak elkar autentifikatzen dira, beren sinadura digitalak elkarren artean egiaztatuz.
Makina eta beste gailuak elkar autentifikatzen dira, beren sinadura digitalak elkarren artean egiaztatuz.
* SNTPren erabilera gaitzeko, ezarpenak konfiguratu behar dituzu.
ESP/AH
Konfiguratu IPSec komunikaziorako erabiliko diren ESP edo AH protokoloen ezarpenak. Erabili Perfect Forward Secrecy (PFS) segurtasun are handiagoa lortzeko.
IPSec konfiguratzea
Gaitu IPSec-en erabilera eta, ondoren, sortu eta erregistratu IPSec-en gidalerro bat. Hainbat gidalerro sortu badira, zehaztu zein ordenatan aplikatuko diren. Gehienez, 10 gidalerro sor daitezke.
Atal honek ordenagailu batetik Remote UI (Urruneko EIa) erabiliz ezarpenak nola konfiguratu azaltzen du.
Kontrol-panelean, hautatu [ Ezarp./Gorde] [Etxea] pantailan edo beste pantaila batean eta, ondoren, hautatu [Hobespenak] ezarpenak konfiguratzeko. [IPSec ezarpenak]
Administratzaile edo NetworkAdmin baimenak beharrezkoak dira.
Kontrol-panelean, hautatu [
Ezarp./Gorde] [Etxea] pantailan edo beste pantaila batean eta, ondoren, hautatu [Hobespenak] ezarpenak konfiguratzeko. [IPSec ezarpenak]Administratzaile edo NetworkAdmin baimenak beharrezkoak dira.
Beharrezko prestaketak
Konektatu makina zuzenean makinaren sare pribatu birtual berean (VPN) dagoen ordenagailu batera. Egiaztatu funtzionamendu-baldintzak eta amaitu ordenagailuko ezarpenak aldez aurretik. IPSec
Prestatu honako hauek IKE autentifikazio-metodoaren arabera:
Aurrez partekatutako gakoaren metodoa erabiltzean, gaitu TLS Remote UI (Urruneko EIren) komunikaziorako. TLS erabiltzea
Sinadura digitalaren metodoa erabiltzean, prestatu erabiliko diren gakoa eta ziurtagiria, eta konfiguratu SNTPren erabilera ahalbidetzeko ezarpenak.
PFS erabiltzean, egiaztatu komunikazio-gailuan PFS gaituta dagoela.
1
Remote UI (Urruneko EIan) saioa hasi administratzaile gisa. Remote UI (Urruneko EI) abiaraztea
2
Remote UI (Urruneko EIaren) Atariko orrian, sakatu [Settings/Registration]. Remote UI (Urruneko EI) atariaren orria
3
Sakatu [Network Settings].
Sare-ezarpenen pantaila bistaratuko da.
4
Sakatu [IPSec Settings].
[IPSec Settings] pantaila bistaratu da.
5
Hautatu [Use IPSec] kontrol-laukia.
Gidalerroa betetzen duten paketeak soilik jasotzeko, hautatu [Reject] [Receive Non-Policy Packets] atalean.
6
Sakatu [OK].
Sare-ezarpenen pantaila berriro bistaratuko da.
7
Sakatu [IPSec Policy List].
[IPSec Policy List] pantaila bistaratu da.
8
Sakatu [Register New IPSec Policy].
[Register Policy] pantaila bistaratu da.
9
Zehaztu gidalerroaren izena, eta hautatu [On] [Policy On/Off] atalean.
Gidalerroaren izenaren eremuan, sartu izen bat gidalerroa identifikatzeko karaktere alfanumerikoak erabiliz.
10
Behar izanez gero, mugatu AES gakoaren luzera.
AES gakoaren luzera 256 bitera mugatzeko, adibidez, CC autentifikazio-estandarrak bete nahi dituzunean, hautatu [Only Allow 256-bit for AES Key Length] kontrol-laukia.
* Canon-en funtzio anitzeko makinek bi gako-luzera onartzen dituzte AES enkriptatze-metodorako: 128 bit eta 256 bit.
11
Ezarri hautatzailea.
1
Sakatu [Selector Settings].
[Selector] pantaila bistaratu da.
2
Ezarri hautatzailea.
[Local Address Settings] eta [Remote Address Settings]
Ezarri IPSec komunikazioa aplikatuko zaion IP helbidea. Adierazi makina honen IP helbidea [Local Address Settings] eremuan, eta adierazi komunikazio-kidearen IP helbidea [Remote Address Settings] eremuan.
[All IP Addresses]
Hautatu hau IP pakete guztiei IPSec aplikatzeko.
[IPv4 Address] edo [All IPv4 Addresses]
Hautatu hau IPv4 helbide bat erabiliz bidalitako eta jasotako IP paketeei IPSec komunikazioa aplikatzeko.
[IPv6 Address] edo [All IPv6 Addresses]
Hautatu hau IPv6 helbide bat erabiliz bidalitako eta jasotako IP paketeei IPSec komunikazioa aplikatzeko.
[IPv4 Manual Settings]
Hautatu aukera hau IPSec komunikazioa aplikatuko zaion IPv4 helbidea zehazteko. Erabili honako metodo hauetako edozein ezarpenak aplikatu beharreko IPv4 helbidea zehazteko.
IPv4 helbide bakarra zehazterakoan
Hautatu [Single Address], eta sartu IPv4 helbidea [First Address] atalean.
Hautatu [Single Address], eta sartu IPv4 helbidea [First Address] atalean.
IPv4 helbide-tarte bat zehazterakoan
Hautatu [Range Address], eta sartu IPv4 helbideak [First Address] eta [Last Address] ataletan.
Hautatu [Range Address], eta sartu IPv4 helbideak [First Address] eta [Last Address] ataletan.
IPv4 helbide-tarte bat azpisare-maskara erabiliz zehazterakoan
Huatatu [Subnet Settings], sartu IPv4 helbidea [First Address] atalean eta sartu azpisare-maskara [Subnet Settings] atalean.
Huatatu [Subnet Settings], sartu IPv4 helbidea [First Address] atalean eta sartu azpisare-maskara [Subnet Settings] atalean.
[IPv6 Manual Settings]
Hautatu aukera hau IPSec komunikazioa aplikatuko zaion IPv6 helbidea zehazteko. Erabili honako metodo hauetako edozein ezarpenak aplikatuko zaizkion IPv6 helbidea zehazteko.
IPv6 helbide bakarra zehazterakoan
Hautatu [Single Address] eta sartu IPv6 helbidea [First Address] eremuan.
Hautatu [Single Address] eta sartu IPv6 helbidea [First Address] eremuan.
IPv6 helbide-tarte bat zehazterakoan
Hautatu [Range Address], eta sartu IPv6 helbideak [First Address] eta [Last Address] ataletan.
Hautatu [Range Address], eta sartu IPv6 helbideak [First Address] eta [Last Address] ataletan.
Aurrezki bat erabiliz IPv6 helbide-tarte bat zehazterakoan
Hautatu [Prefix Address], sartu IPv6 helbidea [First Address] atalean sartu eta aurreizkiaren luzera [Prefix Length] atalean.
Hautatu [Prefix Address], sartu IPv6 helbidea [First Address] atalean sartu eta aurreizkiaren luzera [Prefix Length] atalean.
[Port Settings]
Ezarri IPSec komunikazioa aplikatuko zaien atakak.
[Specify by Port Number]
Hautatu hau IPSec komunikazioari aplikatzen zaizkion atakak zehazterakoan ataka-zenbakiak erabiltzeko. Adierazi makina honen ataka-zenbakia [Local Port] atalean, eta adierazi komunikazio-kidearen ataka-zenbakia [Remote Port] atalean.
IPSec komunikazioa ataka-zenbaki guztiei aplikatzeko, hautatu [All Ports].
IPSec komunikazioa ataka-zenbaki zehatz bati aplikatzeko, sakatu [Single Port], eta sartu ataka-zenbakia.
[Specify by Service Name]
Hautatu aukera hau IPSec komunikazioari aplikatzen zaizkion atakak zehaztean zerbitzu-izenak erabiltzeko. Hautatu IPSec komunikazioa aplikatu nahi diezun zerbitzuen kontrol-laukiak.
3
Sakatu [OK].
[Register Policy] pantaila bistaratu da.
12
Konfiguratu IKE ezarpenak.
1
Sakatu [IKE Settings].
[IKE] pantaila bistaratu da.
2
Konfiguratu IKE ezarpenak.
[IKE Mode]
Hautatu gako-trukearen protokoloaren funtzionamendu-modua. [Main] hautatzen denean, segurtasuna handitzen da, IKE saioa bera enkriptatuta baitago, baina komunikazioa [Aggressive] aukera baino motelagoa da, honek ez baitu enkriptaziorik erabiltzen.
[Validity]
Sartu IKE SA (ISAKMP SA)-ren baliozko epea minututan, kontrolaren komunikazio-bide gisa erabiltzeko.
[Authentication Method]
Hautatu makinaren autentifikazio-metodoa.
[Pre-Shared Key Method] hautatzen baduzu, sakatu [Shared Key Settings]  sartu gako partekatu gisa erabiliko den katea karaktere alfanumerikoak erabiliz sakatu [OK].
[Digital Signature Method] hautatzen baduzu, sakatu erabili nahi den gakoaren eta ziurtagiriaren [Key and Certificate] [Use].
[Use].[Authentication/Encryption Algorithm]
Konfiguratu IKE 1. faserako autentifikazio- eta enkriptatze-algoritmoa.
Makina honek eta komunikazio-gailuak biak erabil dezaketen algoritmoa automatikoki ezartzeko, hautatu [Auto].
Algoritmo zehatz bat zehazteko, hautatu [Manual Settings] eta konfiguratu [Authentication], [Encryption] eta [DH Group] ezarpenak.
[Authentication]: Hautatu hash algoritmoa.
[Encryption]: Hautatu zifratze-algoritmoa.
[DH Group]: Hautatu Diffie-Hellman taldea, gakoaren indarra zehazteko erabiltzen dena.
|
[IKE Mode] aukera [Main] gisa ezartzean eta [Authentication Method] [Pre-Shared Key Method] gisa ezartzean
Hautatzailearen ezarpenetan [Remote Address Settings] eremuan helbide bat baino gehiago zehazten baduzu, gidalerro anitz sortzean honako murrizketak aplikatuko dira:
Helbide bat baino gehiago zehaztuta duten gidalerroetan, partekatutako gako guztiak kate berdinera ezarri behar dira.
Helbide bat baino gehiago zehazten duten gidalerroek ezin dute helbide bakarra zehazten duten gidalerroek baino lehentasun handiagoa izan.
|
3
Sakatu [OK].
[Register Policy] pantaila bistaratu da berriro.
13
Konfiguratu IPSec sare-ezarpenak.
1
Sakatu [IPSec Network Settings].
[IPSec Network] pantaila bistaratu da.
2
Konfiguratu IPSec sare-ezarpenak.
[Validity]
Zehaztu IPSec SAren balio-epea, datuen komunikazio-bide gisa erabiltzeko, denboraren, tamainaren edo bietako baten arabera.
[Time] kontrol-laukia hautatzen baduzu, sartu baliozko epea minututan.
[Size] kontrol-laukia hautatzen baduzu, sartu baliozko tamaina megabytetan.
Biak hautatzen badituzu, lehenengo lortzen den balioa duen elementua aplikatuko da.
[PFS]
Hautatu kontrol-lauki hau saio-gakoaren PFS konfiguratzeko.
[Authentication/Encryption Algorithm]
Ezarri IKEren 2. faserako autentifikazio- eta enkriptatze-algoritmoa.
ESP autentifikazio- eta enkriptatze-algoritmoa automatikoki ezartzeko, hautatu [Auto].
Autentifikazio-metodo jakin bat zehazteko, hautatu [Manual Settings] eta, ondoren, hautatu autentifikazio-metodo hauetako bat.
[ESP]:
Autentifikazioa eta enkriptazioa egiten dira.
Hautatu algoritmoa [ESP Authentication] eta [ESP Encryption] aukeretan. Algoritmoa ezarri nahi ez baduzu, hautatu [NULL].
Autentifikazioa eta enkriptazioa egiten dira.
Hautatu algoritmoa [ESP Authentication] eta [ESP Encryption] aukeretan. Algoritmoa ezarri nahi ez baduzu, hautatu [NULL].
[ESP (AES-GCM)]:
Autentifikazioa eta enkriptatzea egiten dira.
GCM algoritmo gisa erabiltzen da.
Autentifikazioa eta enkriptatzea egiten dira.
GCM algoritmo gisa erabiltzen da.
[AH (SHA1)]:
Autentifikazioa exekutatzen da, baina datuak ez daude enkriptatuta.
SHA1 algoritmo gisa erabiltzen da.
Autentifikazioa exekutatzen da, baina datuak ez daude enkriptatuta.
SHA1 algoritmo gisa erabiltzen da.
[Connection Mode]
Makina soilik garraio-modua onartzen du.
3
Sakatu [OK].
[Register Policy] pantaila bistaratu da berriro.
14
Sakatu [OK].
Sortutako gidalerroak [IPSec Policy List] pantailan gehitu dira.
Hainbat gidalerro erregistratuta daudenean
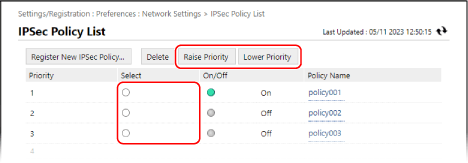
Aukeratu gidalerro bat, eta sakatu [Raise Priority] edo [Lower Priority] lehentasunaren ordena aldatzeko. IPSec komunikazioari aplikatzean, maila goragoko gidalerroek lehentasuna dute.
15
Sakatu [Apply Setting Changes] [OK].
[OK].Ezarpenak aplikatu dira.
16
Amaitu saioa Remote UI (Urruneko EIan).
OHARRA
Erregistratutako gidalerroak editatzea
Erregistratutako informazioa editatzeko, egin klik [IPSec Policy List] pantailan editatu nahi duzun gidalerroaren izenean.