Използване на IPSec
Използвайте протокол за защита на IP (IPSec), за да предотвратите подслушване и подправяне на IP пакети, изпратени и получени по IP мрежа. Това извършва шифроване на ниво IP протокол, за да гарантира сигурността, без да разчита на приложение или мрежова конфигурация.
Приложими условия и поддържани режими на IPSec
Пакети, към които не се прилага IPSec
Пакети, посочващи обръщане към себе си, мултикаст или адрес за излъчване
IKE пакети, изпратени от UDP порт 500
Пакети на ICMPv6 за Neighbor Solicitation и Neighbor Advertisement
Режим на работа на протокола за обмен на ключове (режим IKE)
Поддържаните от устройството IKE режими са основният режим, който се използва за криптиране на пакети, и агресивният режим без криптиране.
IPSec комуникационен режим
Поддържаният от устройството режим на комуникация е само транспортният режим, който шифрова само частта, изключваща IP заглавката. Тунелен режим, който криптира целия IP пакет, не се поддържа.
В съответствие със стандарта FIPS 140
При IPSec комуникация, независимо от настройката [Метод на кодиране на формат към FIPS 140], винаги се използва модул за криптиране, който е преминал FIPS 140 сертифициране. [Метод на кодиране на формат към FIPS 140]
За да се гарантира, че IPSec комуникацията отговаря на FIPS 140, е необходимо да зададете дължината на ключовете DH и RSA за IPSec комуникация на 2048 бита или повече в мрежовата среда, към която принадлежи машината.
* Можете да зададете дължината на ключа само за DH ключа на компютъра. На компютъра няма настройка за RSA ключа, затова имайте това предвид при изграждането на средата.
Използване на IPSec заедно с филтриране на IP адреси
Когато се изпращат пакети, първо се прилагат настройките на филтъра за IP адреси. Настройка на защитна стена
При получаване на пакети първо се прилагат настройките на IPSec.
Конфигурация на правилата на IPSec
За да осъществите IPSec комуникация на устройството, трябва да създадете IPSec правило, което включва приложимия диапазон и алгоритми за удостоверяване и шифроване. Правилото се състои главно от следните елементи:
Селектор
Посочете кои IP пакети да прилагат IPSec комуникация. В допълнение към посочването на IP адреса на устройството и комуникационните устройства, можете да посочите и техните номера на портове.
Режим на работа на протокола за обмен на ключове (режим IKE)
Протоколът за обмен на ключове поддържа Internet Key Exchange версия 1 (IKEv1). За метода за удостоверяване, изберете метода с предварително споделен ключ или метода на цифровия подпис.
Метод с предварително споделен ключ :
Този метод на удостоверяване използва обща ключова дума, наречена „споделен ключ“, за комуникация между това устройство и други устройства.
Този метод на удостоверяване използва обща ключова дума, наречена „споделен ключ“, за комуникация между това устройство и други устройства.
Метод на цифров подпис
Това устройство и другите устройства се удостоверяват помежду си чрез взаимна проверка на цифровите си подписи.
Това устройство и другите устройства се удостоверяват помежду си чрез взаимна проверка на цифровите си подписи.
* Трябва да конфигурирате настройките, за да активирате използването на SNTP.
ESP/AH
Конфигурирайте настройките за протоколите ESP или AH, които ще се използват за IPSec комуникация. Използвайте Perfect Forward Secrecy (PFS) за още по-голяма сигурност.
Конфигуриране на IPSec
Активирайте използването на IPSec и след това създайте и регистрирайте политиката на IPSec. Ако са създадени няколко правила, посочете реда, в който се прилагат. Можете да създадете до 10 политики.
Този раздел описва как да конфигурирате настройките с помощта на Remote UI (Потребителски интерфейс за отдалечено управление) от компютър.
На контролния панел изберете [ Настр./Регистр.] в екрана [Начало] или друг екран, след което изберете [Преференции], за да конфигурирате настройките. [IPSec настройки]
Изискват се права на администратор или NetworkAdmin.
На контролния панел изберете [
Настр./Регистр.] в екрана [Начало] или друг екран, след което изберете [Преференции], за да конфигурирате настройките. [IPSec настройки]Изискват се права на администратор или NetworkAdmin.
Необходима подготовка
Свържете устройството директно към компютър в същата виртуална частна мрежа (VPN) като устройството. Потвърдете условията на работа и завършете настройките на компютъра предварително. IPSec
Подгответе следното според метода за удостоверяване на IKE:
Когато използвате метода на предварително споделен ключ, активирайте TLS за комуникация с Remote UI (Потребителски интерфейс за отдалечено управление). Използване на TLS
Когато използвате метода за цифров подпис, подгответе ключа и сертификата, които ще използвате, и конфигурирайте настройките, за да активирате използването на SNTP.
Когато използвате PFS, проверете дали PFS е активиран на комуникационното устройство.
1
Влезте в Remote UI (Потребителски интерфейс за отдалечено управление) като администратор. Стартиране на Remote UI (Потребителски интерфейс за отдалечено управление)
2
На порталната страница на Remote UI (Потребителски интерфейс за отдалечено управление) щракнете върху [Settings/Registration]. Remote UI (Потребителски интерфейс за отдалечено управление) (последна страница)
3
Щракнете върху [Network Settings].
Показва се екранът с мрежовите настройки.
4
Щракнете върху [IPSec Settings].
Извежда се екранът [IPSec Settings].
5
Поставете отметка в полето [Use IPSec].
За да получавате само пакети, които отговарят на правилата, изберете [Reject] в [Receive Non-Policy Packets].
6
Щракнете върху [OK].
Показва се отново екранът с мрежовите настройки.
7
Щракнете върху [IPSec Policy List].
Извежда се екранът [IPSec Policy List].
8
Щракнете върху [Register New IPSec Policy].
Извежда се екранът [Register Policy].
9
Посочете името на политиката и изберете [On] в [Policy On/Off].
За името на политиката въведете име, за да го идентифицирате, като използвате буквено-цифрови знаци.
10
Ограничете дължината на AES ключа според нуждите.
За да ограничите дължината на AES ключа до 256 бита, например когато искате да отговаряте на стандартите за удостоверяване на CC, отбележете полето за отметка [Only Allow 256-bit for AES Key Length].
* Многофункционалните устройства на Canon поддържат две дължини на ключа за AES метод на шифроване: 128 бита и 256 бита.
11
Настройте селектора.
1
Щракнете върху [Selector Settings].
Извежда се екранът [Selector].
2
Настройте селектора.
[Local Address Settings] и [Remote Address Settings]
Задайте IP адреса, към който да се прилага IPSec комуникационния режим. Посочете IP адреса на тази машина в [Local Address Settings] и посочете IP адреса на комуникационното устройство в [Remote Address Settings].
[All IP Addresses]
Изберете, за да използвате IPSec за всички IP пакети.
[IPv4 Address] или [All IPv4 Addresses]
Изберете тази опция, за да приложите IPSec комуникация за IP пакетите, изпращани и получавани чрез IPv4 адрес.
[IPv6 Address] или [All IPv6 Addresses]
Изберете тази опция, за да приложите IPSec комуникация за IP пакетите, изпращани и получавани чрез IPv6 адрес.
[IPv4 Manual Settings]
Изберете тази опция, за да зададете IPv4 адрес, към който да се приложи IPSec комуникация. Използвайте някой от следните методи, за да зададете IPv4 адреса, към който да се приложат настройките.
Когато посочвате един IPv4 адрес
Изберете [Single Address] и въведете IPv4 адреса в [First Address].
Изберете [Single Address] и въведете IPv4 адреса в [First Address].
Когато задавате диапазон от IPv4 адреси
Изберете [Range Address] и въведете IPv4 адресите в [First Address] и [Last Address].
Изберете [Range Address] и въведете IPv4 адресите в [First Address] и [Last Address].
Когато задавате диапазон от IPv4 адреси с помощта на маска на подмрежа
Изберете [Subnet Settings], въведете IPv4 адреса в [First Address] и въведете маската на подмрежата в [Subnet Settings].
Изберете [Subnet Settings], въведете IPv4 адреса в [First Address] и въведете маската на подмрежата в [Subnet Settings].
[IPv6 Manual Settings]
Изберете тази опция, за да зададете IPv6 адрес, за който да се приложи IPSec комуникация. Използвайте някой от следните методи, за да зададете IPv6 адреса, за който да се приложат настройките.
Когато задавате един IPv6 адрес
Изберете [Single Address] и въведете IPv6 адреса в [First Address].
Изберете [Single Address] и въведете IPv6 адреса в [First Address].
Когато задавате диапазон от IPv6 адреси
Изберете [Range Address] и въведете IPv6 адресите в [First Address] и [Last Address].
Изберете [Range Address] и въведете IPv6 адресите в [First Address] и [Last Address].
Когато задавате диапазон от IPv6 адреси чрез префикс
Изберете [Prefix Address], въведете IPv6 адреса в [First Address] и въведете дължината на префикса в [Prefix Length].
Изберете [Prefix Address], въведете IPv6 адреса в [First Address] и въведете дължината на префикса в [Prefix Length].
[Port Settings]
Задайте портовете, за които да се приложи IPSec комуникацията.
[Specify by Port Number]
Изберете тази опция, за да използвате номера на портове при определяне на портовете, за които се отнася IPSec комуникацията. Посочете порта на тази машина в [Local Port] и посочете порта на комуникационното устройство в [Remote Port].
За да приложите IPSec за всички номера на портове, изберете [All Ports].
За прилагане на IPSec за конкретен номер на порт натиснете [Single Port] и въведете номера на порта.
[Specify by Service Name]
Изберете тази опция, за да използвате имена на услуги при определяне на портовете, за които се отнася IPSec комуникацията. Отбележете квадратчетата до услугите, за които да се приложи IPSec комуникация.
3
Щракнете върху [OK].
Извежда се екранът [Register Policy].
12
Конфигурирайте IKE настройките.
1
Щракнете върху [IKE Settings].
Извежда се екранът [IKE].
2
Конфигурирайте IKE настройките.
[IKE Mode]
Изберете режим за работа за протокола за обмен на ключове. Когато е избран [Main], сигурността е повишена, тъй като самата IKE сесия е криптирана, но комуникацията е по-бавна в сравнение с [Aggressive], който не извършва криптиране.
[Validity]
Въведете валидния период на IKE SA (ISAKMP SA), който да се използва като контролен комуникационен път в минути.
[Authentication Method]
Изберете метода за удостоверяване на устройството.
Ако изберете [Pre-Shared Key Method], щракнете върху [Shared Key Settings],  въведете низа, който ще се използва като споделен ключ, използвайки буквено-цифрови знаци щракнете върху [OK].
Ако изберете [Digital Signature Method], щракнете върху [Key and Certificate] [Use] на ключа и сертификата, които искате да използвате.
[Use] на ключа и сертификата, които искате да използвате.[Authentication/Encryption Algorithm]
Конфигурирайте алгоритъма за удостоверяване и криптиране за фаза 1 на IKE.
За да зададете автоматично алгоритъм, който може да се използва както от тази машина, така и от свързаното устройство, изберете [Auto].
За да зададете конкретен алгоритъм, изберете [Manual Settings] и конфигурирайте настройките [Authentication], [Encryption] и [DH Group].
[Authentication]: Изберете хаш алгоритъм.
[Encryption]: Изберете алгоритъм за шифроване.
[DH Group]: Изберете групата Diffie-Hellman, която определя силата на ключа.
|
Когато [IKE Mode] е зададено на [Main], а [Authentication Method] е зададено на [Pre-Shared Key Method]
Ако в настройките на селектора зададете повече от един адрес в [Remote Address Settings], при създаването на няколко правила се прилагат следните ограничения:
При политики, в които е посочен повече от един адрес, всички споделени ключове трябва да бъдат зададени с един и същ низ.
Политиките, в които е посочен повече от един адрес, не могат да бъдат зададени с по-висок приоритет от политиките, в които е посочен само един адрес.
|
3
Щракнете върху [OK].
Отново се показва екранът [Register Policy].
13
Конфигурирайте настройките за IPSec комуникация.
1
Щракнете върху [IPSec Network Settings].
Извежда се екранът [IPSec Network].
2
Конфигурирайте настройките за IPSec комуникация.
[Validity]
Посочете валидния период на IPSec SA, който да се използва като път за комуникация на данни по време, размер или и двете.
Ако изберете квадратчето за отметка [Time], въведете валидния период в минути.
Ако изберете квадратчето за отметка [Size], въведете валидния период в мегабайти.
Когато са избрани и двете, се прилага елементът, чиято зададена стойност е достигната първа.
[PFS]
Поставете отметка в това квадратче, за да конфигурирате PFS за ключа на сесията.
[Authentication/Encryption Algorithm]
Задайте алгоритъма за удостоверяване и криптиране за фаза 2 на IKE.
За да зададете автоматично алгоритъма за удостоверяване и криптиране на ESP, изберете [Auto].
За да зададете конкретен метод за удостоверяване, изберете [Manual Settings] и изберете един от следните методи за удостоверяване.
[ESP]:
Извършват се както удостоверяване, така и криптиране.
Изберете алгоритъма в [ESP Authentication] и [ESP Encryption]. Ако не искате да посочвате алгоритъма, изберете [NULL].
Извършват се както удостоверяване, така и криптиране.
Изберете алгоритъма в [ESP Authentication] и [ESP Encryption]. Ако не искате да посочвате алгоритъма, изберете [NULL].
[ESP (AES-GCM)]:
Извършват се както удостоверяване, така и криптиране.
Като алгоритъм се използва AES-GCM.
Извършват се както удостоверяване, така и криптиране.
Като алгоритъм се използва AES-GCM.
[AH (SHA1)]:
Извършва се удостоверяване, но данните не се криптират.
Като алгоритъм се използва SHA1.
Извършва се удостоверяване, но данните не се криптират.
Като алгоритъм се използва SHA1.
[Connection Mode]
Устройството поддържа само транспортния режим.
3
Щракнете върху [OK].
Отново се показва екранът [Register Policy].
14
Щракнете върху [OK].
Новорегистрираното правило се добавя към екрана [IPSec Policy List].
Когато са регистрирани няколко правила
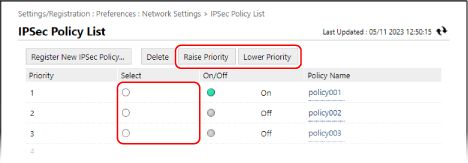
Изберете правило и кликнете върху [Raise Priority] или [Lower Priority], за да промените реда на приоритета. Политиките от по-високо ниво имат приоритет при прилагането им към IPSec комуникацията.
15
Щракнете върху [Apply Setting Changes] [OK].
[OK].Настройките се прилагат.
16
Излизане от Remote UI (Потребителски интерфейс за отдалечено управление).
ЗАБЕЛЕЖКА
Редактиране на регистрирани правила
За да редактирате регистрираната информация, натиснете върху името на правилото, което искате да редактирате на екрана [IPSec Policy List].