Bruk av IPSec
Bruk IP Security Protocol (IPSec) for å forhindre avlytting og manipulering av IP-pakker som sendes og mottas over et IP-nettverk. Dette utfører kryptering på IP-protokollnivå for å ivareta sikkerheten uten å være avhengig av et program eller en nettverkskonfigurasjon.
Betingelser for bruk av IPSec og støttede moduser
Pakker der IPSec ikke brukes
Pakker som angir en tilbakekoblings-, multikastings- eller kringkastingsadresse
IKE-pakker sendt fra UDP-port 500
ICMPv6-pakker for naboforespørsel og naboannonsering
Driftsmodus for nøkkelutvekslingsprotokollen (IKE-moduser)
Maskinens støttede IKE-moduser er hovedmodus, som brukes til å kryptere pakker, og aggressiv modus uten kryptering.
IPSec-kommunikasjonsmodus
Maskinen støtter kun transportmodus, som kun krypterer delen av dataene som ikke omfatter IP-hodet. Tunnelmodus, som krypterer hele IP-pakken, støttes ikke.
Samsvar med FIPS 140
Under IPSec-kommunikasjon brukes det alltid en krypteringsmodul som har oppnådd FIPS 140-autentisering, uavhengig av innstillingen [Formatkrypteringsmåte til FIPS 140]. [Formatkrypteringsmåte til FIPS 140]
For å sikre at IPSec-kommunikasjon er i samsvar med FIPS 140, må du angi nøkkellengden for både DH- og RSA-nøklene for IPSec-kommunikasjon til 2048 biter eller lenger i nettverksmiljøet som maskinen tilhører.
* Du kan bare angi nøkkellengden for DH-nøkkelen på maskinen. Det finnes ingen innstilling for RSA-nøkkelen på maskinen, så ta hensyn til dette når du setter opp miljøet.
Bruk av IPSec sammen med IP-adressefiltrering
Når pakker sendes, blir innstillingene for IP-adressefilteret brukt først. Konfigurere en brannmur
Når det mottas pakker, blir IPSec-innstillingene brukt først.
Konfigurasjon av IPSec-policy
For å kunne bruke IPSec-kommunikasjon på maskinen må du opprette en IPSec-policy som inkluderer det aktuelle området og algoritmene for autentisering og kryptering. Policyen består hovedsakelig av følgende elementer:
Velger
Angi hvilke IP-pakker IPSec-kommunikasjonen skal brukes på. I tillegg til å angi IP-adressen til maskinen og enhetene den kommuniserer med, kan du også angi portnumrene deres.
Driftsmodus for nøkkelutvekslingsprotokollen (IKE-modus)
Nøkkelutvekslingsprotokollen støtter Internet Key Exchange versjon 1 (IKEv1). For autentiseringsmetoden angir du enten metoden med forhåndsdelte nøkler eller metoden med digital signatur.
Metoden med forhåndsdelte nøkler
Denne autentiseringsmetoden bruker et felles nøkkelord, kalt en delt nøkkel, for kommunikasjon mellom maskinen og andre enheter.
Denne autentiseringsmetoden bruker et felles nøkkelord, kalt en delt nøkkel, for kommunikasjon mellom maskinen og andre enheter.
Metoden med digital signatur
Maskinen og andre enheter autentiserer hverandre ved å verifisere hverandres digitale signaturer.
Maskinen og andre enheter autentiserer hverandre ved å verifisere hverandres digitale signaturer.
* Du må konfigurere innstillingene for å aktivere bruk av SNTP.
ESP/AH
Konfigurer innstillingene for ESP- eller AH-protokollene som skal brukes til IPSec-kommunikasjon. Bruk Perfect Forward Secrecy (PFS) for enda bedre sikkerhet.
Konfigurere IPSec
Aktiver bruk av IPSec, og opprett og registrer deretter en IPSec-policy. Hvis det er opprettet flere policyer, må du angi i hvilken rekkefølge de skal brukes. Du kan opprette opptil 10 policyer.
Denne delen beskriver hvordan innstillingene konfigureres ved hjelp av Fjernkontroll på en datamaskin.
På kontrollpanelet velger du [ Innst./Registrer] på [Hjem]-skjermbildet eller et annet skjermbilde, og deretter velger du [Preferanser] for å konfigurere innstillingene. [IPSec innstillinger]
Administrator- eller NettverksAdmin-rettigheter kreves.
På kontrollpanelet velger du [
Innst./Registrer] på [Hjem]-skjermbildet eller et annet skjermbilde, og deretter velger du [Preferanser] for å konfigurere innstillingene. [IPSec innstillinger]Administrator- eller NettverksAdmin-rettigheter kreves.
Nødvendige forberedelser
Koble maskinen direkte til en datamaskin som befinner seg på samme virtuelle private nettverk (VPN) som maskinen. Bekreft driftsforholdene, og fullfør innstillingene på datamaskinen på forhånd. IPSec
Gjør følgende i henhold til IKE-autentiseringsmetoden:
Når du bruker metoden med forhåndsdelte nøkler, må du aktivere TLS for kommunikasjon via Fjernkontroll. Bruke TLS
Når du bruker metoden med digital signatur, må du klargjøre nøkkelen og sertifikatet som skal brukes, og konfigurere innstillingene slik at SNTP kan brukes.
Når du bruker PFS, må du kontrollere at PFS er aktivert på enheten du kommuniserer med.
1
Logg på Fjernkontrollen som administrator. Starte Fjernkontrollen
2
På Fjernkontrollens portalside, klikker du på [Innstillinger/lagring]. Portalside for Fjernkontrollen
3
Klikk på [Nettverksinnstillinger].
Skjermen for nettverksinnstillinger vises.
4
Klikk på [IPSec innstillinger].
[IPSec innstillinger]-skjermbildet vises.
5
Velg avmerkingsboksen [Bruk IPSec].
For å motta kun pakker som oppfyller policyen, velger du [Avvis] i [Motta ikke-policypakker].
6
Klikk på [OK].
Skjermen for nettverksinnstillinger vises igjen.
7
Klikk på [IPSec policyliste].
[IPSec policyliste]-skjermbildet vises.
8
Klikk på [Lagre ny IPSec-policy].
[Lagre policy]-skjermbildet vises.
9
Angi navnet på policyen, og velg [På] i [Policy På/Av].
Skriv inn et navn på policyen som gjør det mulig å identifisere den, ved å bruke alfanumeriske tegn.
10
Begrens lengden på AES-nøkkelen etter behov.
For å begrense lengden på AES-nøkkelen til 256 biter, for eksempel når du ønsker å oppfylle CC-autentiseringsstandardene, merker du av i boksen [Tillat bare 256-bit for AES-nøkkellengde].
* Canons flerfunksjonsmaskiner støtter to nøkkellengder for AES-krypteringsmetoden: 128 biter og 256 biter.
11
Still inn velgeren.
1
Klikk på [Velger innstillinger].
[Velger]-skjermbildet vises.
2
Still inn velgeren.
[Innstillinger for lokal adresse] og [Innstillinger for ekstern adresse]
Angi IP-adressen som IPSec-kommunikasjonen skal brukes på. Angi IP-adressen til maskinen i [Innstillinger for lokal adresse] og IP-adressen til kommunikasjonsenheten i [Innstillinger for ekstern adresse].
[Alle IP-adresser]
Velg dette for å bruke IPSec på alle IP-pakker.
[IPv4-adresse] eller [Alle IPv4-adresser]
Velg dette for å bruke IPSec-kommunikasjon på IP-pakker som sendes og mottas via en IPv4-adresse.
[IPv6-adresse] eller [Alle IPv6-adresser]
Velg dette for å bruke IPSec-kommunikasjon på IP-pakker som sendes og mottas via en IPv6-adresse.
[IPv4 manuelle innstillinger]
Velg dette for å angi en IPv4-adresse som IPSec-kommunikasjonen skal brukes på. Bruk en av følgende metoder til å angi hvilken IPv4-adresse innstillingene skal gjelde for.
Når du angir en enkelt IPv4-adresse
Velg [Enkel adresse], og skriv inn IPv4-adressen i [Første adresse].
Velg [Enkel adresse], og skriv inn IPv4-adressen i [Første adresse].
Når du angir et område med IPv4-adresser
Velg [Flere adresser], og skriv inn IPv4-adressene i [Første adresse] og [Siste adresse].
Velg [Flere adresser], og skriv inn IPv4-adressene i [Første adresse] og [Siste adresse].
Når du angir et område med IPv4-adresser ved hjelp av en nettverksmaske
Velg [Subnetinnstillinger], skriv inn IPv4-adressen i [Første adresse], og skriv inn nettverksmasken i [Subnetinnstillinger].
Velg [Subnetinnstillinger], skriv inn IPv4-adressen i [Første adresse], og skriv inn nettverksmasken i [Subnetinnstillinger].
[IPv6 manuelle innstillinger]
Velg dette for å angi en IPv6-adresse som IPSec-kommunikasjonen skal brukes på. Bruk en av følgende metoder til å angi hvilken IPv6-adresse innstillingene skal gjelde for.
Når du angir en enkelt IPv6-adresse
Velg [Enkel adresse], og skriv inn IPv6-adressen i [Første adresse].
Velg [Enkel adresse], og skriv inn IPv6-adressen i [Første adresse].
Når du angir et område med IPv6-adresser
Velg [Flere adresser], og skriv inn IPv6-adressene i [Første adresse] og [Siste adresse].
Velg [Flere adresser], og skriv inn IPv6-adressene i [Første adresse] og [Siste adresse].
Når du angir et område med IPv6-adresser ved hjelp av et prefiks
Velg [Prefiksadresse], skriv inn IPv6-adressen i [Første adresse], og angi prefiksets lengde i [Prefikslengde].
Velg [Prefiksadresse], skriv inn IPv6-adressen i [Første adresse], og angi prefiksets lengde i [Prefikslengde].
[Portinnstillinger]
Angi hvilke porter IPSec-kommunikasjonen skal brukes på.
[Angi etter portnummer]
Velg dette alternativet hvis du vil bruke portnumre når du angir hvilke porter IPSec-kommunikasjonen skal gjelde for. Angi portnummeret til maskinen i [Lokal port], og angi portnummeret til kommunikasjonsenheten i [Ekstern port].
For å bruke IPSec-kommunikasjon på alle portnumre velger du [Alle porter].
For å bruke IPSec-kommunikasjon på et bestemt portnummer trykker du på [Enkel port] og angir portnummeret.
[Angi etter servicenavn]
Velg dette alternativet for å bruke tjenestenavn når du angir hvilke porter IPSec-kommunikasjonen skal brukes på. Merk av i boksene for tjenestene du vil bruke IPSec-kommunikasjon på.
3
Klikk på [OK].
[Lagre policy]-skjermbildet vises.
12
Konfigurer IKE-innstillingene.
1
Klikk på [IKE-innstillinger].
[IKE]-skjermbildet vises.
2
Konfigurer IKE-innstillingene.
[IKE-modus]
Velg driftsmodusen for nøkkelutvekslingsprotokollen. Når [Hoved] velges, forbedres sikkerheten fordi selve IKE-økten er kryptert, men kommunikasjonen går tregere enn med [Aggressiv], som ikke bruker kryptering.
[Gyldighet]
Angi gyldighetsperioden for IKE SA (ISAKMP SA), som skal brukes som kontrollkommunikasjonsbane, i minutter.
[Autentiseringsmetode]
Velg autentiseringsmetoden til maskinen.
Hvis du velger [Forhåndsdelt tastmetode], klikk på [Innstillinger for delt nøkkel]  skriv inn strengen som skal brukes som delt nøkkel, ved hjelp av alfanumeriske tegn klikk på [OK].
Hvis du velger [Digital signatur-metode], klikk på [Tast og sertifikat] [Bruk] for nøkkelen og sertifikatet du vil bruke.
[Bruk] for nøkkelen og sertifikatet du vil bruke.[Autentisering/krypteringsalgoritme]
Konfigurer autentiserings- og krypteringsalgoritmen for IKE-fase 1.
For å angi en algoritme automatisk som kan brukes av både denne maskinen og kommunikasjonsenheten, velger du [Auto].
For å angi en bestemt algoritme velger du [Manuelle innstillinger] og konfigurerer innstillingene for [Autentisering], [Kryptering] og [DH-gruppe].
[Autentisering]: Velg hash-algoritmen.
[Kryptering]: Velg krypteringsalgoritmen.
[DH-gruppe]: Velg Diffie-Hellman-gruppen som skal brukes til å bestemme nøkkelstyrken.
|
Når [IKE-modus] er satt til [Hoved] og [Autentiseringsmetode] er satt til [Forhåndsdelt tastmetode]
Hvis du angir mer enn én adresse i [Innstillinger for ekstern adresse] i velgerinnstillingene, gjelder følgende begrensninger når du oppretter flere policyer:
For policyer der det er angitt mer enn én adresse, må alle delte nøkler settes til den samme strengen.
Policyer der det er angitt mer enn én adresse, kan ikke gis høyere prioritet enn policyer der det kun er angitt én adresse.
|
3
Klikk på [OK].
[Lagre policy]-skjermbildet vises igjen.
13
Konfigurer IPSec-nettverksinnstillingene.
1
Klikk på [IPSec nettverkinnstillinger].
[IPSec-nettverk]-skjermbildet vises.
2
Konfigurer IPSec-nettverksinnstillingene.
[Gyldighet]
Angi gyldighetsperioden for IPSec-sikkerhetstilordningen som skal brukes som datakommunikasjonsbane, enten etter tid, størrelse eller begge deler.
Hvis du merker av i boksen [Tid], må du angi gyldighetsperioden i minutter.
Hvis du merker av i boksen [Format], må du angi gyldighetsperioden i megabyte.
Hvis du merker av i begge, vil elementet hvis angitte verdi nås først, bli brukt.
[PFS]
Merk av i denne boksen for å konfigurere PFS for øktnøkkelen.
[Autentisering/krypteringsalgoritme]
Angi autentiserings- og krypteringsalgoritmen for IKE-fase 2.
For å angi ESP-autentiserings- og krypteringsalgoritmen automatisk velger du [Auto].
For å angi en bestemt autentiseringsmetode velger du [Manuelle innstillinger], og deretter velger du en av følgende autentiseringsmetoder.
[ESP]:
Både autentisering og kryptering utføres.
Velg algoritmen i [ESP-autentisering] og [ESP-kryptering]. Hvis du ikke vil angi algoritmen, velger du [NULL].
Både autentisering og kryptering utføres.
Velg algoritmen i [ESP-autentisering] og [ESP-kryptering]. Hvis du ikke vil angi algoritmen, velger du [NULL].
[ESP (AES-GCM)]:
Det utføres både autentisering og kryptering.
AES-GCM brukes som algoritme.
Det utføres både autentisering og kryptering.
AES-GCM brukes som algoritme.
[AH (SHA1)]:
Det utføres autentisering, men dataene krypteres ikke.
SHA1 brukes som algoritme.
Det utføres autentisering, men dataene krypteres ikke.
SHA1 brukes som algoritme.
[Tilkobl.modus]
Maskinen støtter kun transportmodus.
3
Klikk på [OK].
[Lagre policy]-skjermbildet vises igjen.
14
Klikk på [OK].
Den opprettede policyen legges til på [IPSec policyliste]-skjermen.
Når flere policyer er registrert
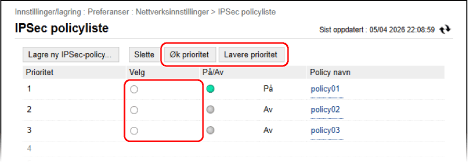
Velg en policy, og klikk på [Øk prioritet] eller [Lavere prioritet] for å endre prioritet. Policyer på høyere nivå har forrang når de brukes på IPSec-kommunikasjon.
15
Klikk på [Bruk innstillingsendringer] [OK].
[OK].Innstillinger er brukt.
16
Logg av Fjernkontrollen.
MERK
Redigering av registrerte policyer
For å redigere den registrerte informasjonen klikker du på navnet på policyen du ønsker å redigere, på [IPSec policyliste]-skjermen.