Autentificarea utilizatorilor și gestionarea grupurilor
Gestionarea utilizatorilor care utilizează aparatul și efectuează autentificarea utilizării acestuia poate preveni operarea de către terți și accesul neautorizat.
User Authentication, o aplicație de autentificare (serviciu de conectare), este metoda principală de gestionare a utilizatorilor. Autentificarea utilizatorului autentifică utilizatorii utilizând un nume de utilizator și o parolă înregistrate pentru fiecare utilizator.
Aveți posibilitatea să utilizați autentificarea utilizatorului pentru a restricționa utilizarea aparatului și a optimiza setările pentru utilizatorii individuali.
Pentru a autentifica un utilizator, mai întâi determinați sistemul de autentificare, apoi configurați setările necesare, luând în considerare metoda de conectare, rolul care va fi atribuit utilizatorului și funcțiile care vor fi utilizate.
IMPORTANT
Pentru a limita metoda de autentificare la autentificarea utilizatorului (și a nu utiliza ID-ul managerului de sistem pentru autentificare) în următoarele situații, setați [Interzicere autentificare folosind ID Department şi PIN] la [Pornit]. [Interzicere autentificare folosind ID Department şi PIN]
Când utilizați aparatul de pe un computer prin intermediul unui driver
Când accesați aparatul din software-ul de gestionare a dispozitivelor
Sisteme de autentificare
Puteți utiliza următoarele două sisteme de autentificare:
Dispozitiv local (acest aparat)
Informațiile utilizatorului sunt gestionate în baza de date din interiorul aparatului. Aceasta se numește autentificare locală a dispozitivului.
Informațiile despre utilizatori pot fi înregistrate pentru câte un utilizator odată sau pot fi salvate într-un fișier și importate pe aparat pentru a înregistra mai mulți utilizatori simultan.
Informațiile despre utilizatori pot fi înregistrate pentru câte un utilizator odată sau pot fi salvate într-un fișier și importate pe aparat pentru a înregistra mai mulți utilizatori simultan.
Puteți înregistra informații pentru până la 5.001 de utilizatori.
Când utilizați doar autentificarea dispozitivului local, puteți gestiona utilizatorii în grupuri, utilizând în același timp și Gestionarea ID-urilor departamentului.
Când utilizați doar autentificarea dispozitivului local, puteți gestiona utilizatorii în grupuri, utilizând în același timp și Gestionarea ID-urilor departamentului.
Server de autentificare extern
Următoarele tipuri de servere pot fi utilizate ca servere de autentificare externe:
Windows Server cu Active Directory instalat
Server cloud care utilizează Microsoft Entra ID
Server LDAP
Puteți gestiona utilizatorii folosind informațiile despre utilizatori înregistrate pe server. Aceasta se numește autentificare pe server extern.
* Pentru detalii despre Active Directory, serverele LDAP și Microsoft Entra ID compatibile, consultați specificațiile funcțiilor de autentificare. Funcții de autentificare
Conectarea la aparat
Utilizatorii înregistrați pe dispozitivul local pot folosi metodele de conectare de mai jos. Utilizatorii înregistrați pe un server de autentificare extern pot utiliza autentificarea de la tastatură. Aparatul acceptă autentificarea cu doi factori pentru conectarea prin Remote UI (IU la distanță).
* Conectarea la rețea folosind software-ul de gestionare a dispozitivelor nu acceptă autentificarea cu doi factori.
Autentificarea de la tastatură
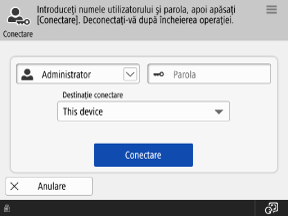
Această metodă de conectare poate fi utilizată indiferent de sistemul de autentificare.
Utilizatorii se autentifică cu un nume de utilizator și o parolă, folosind tastatura afișată pe panoul de control. Dacă numele de utilizator și parola constau doar din cifre, puteți configura setările pentru a permite conectarea utilizând doar tastele numerice.
Utilizatorii se autentifică cu un nume de utilizator și o parolă, folosind tastatura afișată pe panoul de control. Dacă numele de utilizator și parola constau doar din cifre, puteți configura setările pentru a permite conectarea utilizând doar tastele numerice.
NOTĂ
Conectarea în Remote UI (IU la distanță)
Puteți utiliza un browser web pe un computer pentru a vă conecta la Remote UI (IU la distanță).
Roluri
Autentificarea utilizatorilor poate fi utilizată pentru a configura privilegii (roluri) pentru fiecare utilizator, pentru a controla operațiunile pe care le poate efectua.
Roluri configurabile
Prin atribuirea de roluri utilizatorilor în funcție de responsabilitățile lor, diversele sarcini de gestionare a aparatului pot fi partajate.
|
GeneralUser
|
Acesta este un utilizator general.
|
|
DeviceAdmin
|
Pe lângă operațiunile unui utilizator general, un DeviceAdmin poate configura setările de imprimare, scanare, fax, copiere și alte setări de bază și poate modifica setările de informații despre dispozitiv.
|
|
NetworkAdmin
|
Pe lângă operațiunile unui utilizator general, un administrator de rețea poate modifica setările de rețea.
|
|
Administrator
|
Un administrator poate efectua toate operațiunile aparatului.
|
* Pentru detalii despre setările care pot fi modificate de către un administrator de dispozitiv și un administrator de rețea, consultați următoarele:
Utilizarea atributelor Active Directory/LDAP Server/Microsoft Entra ID
Când se utilizează autentificarea pe server extern, puteți determina rolurile în funcție de atributele serverului. Puteți utiliza șirul de caractere înregistrat pentru atribute ca nume de rol și, de asemenea, puteți seta condiții și atribui roluri specifice atunci când aceste condiții sunt îndeplinite.
Utilizarea ACCESS MANAGEMENT SYSTEM pentru specificarea rolurilor
În mediile în care se poate utiliza ACCESS MANAGEMENT SYSTEM, puteți atribui funcții disponibile fiecărui rol și puteți crea roluri noi.
Funcții disponibile cu autentificarea utilizatorului
Puteți utiliza următoarele funcții și setări în timpul autentificării utilizatorului pentru a permite utilizatorilor să utilizeze eficient aparatul.
Optimizarea setărilor utilizatorului (personalizare)
Implicit, funcția de personalizare este activată atunci când se utilizează autentificarea utilizatorului. Această funcție salvează diversele setări ale aparatului personalizate de utilizator și le aplică de fiecare dată când utilizatorul se conectează. Acest lucru permite funcționarea eficientă a aparatului fără ca utilizatorul să fie nevoit să modifice aceleași setări sau operațiuni de fiecare dată. Utilizarea funcției de personalizare
Gestionarea utilizatorilor ca grup (Gestionarea ID-urilor departamentului)
Utilizați Gestionarea ID-urilor de departamente pentru a gestiona colectiv utilizatorii înregistrați pe dispozitivul local într-un grup (ID departament), cum ar fi un departament al companiei.
Utilizând Gestionarea ID-urilor Departamentului, puteți monitoriza utilizarea aparatului și puteți restricționa numărul de pagini care pot fi imprimate pentru fiecare ID de departament și puteți solicita utilizatorilor să introducă un cod PIN pentru a efectua anumite operațiuni. Acest lucru este util pentru ajustarea operațiunilor aparatului și pentru îmbunătățirea conștientizării costurilor și a securității.
De asemenea, puteți înregistra un utilizator comun pentru fiecare ID de departament și puteți permite operațiuni în care mai mulți utilizatori pot utiliza acel utilizator comun.
Pentru a utiliza Gestionarea ID-urilor departamentului, trebuie să configurați setările de informații ale managerului de sistem, să înregistrați și să specificați ID-ul departamentului, apoi să activați Gestionarea ID-urilor departamentului.
* Pentru a partaja o listă de adrese între mai mulți utilizatori, utilizați un grup de utilizatori în loc de Gestionare ID departament. Partajarea destinațiilor într-un grup (Grup de utilizatori)
Utilizarea folderelor personale
Folderul personal este un folder personal care poate fi utilizat de un utilizator conectat. Folderele partajate și folderele de pe serverul de fișiere pot fi specificate ca foldere personale.
Metoda de specificare a folderelor personale este selectată în prealabil de către administrator. Fiecare utilizator își folosește folderul personal conform acestei metode de specificare.
Metoda de specificare a folderelor personale este selectată în prealabil de către administrator. Fiecare utilizator își folosește folderul personal conform acestei metode de specificare.