آیتمهای خطمشی امنیتی
میتوانید موارد زیر را در صفحه [Security Policy Settings] یا صفحه [Confirm Security Policy] Remote UI (واسطه کاربر از راه دور) پیکربندی و بررسی کنید.
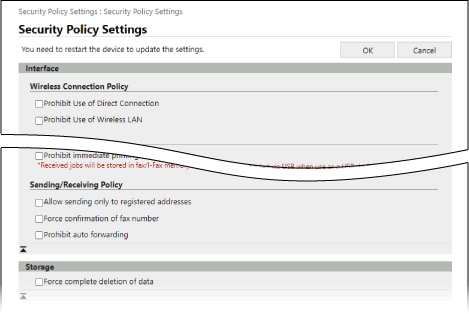

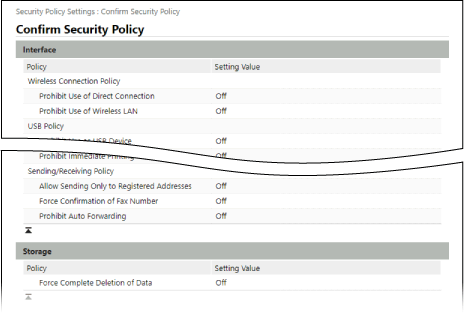
[Interface]
[Wireless Connection Policy]
اتصال بیسیم را غیرفعال میکند تا از دسترسی غیرمجاز جلوگیری شود.
[Prohibit Use of Direct Connection]
دسترسی از دستگاههای همراه ممنوع است.
[Prohibit Use of Wireless LAN]
دسترسی بیسیم از طریق یک روتر LAN بیسیم یا نقطه دسترسی را ممنوع میکند. [Select Interface]
[USB Policy]
برای جلوگیری از دسترسی غیرمجاز و سرقف دادهها، اتصال USB را غیرفعال میکند.
[Prohibit Use as USB Device]
اتصال رایانه به دستگاه از طریق درگاه USB را منع میکند. [Use as USB Device]
[Prohibit Use as USB Storage Device]
استفاده از دستگاههای حافظه USB با دستگاه ممنوع است. [Use USB Storage Device]
[Network]
[Communication Operational Policy]
برای برقراری ارتباط ایمنتر، داشتن یک امضا یا تأیید گواهی را الزامی میکند.
[Always Verify Signatures for SMB/WebDAV Server Functions]
از آنجایی که این عملکرد در دستگاه موجود نیست، در خطمشی امنیتی اعمال نمیشود.
[Always Verify Server Certificate When Using TLS]
این مورد گواهی، از جمله نام مشترک (CN) را هنگام استفاده از ارتباط رمزنگاریشده TLS تأیید میکند.
* این مورد در رابطه با برقراری ارتباط با شبکه IEEE 802.1X کاربرد ندارد.
[Prohibit Cleartext Authentication for Server Functions]
اطلاعات احراز هویت را تنها به روشهای امن محدود کنید. هنگام استفاده از دستگاه بهعنوان یک سرور، احراز هویت متن مشخص و عملکردهایی که از احراز هویت متن مشخص استفاده میکنند، موجود نخواهند بود.
* چنانچه از نسخه قدیمیتر نرمافزار مدیریت دستگاه یا درایور استفاده میکنید، ممکن است نتوانید به دستگاه وصل شوید. از یک نسخه بهروزرسانیشده استفاده کنید.
[Prohibit Use of SNMPv1]
استفاده از SNMPv1 هنگام دریافت اطلاعات دستگاه از رایانه را منع میکند. [SNMP Settings]
[Port Usage Policy]
درگاههای بلااستفاده را میبندد تا از نفوذ خارجی جلوگیری کند.
[Restrict LPD Port (Port Number: 515)]
چاپ با استفاده از پروتکل LPD را ممنوع میکند. [LPD Print Settings]
[Restrict RAW Port (Port Number: 9100)]
چاپ با استفاده از پروتکل RAW را ممنوع میکند. [RAW Print Settings]
[Restrict FTP Port (Port Number: 21)]
چاپ با استفاده از پروتکل FTP را ممنوع میکند. [FTP Print Settings]
[Restrict WSD Port (Port Number: 3702, 60000)]
استفاده از عملکردهای با پروتکل WSD را ممنوع میکند. [WSD Settings]
[Restrict BMLinkS Port (Port Number: 1900)]
از آنجایی که این عملکرد در دستگاه موجود نیست، در خطمشی امنیتی اعمال نمیشود.
[Restrict IPP Port (Port Number: 631)]
چاپ با استفاده از پروتکل IPP را ممنوع میکند. همچنین، برخی عملکردهای چاپ معین که از برنامههای همراه استفاده میکنند را غیرفعال و چاپهای مربوطه را منع میکند.
[Restrict SMB Port (Port Number: 139, 445)]
از آنجایی که این عملکرد در دستگاه موجود نیست، در خطمشی امنیتی اعمال نمیشود.
[Restrict SMTP Port (Port Number: 25)]
دریافت SMTP ممنوع است. [Communication Settings]
[Restrict Dedicated Port (Port Number: 9002, 9006, 9007, 9011-9015, 9017-9019, 9022, 9023, 9025, 20317, 47545-47547)]
استفاده از درگاههای اختصاصی را ممنوع میکند. [Dedicated Port Settings]
[Restrict Remote Operator's Software Port (Port Number: 5900)]
استفاده از عملیات از راه دور را ممنوع میکند. [Remote Operation Settings]
[Restrict SIP (IP Fax) Port (Port Number: 5004, 5005, 5060, 5061, 49152)]
از آنجایی که این عملکرد در دستگاه موجود نیست، در خطمشی امنیتی اعمال نمیشود.
[Restrict mDNS Port (Port Number: 5353)]
تنظیمات mDNS (IPv4/IPv6) و برخی عملکردهای چاپ که از برنامه همراه استفاده میکنند را غیرفعال میکند. این مورد شناسایی شبکه و تنظیمات خودکار با استفاده از mDNS و همچنین عملیات چاپ مربوطه را غیرفعال میکند.
[Restrict SLP Port (Port Number: 427)]
پاسخدهی به شناسایی در تنظیمات اکتشاف چندتایی و همچنین شناسایی شبکه و تنظیمات خودکار با استفاده از SLP را غیرفعال میکند. [Multicast Discovery Settings]
[Restrict SNMP Port (Port Number: 161)]
استفاده از عملکردهای با پروتکل SNMP را ممنوع میکند. این ممکن است مانع از بهدستآوردن و پیکربندی اطلاعات دستگاه توسط رایانه با استفاده از SNMP شود.
[Authentication]
[Authentication Operational Policy]
از احراز هویت کاربر برای جلوگیری از عملیات غیرمجاز توسط کاربران ثبتنشده استفاده میکند.
[Prohibit Guest Users to Use Device]
از استفاده دستگاه توسط هر کسی جز کاربران واردشده جلوگیری میکند. علاوه بر این، عملیاتهایی مانند چاپ یا ارسال فکس از رایانه زمانی لغو میشوند که هیچ اطلاعاتی برای احراز هویت تنظیم نشده باشد.
* [Guest Authentication Mode] بهعنوان حالت احراز هویت برای ورود به Remote UI (واسطه کاربر از راه دور) غیرفعال است. اگر [Guest Authentication Mode] را انتخاب کرده باشید، این به [Standard Authentication Mode] تغییر مییابد. صفحه [Edit Basic Settings]
* هنگام استفاده از ACCESS MANAGEMENT SYSTEM، به دفترچه راهنمای ACCESS MANAGEMENT SYSTEM در سایت دفترچههای راهنمای آنلاین مراجعه کنید.
[Force Setting of Auto Logout]
اگر پس از ورود، هیچ عملیاتی برای مدت زمان مشخصی انجام نشود، کاربر بهطور خودکار از سیستم خارج میشود. هنگام تنظیم آیتمهای خطمشی امنیتی، زمان باقیمانده تا خروج کاربر را مشخص کنید. [Auto Reset Time]
[Password Operational Policy]
استفاده از رمزهای عبور را بهطور سختگیرانه تنظیم میکند.
[Prohibit Caching of Password for External Servers]
برای دسترسی به یک سرور خارجی، استفاده از رمز عبور الزامی است. اطلاعات احراز هویت کاربر واردشده دیگر ذخیره نمیشود.
[Display Warning When Default Password Is in Use]
صفحه تغییر رمز عبور را نمایش میدهد، وقتی که یک سرپرست با نام کاربری "Administrator" با استفاده از رمز عبور پیشفرض به سیستم وارد میشود. [Display Warning When Default Password Is in Use]
[Prohibit Use of Default Password for Remote Access]
از ورود سرپرست با نام کاربری "Administrator" به Remote UI (واسطه کاربر از راه دور) با استفاده از رمز عبور پیشفرض جلوگیری میکند. [Allow Use of Default Password for Remote Access]
[Password Settings Policy]
رمزهای عبور مورد استفاده برای احراز هویت کاربر را با پیچیدگی و دوره اعتبار مشخص تعیین میکند تا به راحتی توسط شخص ثالث حدس زده نشوند.
[Set minimum number of characters for password]
رمزها باید دارای طول نویسهای مشخص باشند. هنگام تنظیم آیتمهای خطمشی امنیتی، حداقل تعداد نویسهها را مشخص کنید. [Minimum Length Settings]
[Set password validity period]
دوره اعتبار رمزهای عبور را تعیین میکند تا تغییر منظم آنها الزامی شود. هنگام تنظیم آیتمهای خطمشی امنیتی، دوره اعتبار را مشخص کنید. [Validity Period Settings]
[Prohibit Use of 3 or More Identical Consecutive Characters]
استفاده از سه یا چند نویسه تکراری متوالی در رمز عبور ممنوع است. [Prohibit Use of 3 or More Identical Consec. Characters]
[Force Use of at Least 1 Uppercase Character]
رمزها باید حداقل یک حرف بزرگ داشته باشند. [Use at Least 1 Uppercase Character]
[Force Use of at Least 1 Lowercase Character]
رمزها باید حداقل یک حرف کوچک داشته باشند. [Use at Least 1 Lowercase Character]
[Force Use of at Least 1 Digit]
رمزها باید حداقل یک عدد داشته باشند. [Use at Least 1 Digit]
[Force Use of at Least 1 Symbol]
رمزها باید حداقل یک نماد داشته باشند. [Use at Least 1 Symbol]
[Lockout Policy]
در صورت نادرست بودن رمز عبور هنگام ورود، کاربر را برای مدت زمان مشخصی قفل میکند تا از ورود غیرمجاز جلوگیری شود.
[Enable Lockout]
قفل کردن را فعال میکند. هنگام تنظیم آیتمهای خطمشی امنیتی، مشخص کنید چند تلاش ناموفق ورود تا قفل شدن کاربر (آستانه قفلشدن) و زمان تا رفع قفل چقدر است. [Lockout Settings]
[Key/Certificate]
با جلوگیری از رمزنگاری ضعیف و مدیریت امن اطلاعات محرمانه مانند رمزهای عبور و کلیدها، میتوانید دادههای حساس را محافظت کنید.
[Prohibit Use of Weak Encryption]
استفاده از رمزنگاری ضعیف را منع میکند. [Prohibit Use of Weak Encryption]
[Prohibit Use of Key/Certificate with Weak Encryption]
استفاده از کلیدها و گواهیها با رمزنگاری ضعیف را ممنوع میکند.
[Use TPM to Store Password and Key]
از آنجایی که این عملکرد در دستگاه موجود نیست، در خطمشی امنیتی اعمال نمیشود.
[Log]
با ثبت گزارشهای نتیجه، میتوانید عملیات دستگاه را در صورت بروز مشکل پیگیری کرده و استفاده غیرمجاز از دستگاه را سریعتر تشخیص دهید. شما همچنین میتوانید از SNTP برای دریافت اطلاعات زمان دقیق استفاده کنید.
[Force Recording of Audit Log]
گزارشهای نتیجه مختلف دستگاه همیشه ثبت میشوند.
[Force SNTP Settings]
این امکان را برای دستگاه فراهم میکند تا اطلاعات زمان را از سرور زمان در شبکه دریافت کند. نام سرور (آدرس IP سرور NTP یا SNTP) را که هنگام پیکربندی تنظیمات خطمشی باید استفاده شود، مشخص کنید. [SNTP Settings]
* هنگام استفاده از سرور DNS، میتوانید بهجای آدرس IP، نام میزبان یا FQDN نام سرور را نیز وارد کنید.
Input example:
ntp.example.com
* هنگام استفاده از سرور DNS، میتوانید بهجای آدرس IP، نام میزبان یا FQDN نام سرور را نیز وارد کنید.
Input example:
ntp.example.com
[Job]
[Printing Policy]
از رها شدن بیسرپرست یا سرقت اسناد چاپی جلوگیری میکند.
[Prohibit Immediate Printing of Received Jobs]
فکسهای دریافتی و دادههای چاپ را بهطور موقت در حافظه دستگاه ذخیره میکند، بهجای اینکه فوراً آنها را چاپ کند.
[Sending/Receiving Policy]
استفاده از مقصدهای هنگام ارسال دادهها و نحوه پردازش دادههای دریافتی را محدود میکند.
[Allow Sending Only to Registered Addresses]
کاربران را از تعیین مقصدهای جدید باز میدارد. کاربران فقط میتوانند دادهها را به مقصدهای ثبتشده در دفترچه آدرس ارسال کنند. [Restrict New Destinations]
[Force Confirmation of Fax Number]
هنگام ارسال فکس، از کاربران میخواهد شماره فکس را دوباره وارد کنند. [Confirm Entered Fax Number]
[Prohibit Auto Forwarding]
باز-ارسال خودکار فکسها را منع میکند. [Use Forwarding Settings]
[Storage]
از آنجایی که این عملکرد در دستگاه موجود نیست، در خطمشی امنیتی اعمال نمیشود.
[Force Complete Deletion of Data]