שימוש ב-IPSec
יש להשתמש ב-IP Security Protocol (IPSec) כדי למנוע ציתות לחבילות IP הנשלחות ומתקבלות ברשת IP ולמנוע את שיבושן. זה מבצע הצפנה ברמת פרוטוקול IP כדי להבטיח אבטחה מבלי להסתמך על יישום או תצורת רשת.
תנאים להחלת IPSec ומצבים נתמכים
חבילות עליהן לא מוחל IPSec
חבילות שבהן מוגדרת כתובת לולאה, כתובת שידור לקבוצה או כתובת שידור
חבילות IKE שנשלחו מיציאת UDP 500
חבילות ICMPv6 Neighbor Solicitation ו- Neighbor Advertising
מצב פעולה של פרוטוקול החלפת מפתחות (מצבי IKE)
מצבי ה-IKE הנתמכים על-ידי המכשיר הם המצב הראשי, המשמש להצפנת חבילות, והמצב האגרסיבי, שאינו כולל הצפנה.
מצב תקשורת IPSec
מצב התקשורת הנתמך על ידי המכונה הוא רק מצב התחבורה, שמצפין רק את החלק שאינו כולל את כותרת ה-IP. מצב מנהרה, שמצפין את כל חבילת ה-IP, אינו נתמך.
עומד בתקן FIPS 140
במהלך תקשורת IPSec, ללא קשר להגדרה [פירמוט שיטת הצפנה ל-140 FIPS], תמיד נעשה שימוש במודול הצפנה שקיבל אימות FIPS 140. [פירמוט שיטת הצפנה ל-140 FIPS]
כדי להבטיח שתקשורת IPSec תואמת לתקן FIPS 140, עליך להגדיר את אורך המפתח של מפתחות DH ו-RSA עבור תקשורת IPSec ל-2048 סיביות או יותר בסביבת הרשת שאליה שייך המכשיר.
* ניתן לציין את אורך המפתח רק עבור מפתח DH במכשיר. אין הגדרה למפתח RSA במחשב, לכן יש לקחת זאת בחשבון בעת בניית הסביבה.
שימוש ב-IPSec יחד עם מסנן כתובת IP
כאשר נשלחות חבילות, הגדרות מסנן כתובת ה-IP מוחלות תחילה. הגדרת חומת האש
כאשר מתקבלות חבילות, הגדרות ה-IPSec מוחלות תחילה.
תצורת מדיניות IPSec
כדי לבצע תקשורת IPSec במכשיר, עליך ליצור מדיניות IPSec הכוללת את הטווח והאלגוריתמים הרלוונטיים לאימות והצפנה. המדיניות מורכבת בעיקר מהפריטים הבאים:
בורר
ציין על אילו חבילות IP להחיל תקשורת IPSec. בנוסף לציון כתובת ה-IP של המכשיר ומכשירי התקשורת, ניתן גם לציין את מספרי היציאה שלהם.
מצב פעולה של פרוטוקול החלפת מפתחות (מצב IKE)
פרוטוקול חילופי המפתחות תומך ב-Internet Key Exchange גרסה 1 (IKEv1). עבור שיטת האימות, בחר בשיטת המפתח המשותף מראש או בשיטת החתימה הדיגיטלית.
שיטת המפתח המשותף מראש
שיטת אימות זאת משתמשת במילת מפתח משותפת, הנקראת מפתח משותף, לתקשורת בין המכשיר והתקנים אחרים.
שיטת אימות זאת משתמשת במילת מפתח משותפת, הנקראת מפתח משותף, לתקשורת בין המכשיר והתקנים אחרים.
שיטת חתימה דיגיטלית
המכשיר וההתקנים האחרים מאמתים זה את זה על ידי אימות הדדי של החתימות הדיגיטליות שלהם.
המכשיר וההתקנים האחרים מאמתים זה את זה על ידי אימות הדדי של החתימות הדיגיטליות שלהם.
* עליך לקבוע את התצורה של ההגדרות כדי לאפשר את השימוש ב-SNTP.
ESP/AH
הגדר את ההגדרות עבור פרוטוקולי ESP או AH שישמשו לתקשורת IPSec. השתמש ב-Perfect Forward Secrecy (PFS) לאבטחה עוד יותר.
הגדרת IPSec
אפשר את השימוש ב-IPSec, ולאחר מכן צור ורשום את מדיניות IPSec. לאחר רישום רכיבי המדיניות, ציין את הסדר שבו הן יופעלו. ניתן ליצור עד 10 רכיבי מדיניות.
סעיף זה מתאר כיצד להגדיר את ההגדרות באמצעות Remote UI (ממשק משתמש מרוחק) במחשב.
בלוח הבקרה, יש לבחור ב-[ הגדרות/רישום] במסך [בית] או במסך אחר, ולאחר מכן לבחור ב-[העדפות] כדי להגדיר את ההגדרות. [הגדרות IPSec]
נדרשות הרשאות מנהל או מנהל רשת.
בלוח הבקרה, יש לבחור ב-[
הגדרות/רישום] במסך [בית] או במסך אחר, ולאחר מכן לבחור ב-[העדפות] כדי להגדיר את ההגדרות. [הגדרות IPSec]נדרשות הרשאות מנהל או מנהל רשת.
הכנות דרושות
חבר את המכונה ישירות למחשב באותה רשת וירטואלית פרטית (VPN) כמו המכונה. אשר את תנאי הפעולה, וסיים את ההגדרות במחשב מראש. IPSec
הכן את הדברים הבאים לפי שיטת האימות של IKE:
בעת שימוש בשיטת המפתח המשותף מראש, הפעל TLS עבור תקשורת Remote UI (ממשק משתמש מרוחק). שימוש ב-TLS
בעת שימוש בשיטת החתימה הדיגיטלית, יש להכין את המפתח והאישור לשימוש, ולקבוע את ההגדרות כדי לאפשר שימוש ב-SNTP.
בעת שימוש ב-PFS, בדוק ש-PFS מופעל במכשיר המתקשר.
1
היכנס ל-Remote UI (ממשק משתמש מרוחק) כמנהל. הפעלת Remote UI (ממשק משתמש מרוחק)
2
בעמוד הפורטל של Remote UI (ממשק משתמש מרוחק), יש ללחוץ על [Settings/Registration]. דף פורטל Remote UI (ממשק משתמש מרוחק)
3
יש ללחוץ על [Network Settings].
מסך הגדרות הרשת מוצג.
4
יש ללחוץ על [IPSec Settings].
מסך [IPSec Settings] מוצג.
5
יש לבחור את תיבת הסימון [Use IPSec].
כדי לקבל רק חבילות שעומדות במדיניות, בחר [Reject] ב-[Receive Non-Policy Packets].
6
יש ללחוץ על [OK].
מסך הגדרות הרשת מוצג שוב.
7
יש ללחוץ על [IPSec Policy List].
מסך [IPSec Policy List] מוצג.
8
יש ללחוץ על [Register New IPSec Policy].
מסך [Register Policy] מוצג.
9
יש לציין את שם המדיניות ולבחור [On] ב-[Policy On/Off].
בשדה שם המדיניות, יש להזין שם לזיהוי המדיניות באמצעות תווים אלפאנומריים.
10
יש להגביל את אורך מפתח ה-AES, לפי הצורך.
כדי להגביל את אורך מפתח ה-AES ל-256 סיביות, למשל כאשר יש צורך לעמוד בתקני האימות של CC, יש לבחור בתיבת הסימון [Only Allow 256-bit for AES Key Length].
* המדפסות הרב-תכליתיות של Canon תומכות בשני אורכי מפתח עבור שיטת ההצפנה AES: 128 סיביות ו-256 סיביות.
11
יש להגדיר את הסלקטור.
1
יש ללחוץ על [Selector Settings].
מסך [Selector] מוצג.
2
יש להגדיר את הסלקטור.
[Local Address Settings] ו-[Remote Address Settings]
יש להגדיר את כתובת ה-IP שאליה תחול תקשורת IPSec. יש לציין את כתובת ה-IP של מכשיר זה ב- [Local Address Settings], ולציין את כתובת ה-IP של עמית התקשורת ב- [Remote Address Settings].
[All IP Addresses]
יש לבחור באפשרות זו כדי להחיל IPSec על כל חבילות ה-IP.
[IPv4 Address] או [All IPv4 Addresses]
יש לבחור באפשרות זו כדי להחיל תקשורת IPSec על חבילות IP הנשלחות ומתקבלות באמצעות כתובת IPv4.
[IPv6 Address] או [All IPv6 Addresses]
יש לבחור באפשרות זו כדי להחיל תקשורת IPSec על חבילות IP הנשלחות ומתקבלות באמצעות כתובת IPv6.
[IPv4 Manual Settings]
יש לבחור באפשרות זו כדי לציין כתובת IPv4 שתחול עליה תקשורת IPSec. יש להשתמש באחת מהשיטות שלהלן כדי לציין את כתובת ה-IPv4 שתחול עליהן ההגדרות.
בעת ציון כתובת IPv4 יחידה
יש לבחור ב- [Single Address], ולהזין את כתובת ה-IPv4 ב-[First Address].
יש לבחור ב- [Single Address], ולהזין את כתובת ה-IPv4 ב-[First Address].
בעת ציון טווח של כתובות IPv4
יש לבחור ב- [Range Address], ולהזין את כתובות ה-IPv4 בשדות [First Address] ו-[Last Address].
יש לבחור ב- [Range Address], ולהזין את כתובות ה-IPv4 בשדות [First Address] ו-[Last Address].
בעת ציון טווח של כתובות IPv4 באמצעות מסיכת רשת משנה
יש לבחור ב-[Subnet Settings], להזין את כתובת ה-IPv4 ב-[First Address], ולהזין את מסיכת רשת המשנה ב-[Subnet Settings].
יש לבחור ב-[Subnet Settings], להזין את כתובת ה-IPv4 ב-[First Address], ולהזין את מסיכת רשת המשנה ב-[Subnet Settings].
[IPv6 Manual Settings]
יש לבחור באפשרות זו כדי לציין כתובת IPv6 שעליה תחול תקשורת IPSec. יש להשתמש באחת מהשיטות שלהלן כדי לציין את כתובת ה-IPv6 שיחולו עליה ההגדרות.
בעת ציון כתובת IPv6 יחידה
יש לבחור ב- [Single Address], ולהזין את כתובת ה-IPv6 ב-[First Address].
יש לבחור ב- [Single Address], ולהזין את כתובת ה-IPv6 ב-[First Address].
בעת ציון טווח של כתובות IPv6
יש לבחור ב-[Range Address], ולהזין את כתובות ה-IPv6 ב-[First Address] וב-[Last Address].
יש לבחור ב-[Range Address], ולהזין את כתובות ה-IPv6 ב-[First Address] וב-[Last Address].
בעת ציון טווח של כתובות IPv6 באמצעות קידומת
יש לבחור ב-[Prefix Address], להזין את כתובת ה-IPv6 ב-[First Address], ולהזין את אורך הקידומת ב-[Prefix Length].
יש לבחור ב-[Prefix Address], להזין את כתובת ה-IPv6 ב-[First Address], ולהזין את אורך הקידומת ב-[Prefix Length].
[Port Settings]
יש להגדיר את היציאות שעליהן תחול תקשורת IPSec.
[Specify by Port Number]
יש לבחור באפשרות זו כדי להשתמש במספרי יציאות בעת ציון היציאות שעליהן תחול תקשורת IPSec. יש לציין את היציאות של מכשיר זה ב-[Local Port], ולציין את היציאה עבור עמית התקשורת ב-[Remote Port].
כדי להחיל IPSec על כל מספרי היציאות, יש לבחור ב-[All Ports].
כדי להחיל IPSec למספר יציאה ספציפי, יש ללחוץ על [Single Port] ולהזין את מספר היציאה.
[Specify by Service Name]
יש לבחור באפשרות זו כדי להשתמש בשמות שירותים בעת ציון היציאות שתחול עליהן תקשורת IPSec. יש לסמן את תיבות הסימון של השירותים שתחול עליהם תקשורת IPSec.
3
יש ללחוץ על [OK].
מסך [Register Policy] מוצג.
12
הגדרת הגדרות IKE.
1
יש ללחוץ על [IKE Settings].
מסך [IKE] מוצג.
2
הגדרת הגדרות IKE.
[IKE Mode]
בחר את מצב ההפעלה עבור פרוטוקול החלפת מפתחות. כאשר בוחרים באפשרות [Main], האבטחה משופרת מכיוון שסשן ה-IKE עצמו מוצפן, אך התקשורת איטית יותר מ-[Aggressive], שאינו מבצע הצפנה.
[Validity]
הזן את התקופה התקפה של IKE SA (ISAKMP SA) לשימוש כנתיב תקשורת הבקרה בדקות.
[Authentication Method]
הגדר את שיטות האימות עבור המכשיר.
אם תבחר ב-[Pre-Shared Key Method], יש ללחוץ על [Shared Key Settings] הזין את המחרוזת שתשמש כמפתח משותף באמצעות תווים אלפאנומריים יש ללחוץ על [OK].
אם תבחר [Digital Signature Method], יש ללחוץ על [Key and Certificate] [Use] של המפתח והאישור בהם ברצונך להשתמש.
[Use] של המפתח והאישור בהם ברצונך להשתמש.[Authentication/Encryption Algorithm]
הגדר את אלגוריתם האימות וההצפנה עבור שלב 1 של IKE.
כדי להגדיר באופן אוטומטי אלגוריתם שניתן להשתמש בו הן על ידי מכשיר זו והן על ידי ההתקן המתקשר, בחר [Auto].
כדי לציין אלגוריתם מסוים, בחר [Manual Settings] וקבע את ההגדרות [Authentication], [Encryption] ו-[DH Group].
[Authentication]: בחר את אלגוריתם Hash.
[Encryption]: בחר את אלגוריתם ההצפנה.
[DH Group]: בחר את קבוצת Diffie-Hellman המשמשת לקביעת עוצמת המפתח.
|
כאשר [IKE Mode] מוגדר כ-[Main], ו [Authentication Method] מוגדר כ-[Pre-Shared Key Method].
אם תציין יותר מכתובת אחת ב-[Remote Address Settings] בהגדרות הבורר, המגבלות הבאות יחולו בעת יצירת מספר מדיניויות:
עבור מדיניויות עם יותר מכתובת אחת שצוינה, כל המפתחות המשותפים צריכים להיות מוגדרים לאותה מחרוזת.
לא ניתן להגדיר מדיניות שצוינה בה יותר מכתובת אחת בעדיפות גבוהה יותר מאשר מדיניות שצוינה בה רק כתובת אחת.
|
3
יש ללחוץ על [OK].
המסך [Register Policy] מוצג שוב.
13
הגדר את הגדרות הרשת של IPSec.
1
יש ללחוץ על [IPSec Network Settings].
מסך [IPSec Network] מוצג.
2
הגדר את הגדרות הרשת של IPSec.
[Validity]
ציין את התקופה התקפה של IPSec SA לשימוש כנתיב תקשורת הנתונים לפי זמן, גודל או שניהם.
אם תבחר בתיבת הסימון [Time], הזן את התוקף בדקות.
אם תבחר בתיבת הסימון [Size], הזן את התוקף במגה-בייט.
אם תבחר את שניהם, הפריט שהערך שצוין הגיע ראשון יוחל.
[PFS]
בחר בתיבת סימון זו כדי להגדיר PFS עבור מפתח ההפעלה.
[Authentication/Encryption Algorithm]
הגדר את אלגוריתם האימות וההצפנה עבור שלב 2 של IKE.
כדי להגדיר באופן אוטומטי את אלגוריתם האימות וההצפנה של ESP, בחר [Auto].
כדי לציין שיטת אימות מסוימת, בחר [Manual Settings], ובחר אחת משיטות האימות הבאות.
[ESP]:
מתבצעים גם אימות וגם הצפנה.
בחר את האלגוריתם ב-[ESP Authentication] וב-[ESP Encryption]. אם אין ברצונך לציין את האלוגריתם, בחר [NULL].
מתבצעים גם אימות וגם הצפנה.
בחר את האלגוריתם ב-[ESP Authentication] וב-[ESP Encryption]. אם אין ברצונך לציין את האלוגריתם, בחר [NULL].
[ESP (AES-GCM)]:
מתבצעים גם אימות וגם הצפנה.
AES-GCM משמש כאלגוריתם.
מתבצעים גם אימות וגם הצפנה.
AES-GCM משמש כאלגוריתם.
[AH (SHA1)]:
מתבצע אימות, אך הנתונים אינם מוצפנים.
SHA1 משמש כאלגוריתם.
מתבצע אימות, אך הנתונים אינם מוצפנים.
SHA1 משמש כאלגוריתם.
[Connection Mode]
המכשיר תומך רק במצב הראשי.
3
יש ללחוץ על [OK].
המסך [Register Policy] מוצג שוב.
14
יש ללחוץ על [OK].
המדיניות הרשומה החדשה מתווספת למסך [IPSec Policy List].
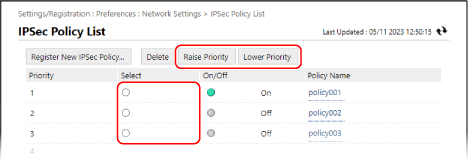
כאשר רשומות כמה מדינויות
יש לבחור מדיניות וללחוץ על [Raise Priority] או [Lower Priority] כדי לשנות את סדר העדיפויות. מדינויות ברמה גבוהה יותר מקבלות עדיפות כאשר תקשורת IPSec מוחלת.
15
יש ללחוץ על [Apply Setting Changes] [OK].
[OK].ההגדרות מוחלות.
16
יש לצאת מ-Remote UI (ממשק משתמש מרוחק).
הערה
עריכת מדיניות
כדי לערוך את המידע שנרשם, יש ללחוץ על שם המדיניות שיש לערוך במסך [IPSec Policy List].